



Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

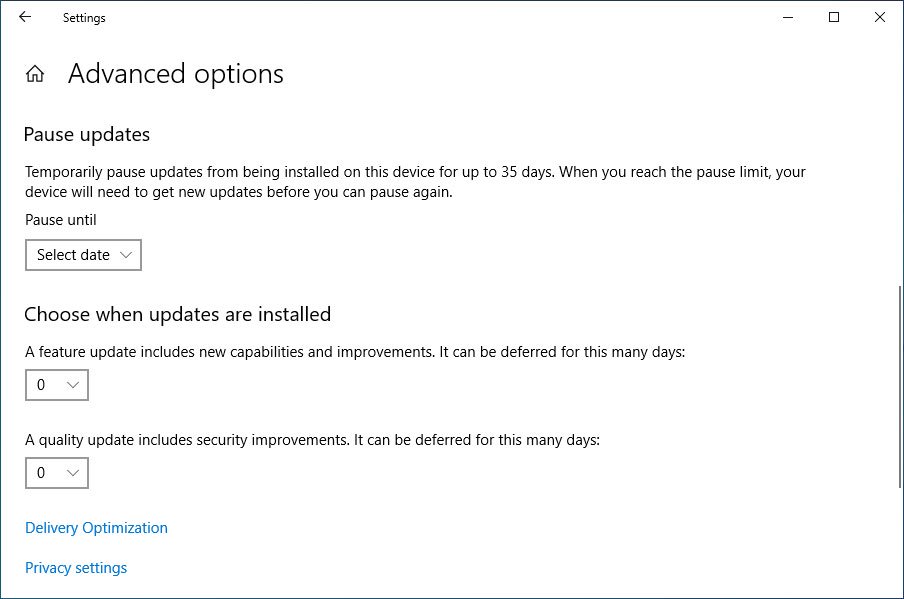
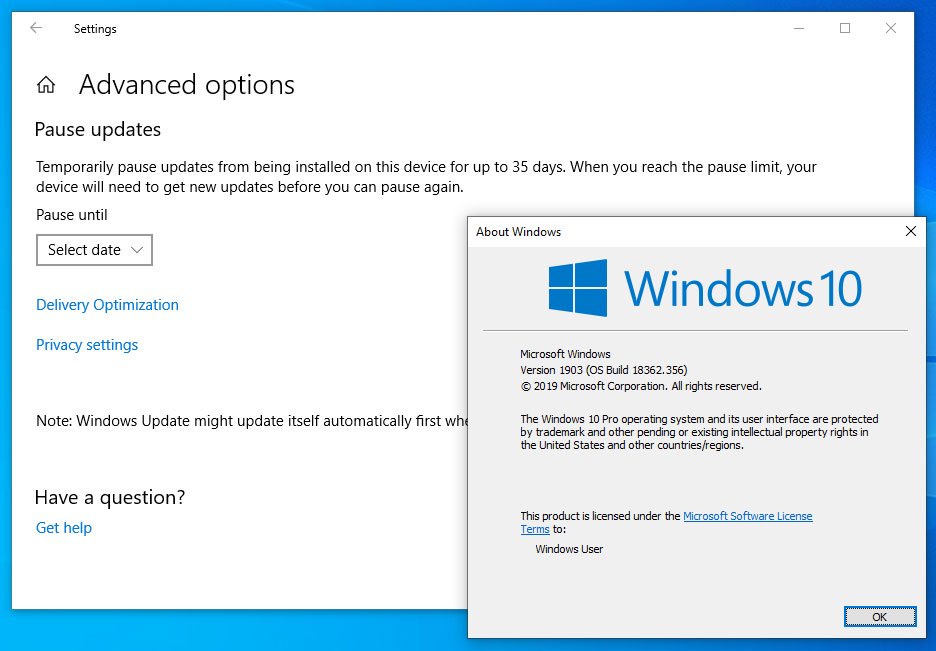
Microsoft устранила баг Windows 10 1903, благодаря которому в настройках не отображалась опция, позволяющая отложить установку обновлений Windows на более поздний срок. Ожидается, что патч выйдет сегодня.

Накопительное обновление, устраняющее вышеописанную проблему, отслеживается под номером KB4522355. Предполагается, что оно должно выйти с набором ежемесячных патчей во второй вторник ноября.

Многие знакомы с опцией отсрочки установки обновлений в Windows 10 1903. С её помощью можно отложить установку апдейтов, добавляющих новые функции, на срок до 365 дней.

Пользователи этой версии операционной системы обратили внимание на баг, из-за которого этот пункт просто пропадал из настроек.

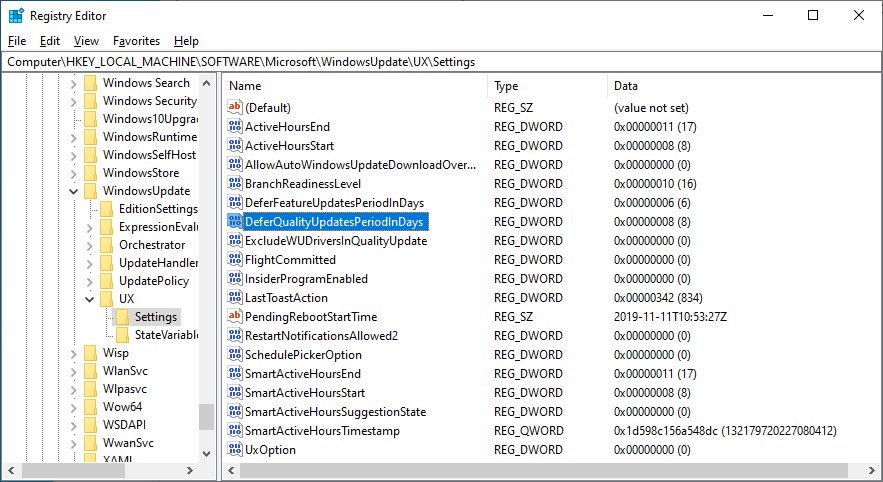
Чтобы устранить последствия бага, пользователям сейчас приходится задействовать реестр Windows: значения «DeferFeatureUpdatesPeriodInDays» и «DeferQualityUpdatesPeriodInDays» в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsUpdate\UX\Settings.

Разработчики обещают, что с выходом KB4522355 данная проблема больше не будет беспокоить пользователей. Поскольку этот апдейт, судя по всему, будет необязательным, всем затронутым юзерам надо следить, чтобы он был инсталлирован в ОС.

Также на днях был обнаружен новый баг в Windows 10 версии 1903 — некорректно отображаются иконки подключённых USB-накопителей в Проводнике. Такое поведение ОС может проявляться даже в том случае, если накопитель подключён абсолютно правильно.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru