



Баг Firefox 70 препятствует корректной загрузке отдельных сайтов

Баг Firefox 70 препятствует корректной загрузке отдельных сайтов

Баг Firefox 70 препятствует корректной загрузке отдельных сайтов

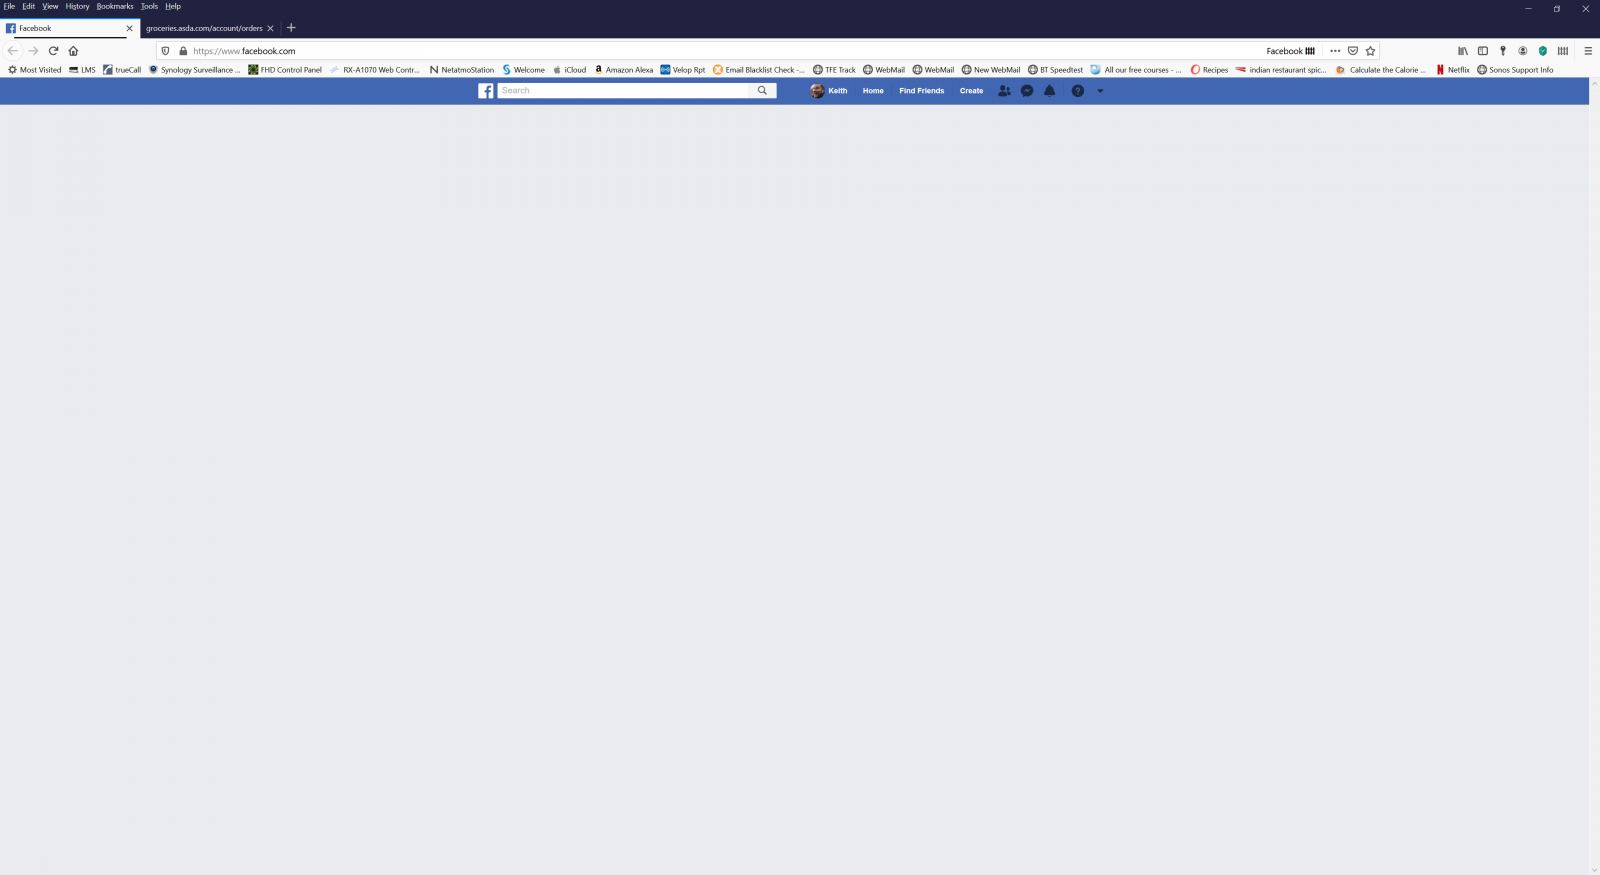
Mozilla признала проблему с последней версией браузера Firefox 70.0, которая не даёт корректно загружаться сайтам, использующим динамический JavaScript. Согласно предоставленной информации, проблема возникает также при работе с крупными онлайн-проектами вроде YouTube и Facebook.

В примечаниях к выпуску Firefox 70.0 разработчики упоминают данный баг.

«Баннеры на сайтах отображаются, но контент не может правильно загрузиться. Вместо содержимого пользователь видит пустую часть веб-страницы», — гласит репорт в баг-трекере Mozilla.

«Например, на Facebook загружается верхняя панель, а вот самого содержимого ленты нет. На ресурсе Asda пользователи не видят данные своих заказов».

Если вы хотите проверить, затрагивает ли вас этот баг, можете проследовать на специальный сайт Mozilla. Пока разработчики не выпустят патч, вы можете использовать временный фикс, описанный Mozilla.

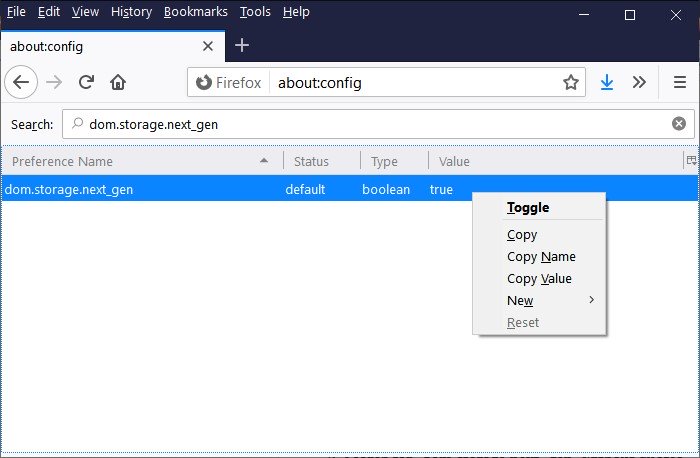
Для этого придётся поменять настройки dom.storage.next_gen следующим образом:

  1. Ввести в адресной строке браузера about:config и нажать Enter.
  2. Осуществить поиск по dom.storage.next_gen.
  3. Изменить значение dom.storage.next_gen на false.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru