



Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Два специалиста из Технического университета в Кёльне продемонстрировали новый тип веб-атак, с помощью которого злоумышленник может заставить CDN (сеть доставки содержимого, Content Delivery Network) отдавать страницы с ошибкой вместо легитимных сайтов.

Новый вид атак получил имя CPDoS (Cache-Poisoned Denial-of-Service). Исследователи выявили три возможных варианта CPDoS, состоятельность которых была доказана на деле (в отличие от большинства атак, завязанных на веб-кеше).

Как объяснили эксперты, CPDoS нацелена на две современные составляющие сетевого взаимодействия: веб-серверы и CDN. На первых хранятся сайты и их контент в первозданном виде, вторые — хранят кешированную копию ресурса, которая обновляется только через определённые интервалы.

Таким образом, можно с уверенностью сказать, что CDN является одним из ключевых компонентов современного интернета. Атаки на инфраструктуру CDN могут привести к крайне печальным последствиям и сказаться на доступности того или иного веб-сайта.

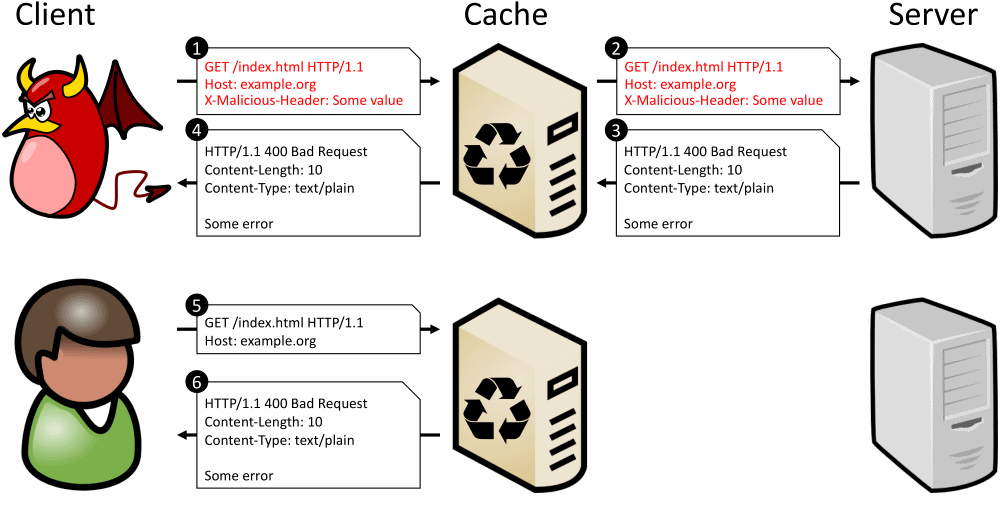
Открытая специалистами форма атаки CPDoS (PDF) действует по следующему алгоритму:

  1. Атакующий подключается к сайту и старается привести к тому, что его запрос сгенерирует новую CDN-запись.
  2. Запрос злоумышленника содержит вредоносный HTTP-заголовок очень большого размера.
  3. CDN даёт этому заголовку пройти к легитимному сайту, после чего генерируется веб-страница для кеша CDN.
  4. Чрезмерно большой заголовок приводит к сбою в работе сервера.
  5. Сервер отдаёт страницу с ошибкой 400 «Bad Request».
  6. Страница с ошибкой кешируется системой CDN.
  7. Другие пользователи, попадая на сайт, видят ошибку.
  8. В результате создаётся ложное впечатление неработоспособности сайта.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru