



Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Mozilla выпустила Firefox 70 для Windows, macOS и Linux. Новая версия знаменитого браузера порадует пользователей упором на конфиденциальность и дополнительной защитой паролей.

Новая функция, реализованная разработчиками в Firefox 70, призвана усилить защиту пользователя от различных трекеров, которыми сейчас изобилует каждая социальная онлайн-площадка.

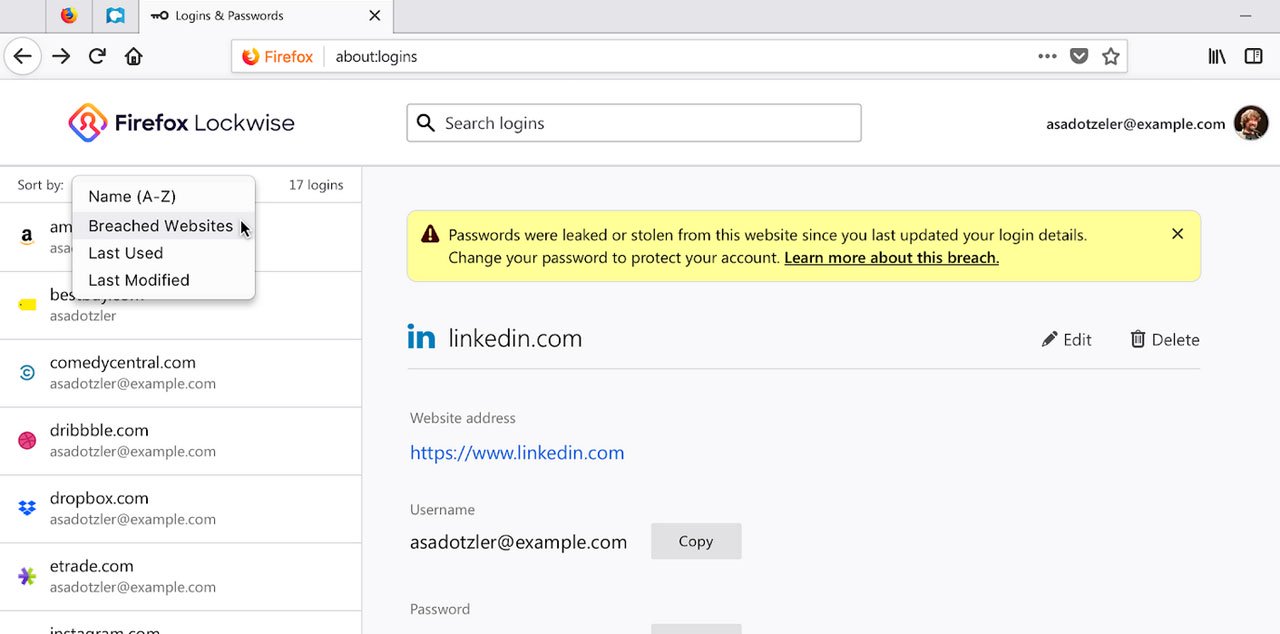
Что касается защиты ваших учётных данных — браузер оснастили интегрированным сервисом уведомления об утечках. С выходом Firefox 70 встроенный менеджер паролей Lockwise будет предупреждать пользователей, если их сохранённые учётные данные были найдены в базах утечек.

Причём разработчики порадовали информативностью таких уведомлений. Например, если вы сохранили учётные данные в менеджере паролей до их утечки, Firefox выдаст следующее предупреждение:

«Пароли от этого сайта были скомпрометированы или украдены с тех пор, когда вы последний раз обновляли учётные данные».

Далее вам предоставят возможность быстро поменять пароли. С примером такого уведомления можно ознакомиться ниже:

С блокировкой трекеров в Firefox 70 тоже все стало гораздо лучше. Теперь браузер избавляет пользователя от отслеживания даже при стандартных настройках.

В результате Firefox заблокирует трекеры на доменах, связанных со следующими сайтами и сервисами:

  • Facebook
  • Occulus
  • Instagram
  • Facebook Messenger
  • WhatsApp
  • Twitter
  • TweetDeck
  • LinkedIn
  • YouTube

К слову, на днях Федеральное управление по информационной безопасности (немецкое правительственное агентство, BSI) признало Firefox самым безопасным браузером, представленным сегодня на рынке.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru