



Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Вышел Firefox 70, теперь браузер уведомит вас об утечках паролей

Mozilla выпустила Firefox 70 для Windows, macOS и Linux. Новая версия знаменитого браузера порадует пользователей упором на конфиденциальность и дополнительной защитой паролей.

Новая функция, реализованная разработчиками в Firefox 70, призвана усилить защиту пользователя от различных трекеров, которыми сейчас изобилует каждая социальная онлайн-площадка.

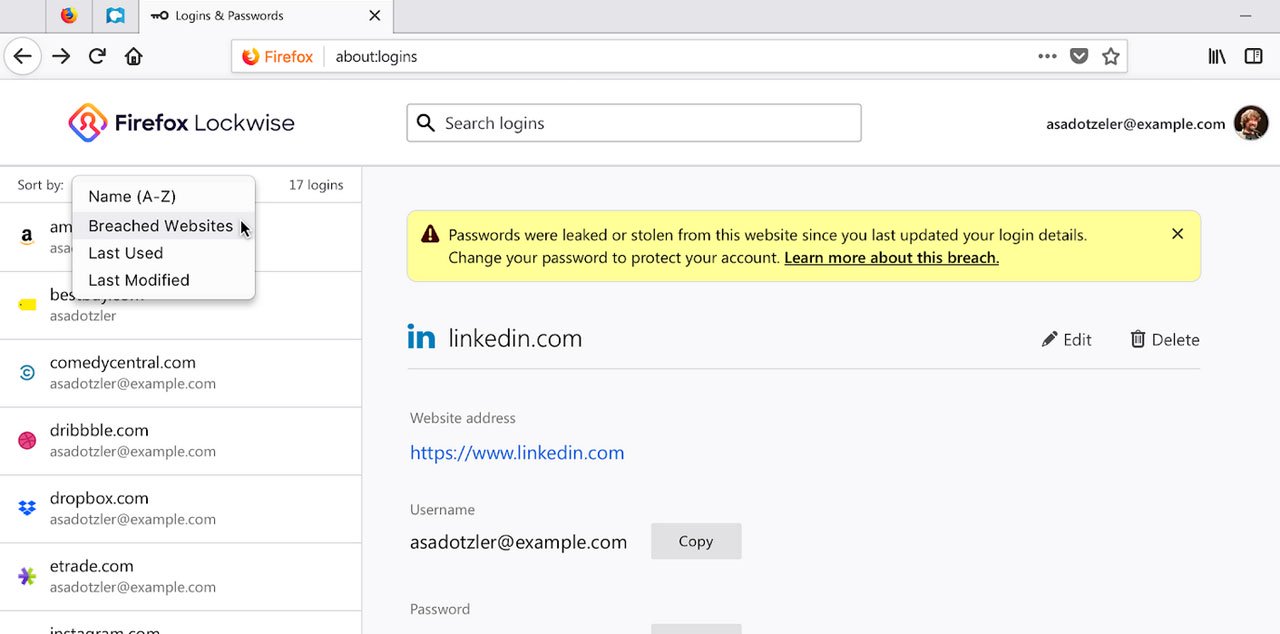
Что касается защиты ваших учётных данных — браузер оснастили интегрированным сервисом уведомления об утечках. С выходом Firefox 70 встроенный менеджер паролей Lockwise будет предупреждать пользователей, если их сохранённые учётные данные были найдены в базах утечек.

Причём разработчики порадовали информативностью таких уведомлений. Например, если вы сохранили учётные данные в менеджере паролей до их утечки, Firefox выдаст следующее предупреждение:

«Пароли от этого сайта были скомпрометированы или украдены с тех пор, когда вы последний раз обновляли учётные данные».

Далее вам предоставят возможность быстро поменять пароли. С примером такого уведомления можно ознакомиться ниже:

С блокировкой трекеров в Firefox 70 тоже все стало гораздо лучше. Теперь браузер избавляет пользователя от отслеживания даже при стандартных настройках.

В результате Firefox заблокирует трекеры на доменах, связанных со следующими сайтами и сервисами:

  • Facebook
  • Occulus
  • Instagram
  • Facebook Messenger
  • WhatsApp
  • Twitter
  • TweetDeck
  • LinkedIn
  • YouTube

К слову, на днях Федеральное управление по информационной безопасности (немецкое правительственное агентство, BSI) признало Firefox самым безопасным браузером, представленным сегодня на рынке.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru