



Пострадавшие от шифровальщика STOP могут скачать бесплатный дешифратор

Пострадавшие от шифровальщика STOP могут скачать бесплатный дешифратор

Пострадавшие от шифровальщика STOP могут скачать бесплатный дешифратор

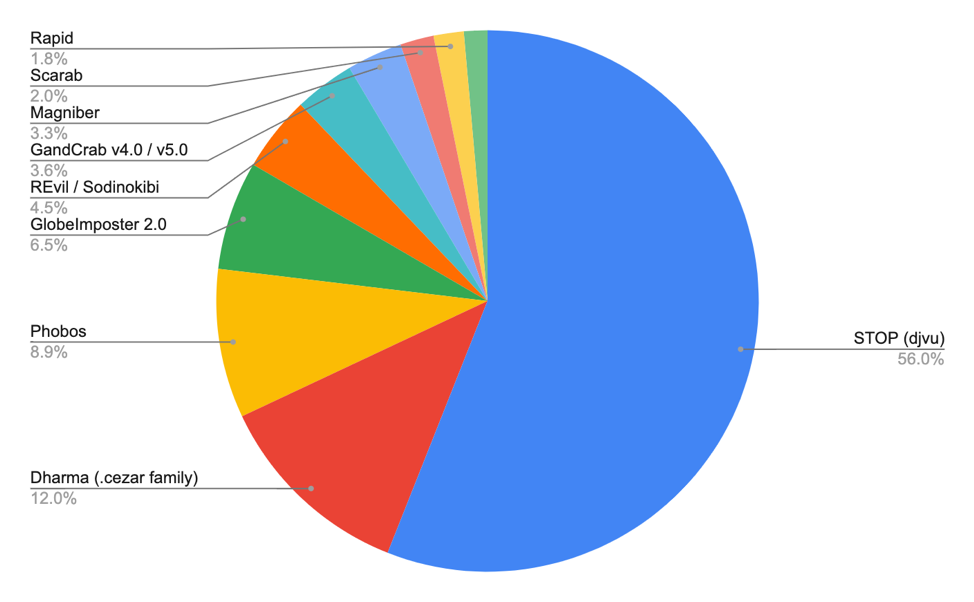
Компания Emsisoft, разработчик антивирусных продуктов, опубликовала бесплатный инструмент для расшифровки файлов, пострадавших от программы-вымогателя STOP. Отметим, что данное семейство шифровальщиков наиболее активно и распространено на сегодняшний день.

Опубликованный Emsisoft дешифратор способен расшифровать 148 из 160 вариантов вредоноса STOP. По мнению антивирусных экспертов, за последние шесть месяцев STOP можно назвать самым опасным вымогателем.

По данным аналитиков Emsisoft, приблизительное число пострадавших от STOP находится в районе 460 000. Таким образом, опубликованный дешифратор может помочь многим людям.

За последний год операторы STOP распространяли шифровальщик исключительно через кряки, нелегальный софт и генераторы ключей, размещённые на соответствующих сайтах и торрент-ресурсах.

В итоге любители получать все бесплатно попадались на крючок и устанавливали себе в систему программу-вымогатель вместо желаемого взломанного программного обеспечения. После запуска семпла жертва обнаруживала, что файлы зашифрованы, а за их возвращение требуют выкуп.

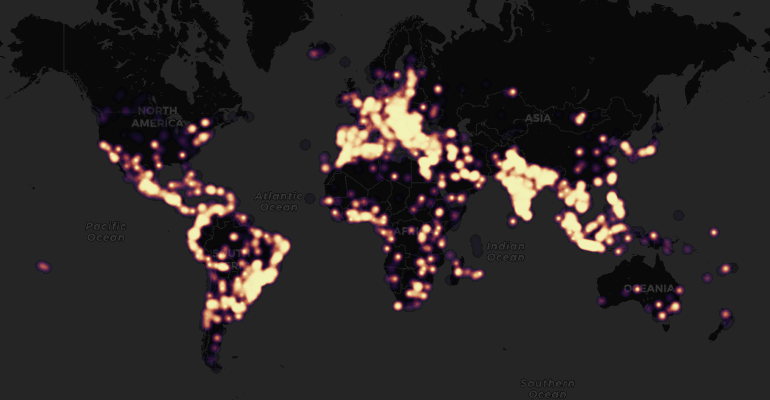
STOP смог заразить пользователей по всему миру, в этом смысле он превзошёл любой другой шифровальщик.

Что касается тех 12 типов, которые дешифратор Emsisoft расшифровать не сможет, — для них в настоящее время решения, к сожалению, нет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru