



Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

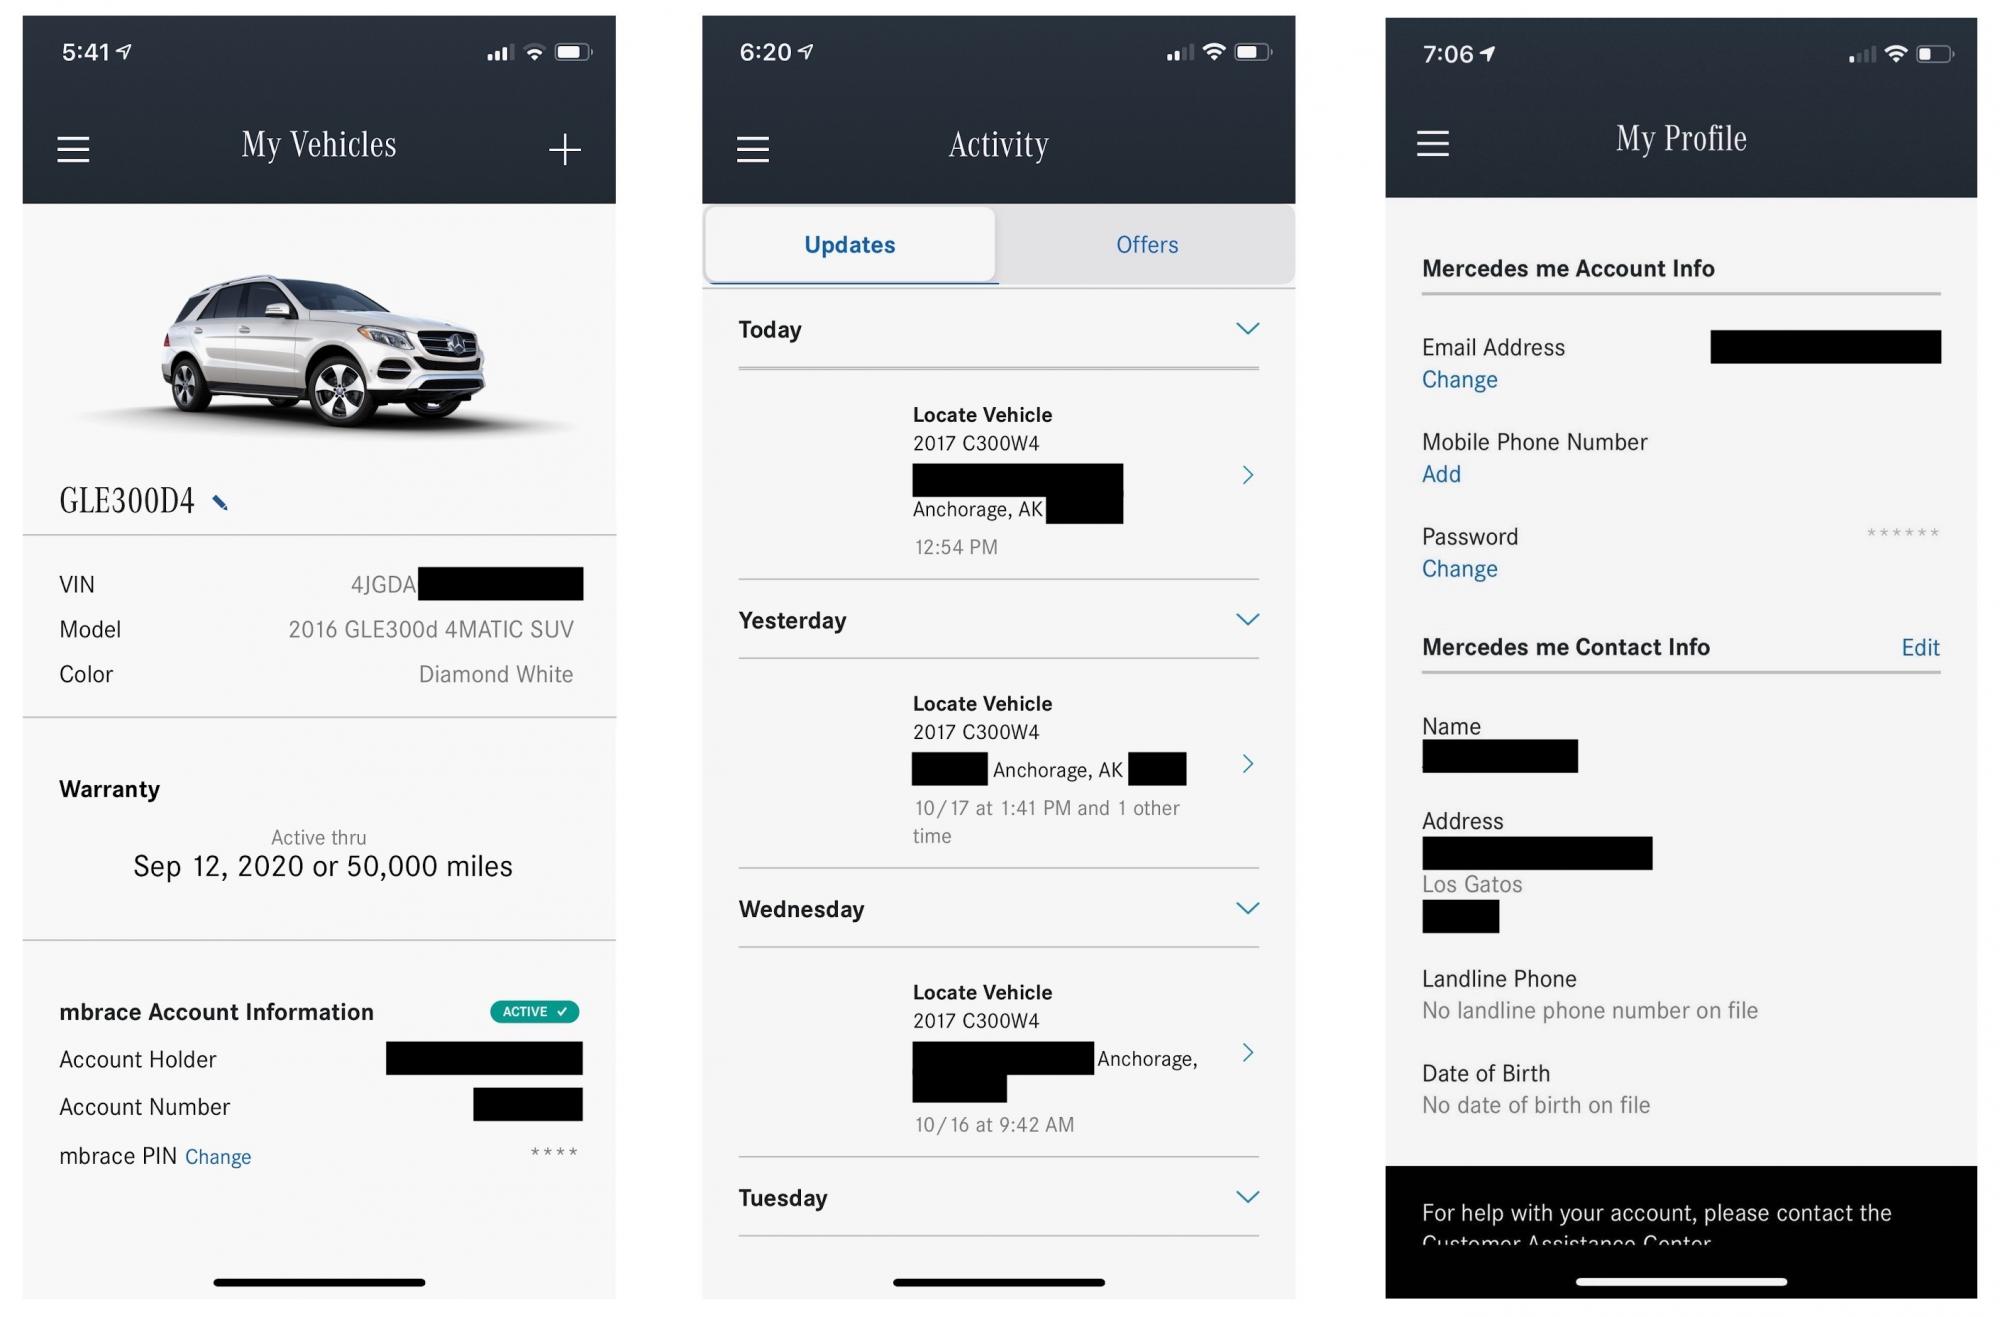
Владельцы машин Mercedes-Benz утверждают, что приложение, используемое для удалённой разблокировки, запуска двигателя и определения местоположения автомобиля, сливало данные аккаунтов и транспортных средств, принадлежащих другим людям.

Два автолюбителя, столкнувшиеся с этой ситуацией, заявили, что приложение для подключённых машин производителя Mercedes-Benz отображало информацию других людей. В результате они смогли просмотреть имена, недавнюю активность, телефонные номера и другие данные владельцев автомашин.

Подобные приложения стараются разрабатывать все известные производители автомобилей. Они подключаются к машине и позволяют владельцам находить её, а также удалённо блокировать и разблокировать транспортное средство. Помимо этого, можно глушить или запускать двигатель с помощью этих программ.

Само собой, процесс разработки и факт подключения автомобиля к Сети создаёт определённые риски безопасности. В прошлом уязвимости позволяли удалённо взламывать машины или отслеживать их перемещение.

В случае последней проблемы с автомобилями Mercedes пользователи столкнулись с непреднамеренным раскрытием данных владельцев автомобилей. Двое жителей Сиэтла рассказали, что их приложение выдавало информацию учётных записей, принадлежащих совершенно другим людям.

Отслеживать местоположение незнакомых пользователей в реальном времени программа не позволяла, однако можно было ознакомиться с последними действиями людей: где они были недавно, какие места посещали.

Автолюбители связались с представителями Mercedes-Benz, которые посоветовали удалить приложение до тех пор, пока разработчики не выпустят обновлённую версию.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru