



Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносная версия браузера Tor пытается выкрасть криптовалюту пользователей, совершающих покупки на площадках дарквеба. Помимо этого, она отслеживает посещённые жертвой сайты.

В результате этой кампании злоумышленникам удалось заработать около $40 000 в биткоинах. На три зарегистрированных преступниками кошелька было переведено более 860 трансакций.

Вредоносный Tor маскируется под русскую версию браузера. Выложившие его на Pastebin лица утверждают, что он предназначен специально для обхода блокировок в стране и защиты от российских политиков.

Спамерские письма также способствуют распространению этой злонамеренной версии популярного анонимного интернет-обозревателя.

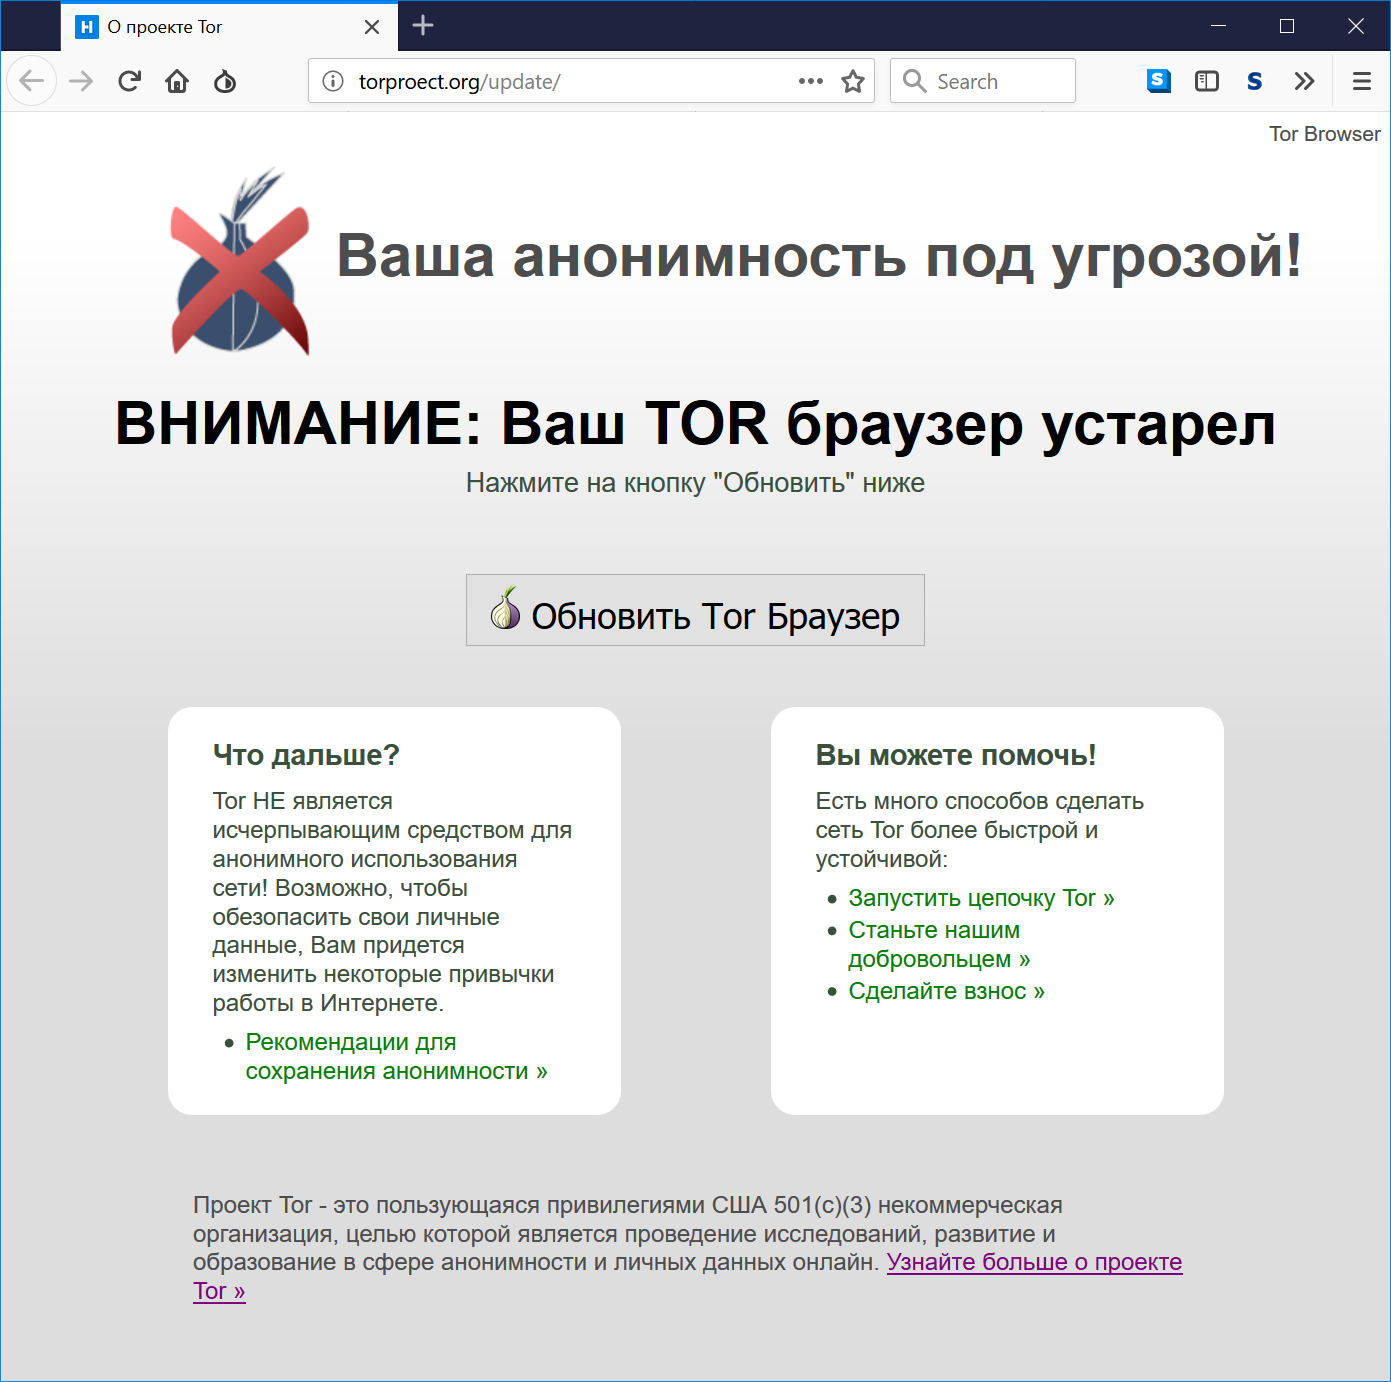
Киберпреступники даже зарегистрировали домен torproect[.]org (обратите внимание, что буква «j» отсутствует). Страница сайта выглядит почти так же, как официальный ресурс проекта Tor.

На поддельном сайте пользователя пугают старой историей о том, что его браузер устарел, в качестве решения предлагают установить актуальную версию.

По словам специалистов ESET, специальный скрипт в этой версии Tor, надписанный злоумышленниками, может красть вводимые в формы данные, скрывать настоящий контент и отображать фейковые сообщения.

Напомним, что разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru