



Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносная версия браузера Tor пытается выкрасть криптовалюту пользователей, совершающих покупки на площадках дарквеба. Помимо этого, она отслеживает посещённые жертвой сайты.

В результате этой кампании злоумышленникам удалось заработать около $40 000 в биткоинах. На три зарегистрированных преступниками кошелька было переведено более 860 трансакций.

Вредоносный Tor маскируется под русскую версию браузера. Выложившие его на Pastebin лица утверждают, что он предназначен специально для обхода блокировок в стране и защиты от российских политиков.

Спамерские письма также способствуют распространению этой злонамеренной версии популярного анонимного интернет-обозревателя.

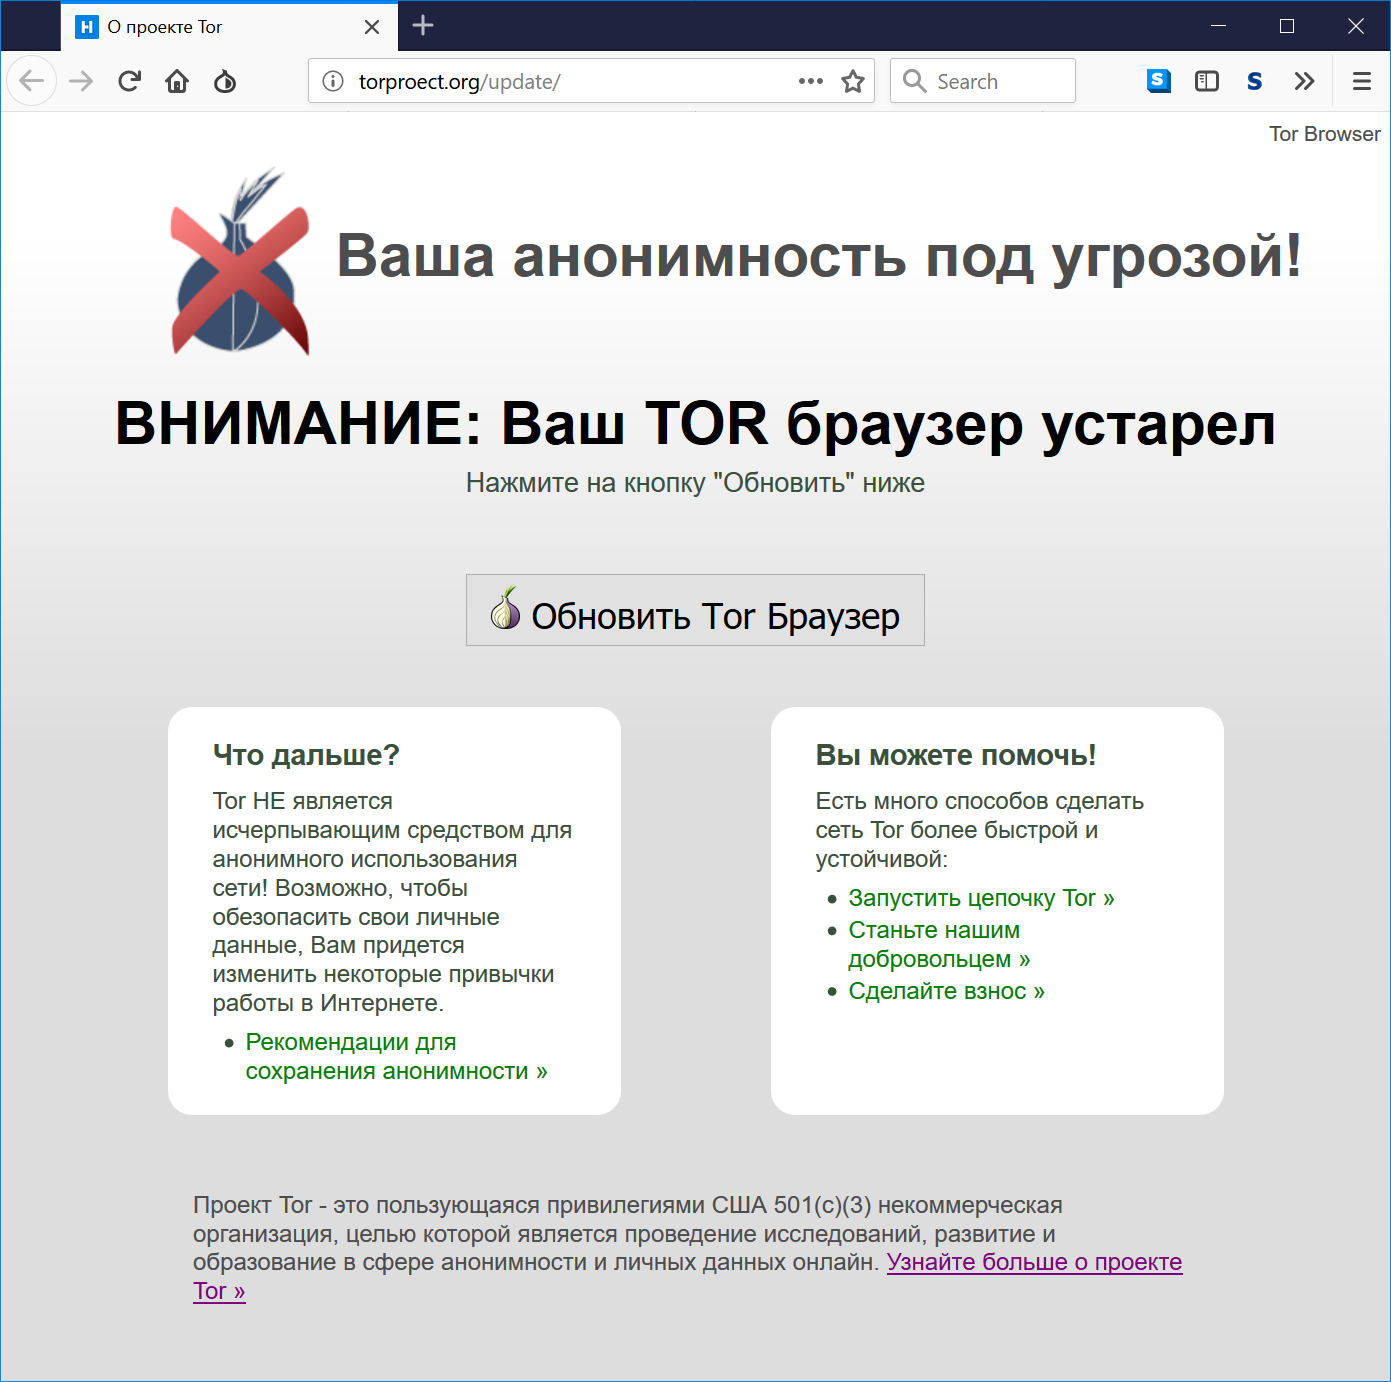
Киберпреступники даже зарегистрировали домен torproect[.]org (обратите внимание, что буква «j» отсутствует). Страница сайта выглядит почти так же, как официальный ресурс проекта Tor.

На поддельном сайте пользователя пугают старой историей о том, что его браузер устарел, в качестве решения предлагают установить актуальную версию.

По словам специалистов ESET, специальный скрипт в этой версии Tor, надписанный злоумышленниками, может красть вводимые в формы данные, скрывать настоящий контент и отображать фейковые сообщения.

Напомним, что разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru