



Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Обратите внимание: расширения предназначены не для тех пользователей, в чьей стране блокируют Tor-сеть, а для тех, кто хочет помочь таким людям.

Если вы заинтересовались этой темой — например, у вас есть знакомые из стран с репрессивными режимами, — можете попробовать установить аддоны для Chrome или Firefox.

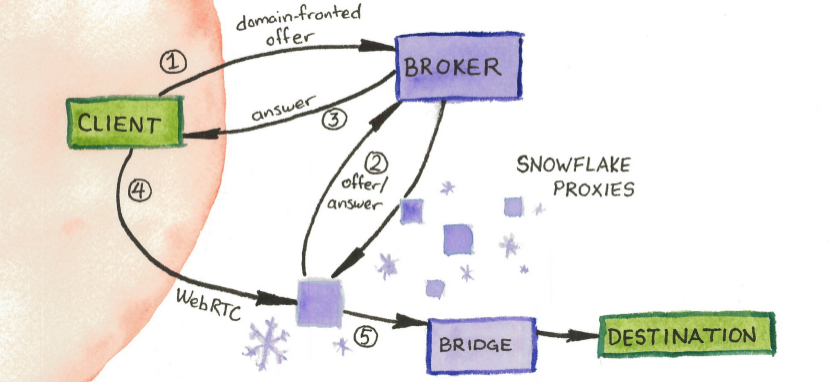
Эти расширения, получившие имя Tor Snowflake, превратят браузер пользователя в прокси и позволят другим подключаться к сети Tor.

Страны, ведущие агрессивную политику в отношении различных анонимайзеров (Tor в их числе), с годами научились успешно блокировать доступ к серверам, позволяющим присоединиться к «луковой» сети.

Обычно все сводится к созданию списка IP-адресов, к которым некоторые страны локально запрещают доступ. Среди таких стран можно отметить Китай и Иран.

Разработчики Tor Project, со своей стороны, активно борются с новыми мерами властей деспотичных стран. Последний яркий пример — расширения для Chrome и Firefox.

Стоит учитывать — чем больше пользователей установят эти расширения, тем больше граждан стран с жёстким режимом смогут получить пропуск в сеть Tor.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru