



Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносная версия браузера Tor пытается выкрасть криптовалюту пользователей, совершающих покупки на площадках дарквеба. Помимо этого, она отслеживает посещённые жертвой сайты.

В результате этой кампании злоумышленникам удалось заработать около $40 000 в биткоинах. На три зарегистрированных преступниками кошелька было переведено более 860 трансакций.

Вредоносный Tor маскируется под русскую версию браузера. Выложившие его на Pastebin лица утверждают, что он предназначен специально для обхода блокировок в стране и защиты от российских политиков.

Спамерские письма также способствуют распространению этой злонамеренной версии популярного анонимного интернет-обозревателя.

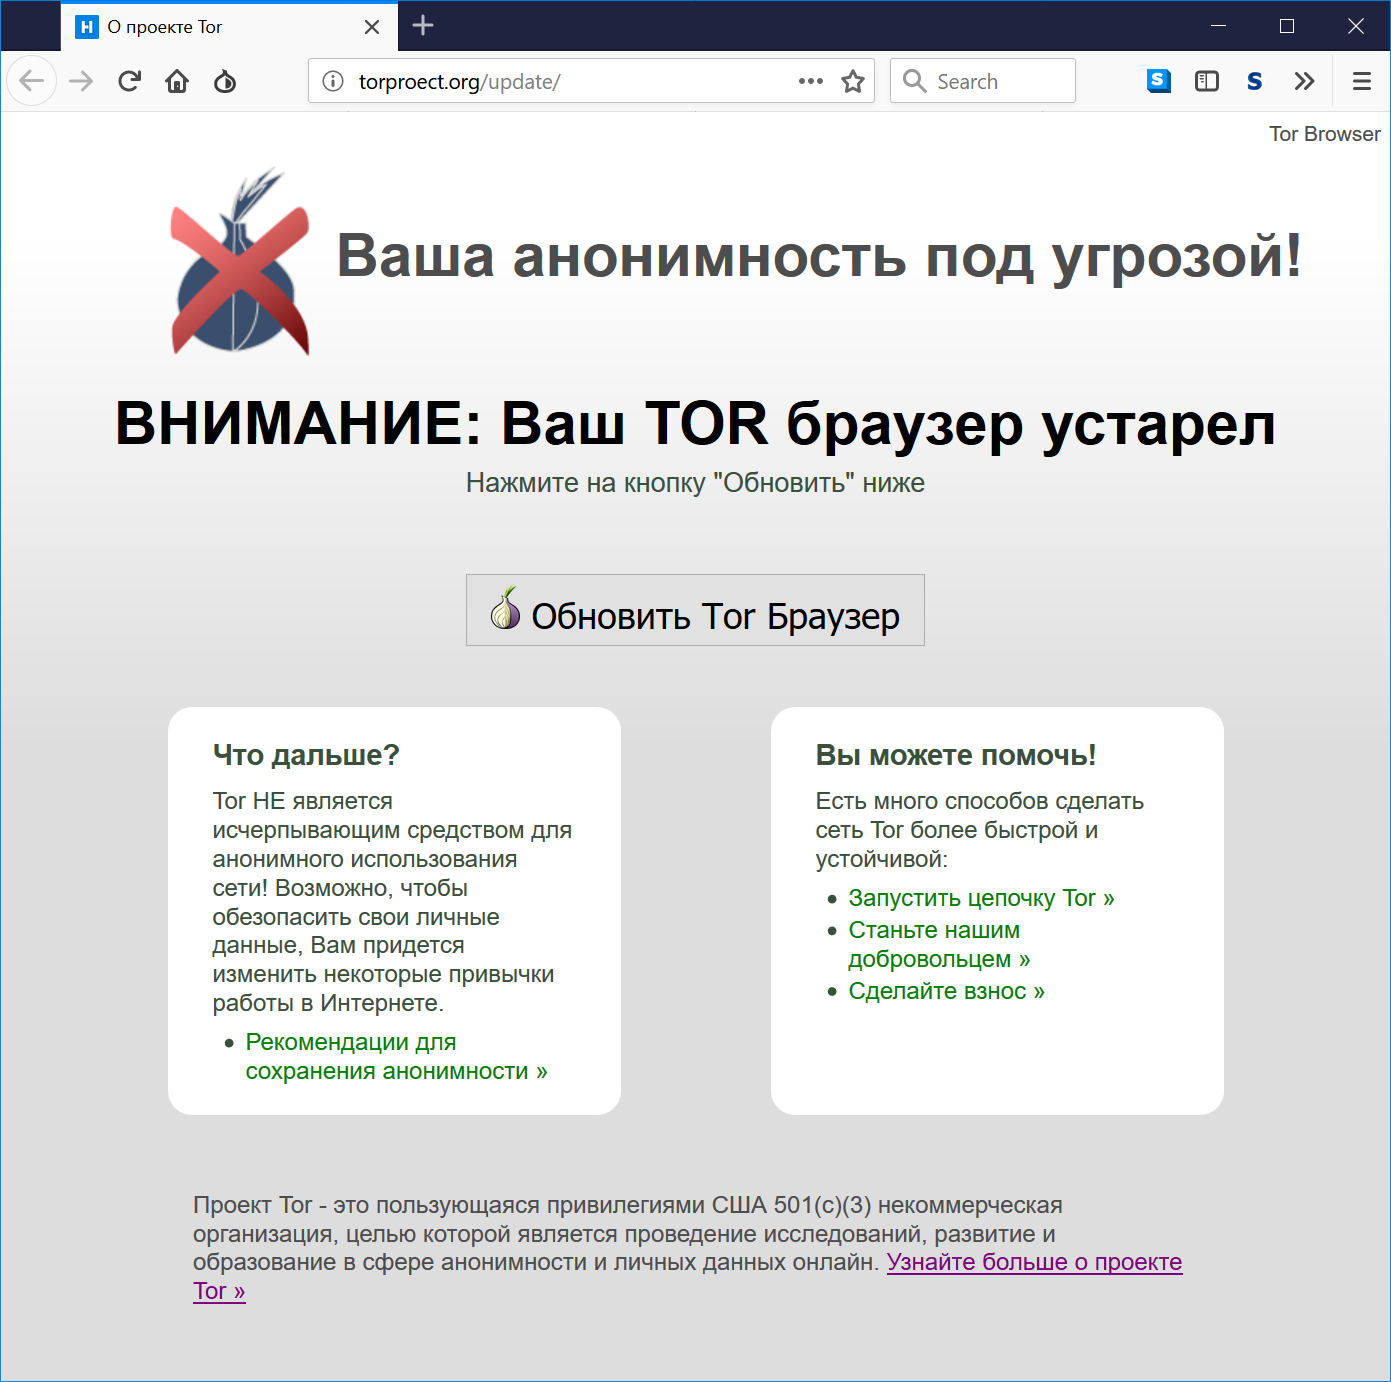
Киберпреступники даже зарегистрировали домен torproect[.]org (обратите внимание, что буква «j» отсутствует). Страница сайта выглядит почти так же, как официальный ресурс проекта Tor.

На поддельном сайте пользователя пугают старой историей о том, что его браузер устарел, в качестве решения предлагают установить актуальную версию.

По словам специалистов ESET, специальный скрипт в этой версии Tor, надписанный злоумышленниками, может красть вводимые в формы данные, скрывать настоящий контент и отображать фейковые сообщения.

Напомним, что разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru