



Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Спонсируемые иранским правительством киберпреступники пытаются заразить ветеранов военных действий в США вредоносной программой. Для этого потенциальных жертв заманивают на злонамеренный сайт.

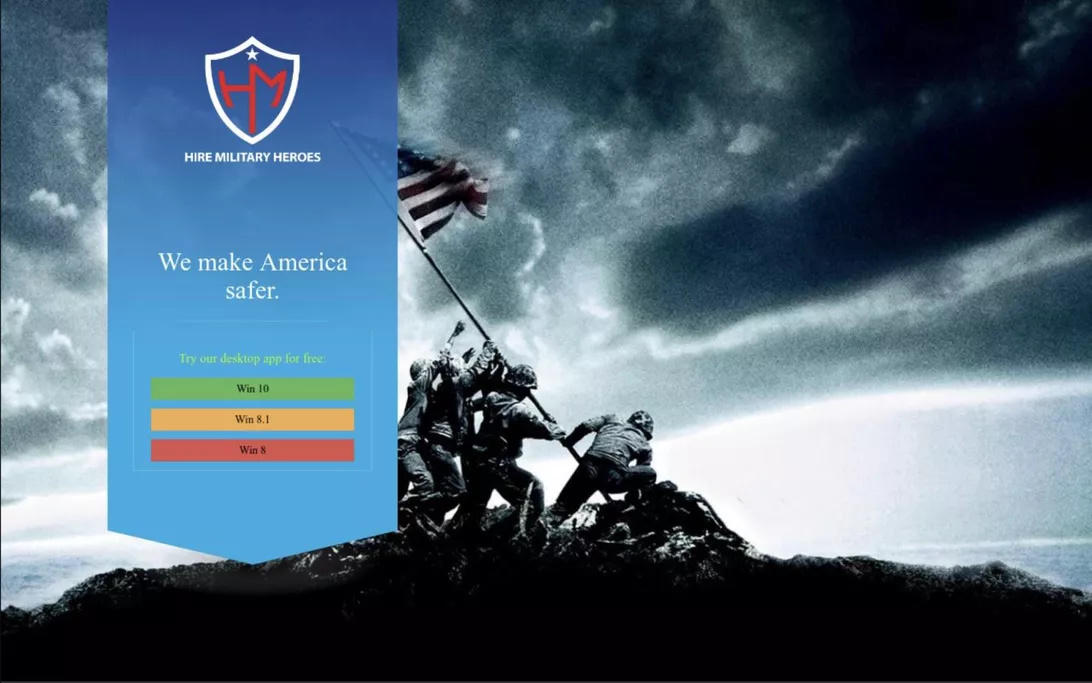
Сам сайт злоумышленников располагается по адресу hiremilitaryheroes[.]com. Посетителям предлагается скачать и установить некое приложение.

Исследователи Cisco Talos предупреждают, что вышеупомянутое приложение является фейковым и устанавливает на компьютер лишь вредоносную составляющую.

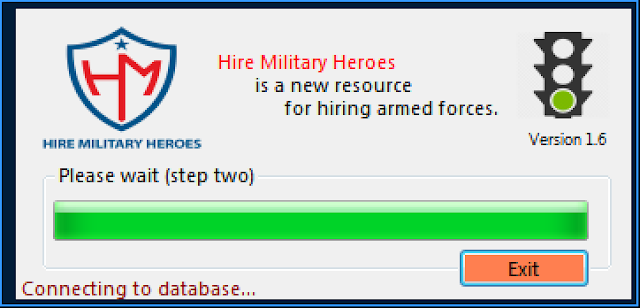
При этом в процессе установки программа отображает ошибку, уведомляющую, что инсталляция не удалась.

В фоновом режиме вредонос продолжает активность — собирает информацию об операционной системе и её технических аспектах, а также отправляет данные на Gmail-ящик, находящийся под контролем киберпреступников.

Собираются следующие данные: установленные патчи, количество процессоров, конфигурация сети, версия прошивки, информация об аппаратном обеспечении, имя администратора, список аккаунтов, дата, время и данные о драйверах.

«Вредонос собирает большое количество данных о компьютере жертвы, что однозначно поможет злоумышленнику хорошо спланировать дальнейшие атаки», — пишут эксперты Cisco Talos, анализировавшие зловред.

Специалисты также отметили, что у вредоносной программы есть RAT-компонент, способный запускать скачанные из интернета файлы, выполнять шелл-команды и полностью удалять себя с компьютера жертвы, если потребуется.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru