



Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

25 вредоносных приложений для Android, которые установили в общей сложности более двух миллионов пользователей, задействовали интересную схему инфицирования мобильного устройства и обхода защитных мер Google Play Store.

Исследователи компании Symantec обнаружили эти приложения в официальном магазине в конце августа. Вредоносы демонстрировали агрессивную рекламу на весь экран, однако эта фаза начиналась далеко не сразу.

Сразу после установки в системе программы вели себя тихо, никак не проявляя злонамеренную активность. Уже позже они подгружали дополнительные файлы конфигурации, которые «переключали» их в режим адваре.

На деле после загрузки конфигурационных файлов происходило следующее: иконка приложения скрывалась, а на весь дисплей смартфона отображалась реклама, позволяя авторам приложения зарабатывать на пользователях.

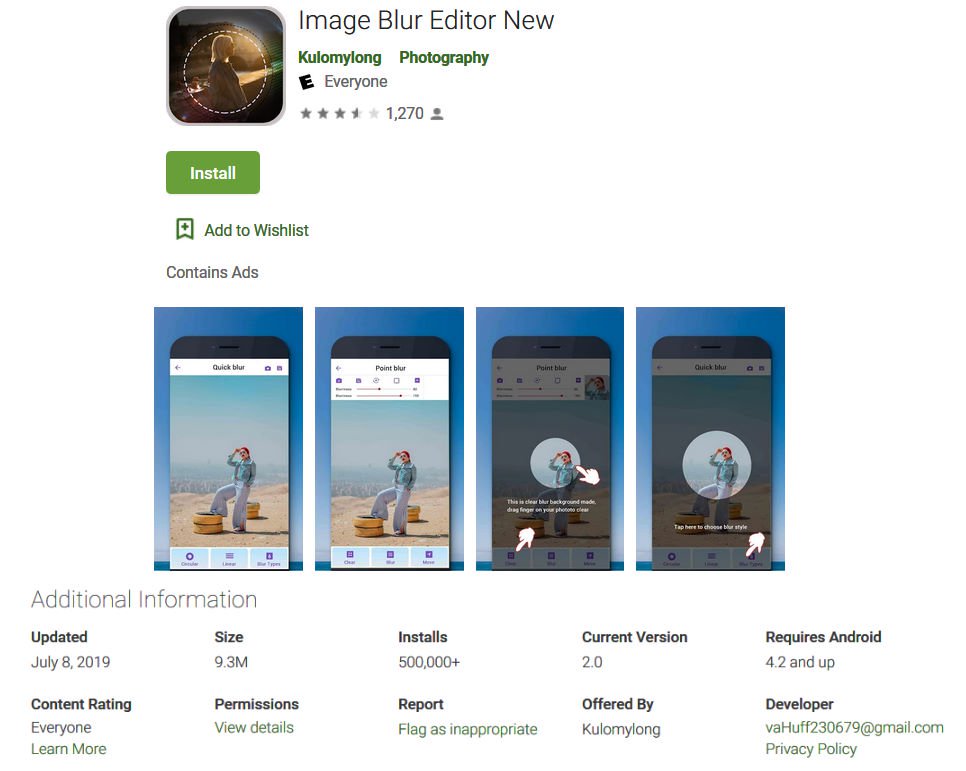
Все 25 вредоносных программ маскировались под утилиты для обработки фотографий и спекулировали на теме моды. Эксперты сообщили Google об их существовании 2 сентября.

«У всех 25 приложений схожая структура кода и контента. Это натолкнуло нас на мысль, что за разработкой этих программ стоит одна и та же организация или группа», — пишут специалисты в отчёте.

При этом авторы вредоносов проделали определённую работу, чтобы избежать детектирования установленными антивирусными средствами — они зашифровали некоторые ключевые слова в исходном коде приложений.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru