



В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

Microsoft тестирует новую функцию в Edge. В случае удачной реализации браузер сможет блокировать потенциально нежелательные программы (PUP), загружаемые непосредственно через интернет-обозреватель.

«Потенциально нежелательными программами» Microsoft называет приложения, находящиеся где-то посередине между легитимными и вредоносными программами.

Обычно такие программы отображают рекламные объявления, осуществляют редиректы без согласия пользователя, перехватывают функции браузера, используют схемы запугивания жертвы или же обещают ускорить работу компьютера.

Во многих случаях такие образцы можно с уверенностью назвать вредоносными, однако официальная классификация не позволяет.

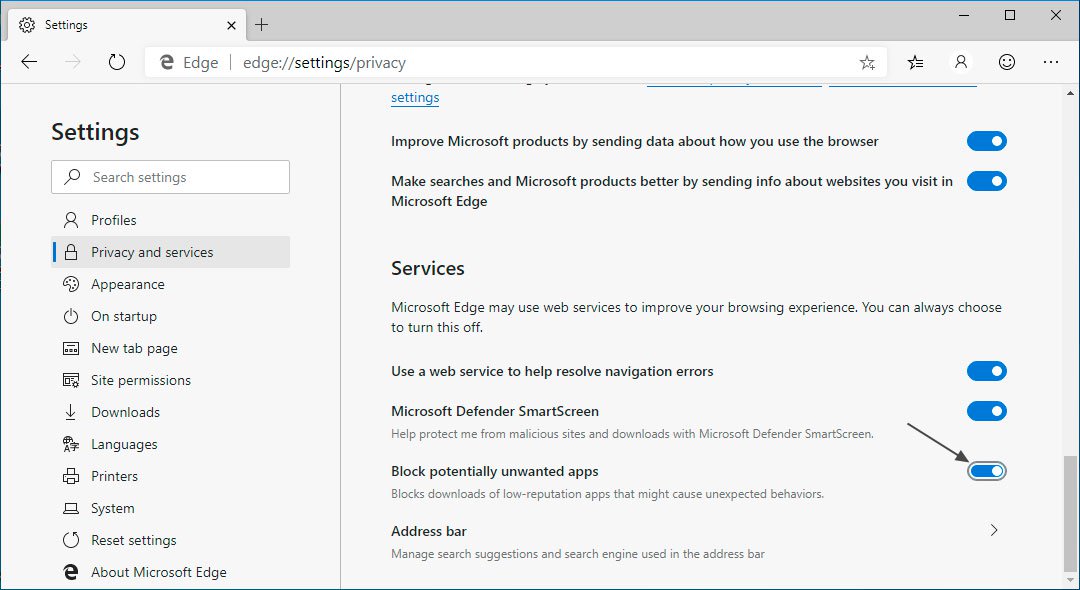
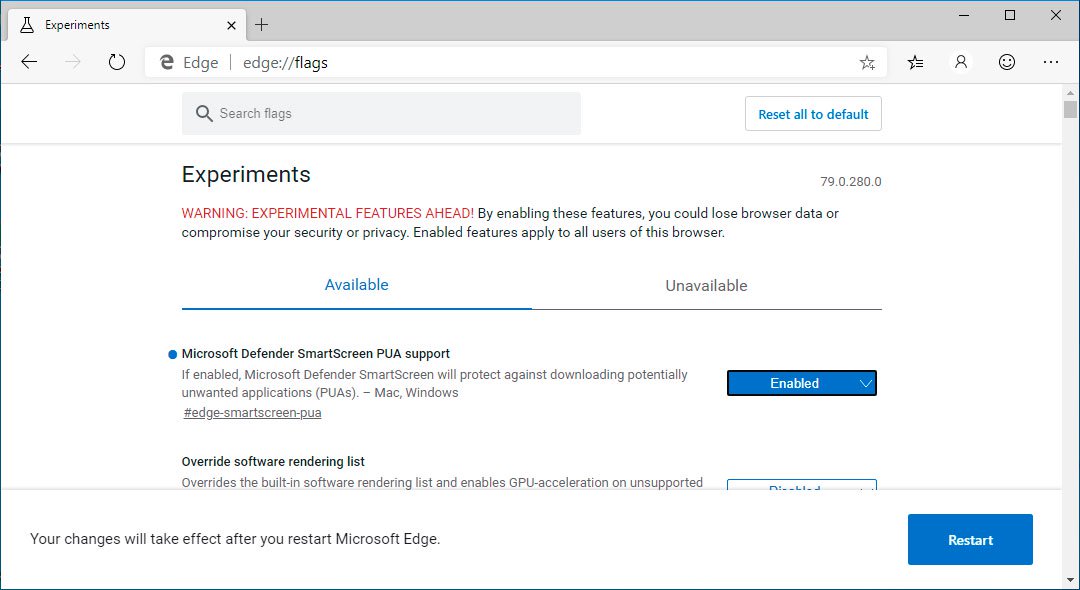
В последней тестовой сборке Microsoft Edge пользователь может включить экспериментальную функцию, задача которой — блокировать PUP, загружаемые через браузер. Активировать блокировку PUP можно в настройках браузера, в разделе «Конфиденциальность и сервисы», там вы увидите пункт «Блокировать потенциально нежелательные приложения».

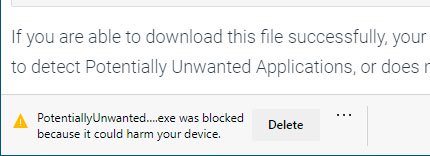
После включения все нежелательные программы (по классификации Microsoft, конечно) будут заблокированы, а пользователь увидит уведомление: «Приложение Example.exe было заблокировано, так как оно может навредить вашему компьютеру».

Если вы хотите попробовать экспериментальное нововведение самостоятельно, можете скачать сборку Microsoft Edge Canary и протестировать файл, размещённый по этой ссылке.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru