



Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

В официальном магазине Google Play исследователи нашли несколько Android-приложений, тайно записывающих звук без согласия пользователя. Программы массировались под фильтры для селфи, их установили более 1,5 млн пользователей.

Основная вредоносная активность этих приложений заключалась в отображении рекламных окон, перекрывающих весь экран устройств на Android.

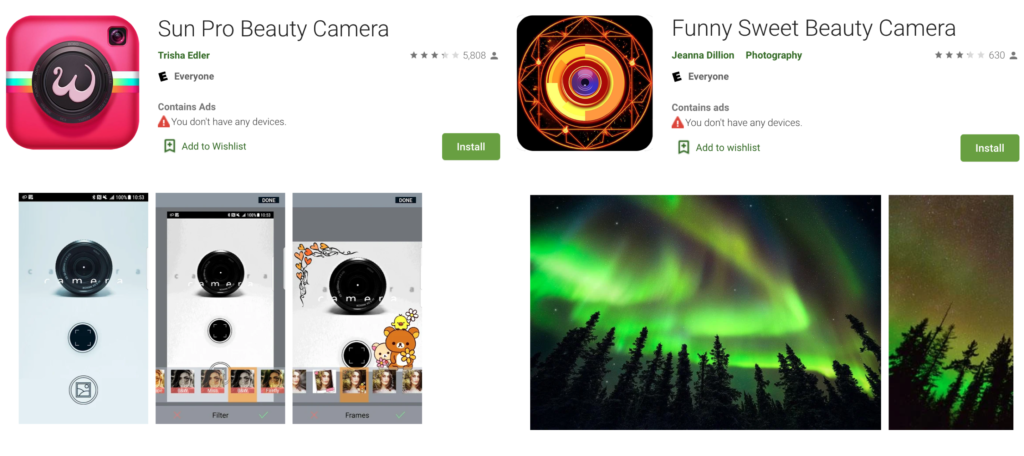
Одно из приложений называется Sun Pro Beauty Camera, его скачали более миллиона пользователей. Второе — Sun Pro Beauty Camera — установили более 500 тыс. раз.

Анализом сомнительных программ занимались исследователи компании Wandera. Специалисты выяснили, что оба приложения запрашивают нетипичные разрешения. Помимо стандартных разрешений, которые обычно требуются для доступа к камере и фотографиям, были и те, что насторожили команду Wandera.

Среди таких, например, было SYSTEM_ALERT_WINDOW — позволяет приложениям перекрывать контент на дисплее. Помимо отображения рекламных объявлений, SYSTEM_ALERT_WINDOW может использоваться для кликджекинга или перехвата вводимой пользователем информации (например, данных карт или учётных данных).

Ещё одно странное разрешение — RECORD_AUDIO, используется для записи аудио. При этом запись начинается без какого-либо уведомления пользователя.

Специалисты сообщили Google о проблемных программах 11 сентября, после чего их удалили из официального магазина приложений для Android.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru