



Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

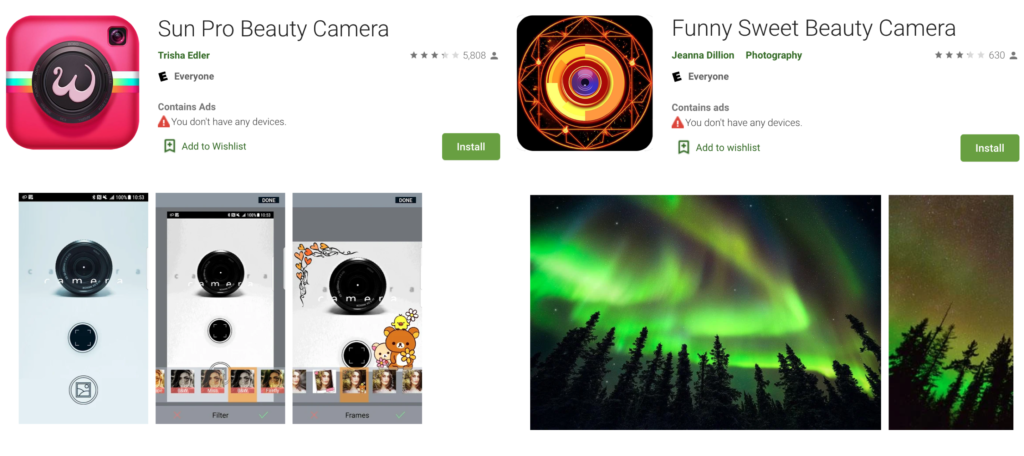
В официальном магазине Google Play исследователи нашли несколько Android-приложений, тайно записывающих звук без согласия пользователя. Программы массировались под фильтры для селфи, их установили более 1,5 млн пользователей.

Основная вредоносная активность этих приложений заключалась в отображении рекламных окон, перекрывающих весь экран устройств на Android.

Одно из приложений называется Sun Pro Beauty Camera, его скачали более миллиона пользователей. Второе — Sun Pro Beauty Camera — установили более 500 тыс. раз.

Анализом сомнительных программ занимались исследователи компании Wandera. Специалисты выяснили, что оба приложения запрашивают нетипичные разрешения. Помимо стандартных разрешений, которые обычно требуются для доступа к камере и фотографиям, были и те, что насторожили команду Wandera.

Среди таких, например, было SYSTEM_ALERT_WINDOW — позволяет приложениям перекрывать контент на дисплее. Помимо отображения рекламных объявлений, SYSTEM_ALERT_WINDOW может использоваться для кликджекинга или перехвата вводимой пользователем информации (например, данных карт или учётных данных).

Ещё одно странное разрешение — RECORD_AUDIO, используется для записи аудио. При этом запись начинается без какого-либо уведомления пользователя.

Специалисты сообщили Google о проблемных программах 11 сентября, после чего их удалили из официального магазина приложений для Android.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru