



Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Разработчик программного обеспечения Роберт Хитон рассказал о своем опыте подключения новенького принтера HP к компьютеру родственников. Изучив процесс и устанавливаемый софт от HP, Хитон пришел к выводу, что устройство может отправлять компании информацию о том, что вы печатаете.

Сначала Хитон обратил внимание, что пользователя пытаются вынудить оформить подписку на дорогие чернила. Для этого предлагается ввести адрес электронной почты в специальное поле. Если пользователь невнимателен или просто не в курсе, что на рынке есть сторонние картриджи, не уступающие по качеству HP и при этом гораздо более дешевые, он пойдет на поводу у предложения.

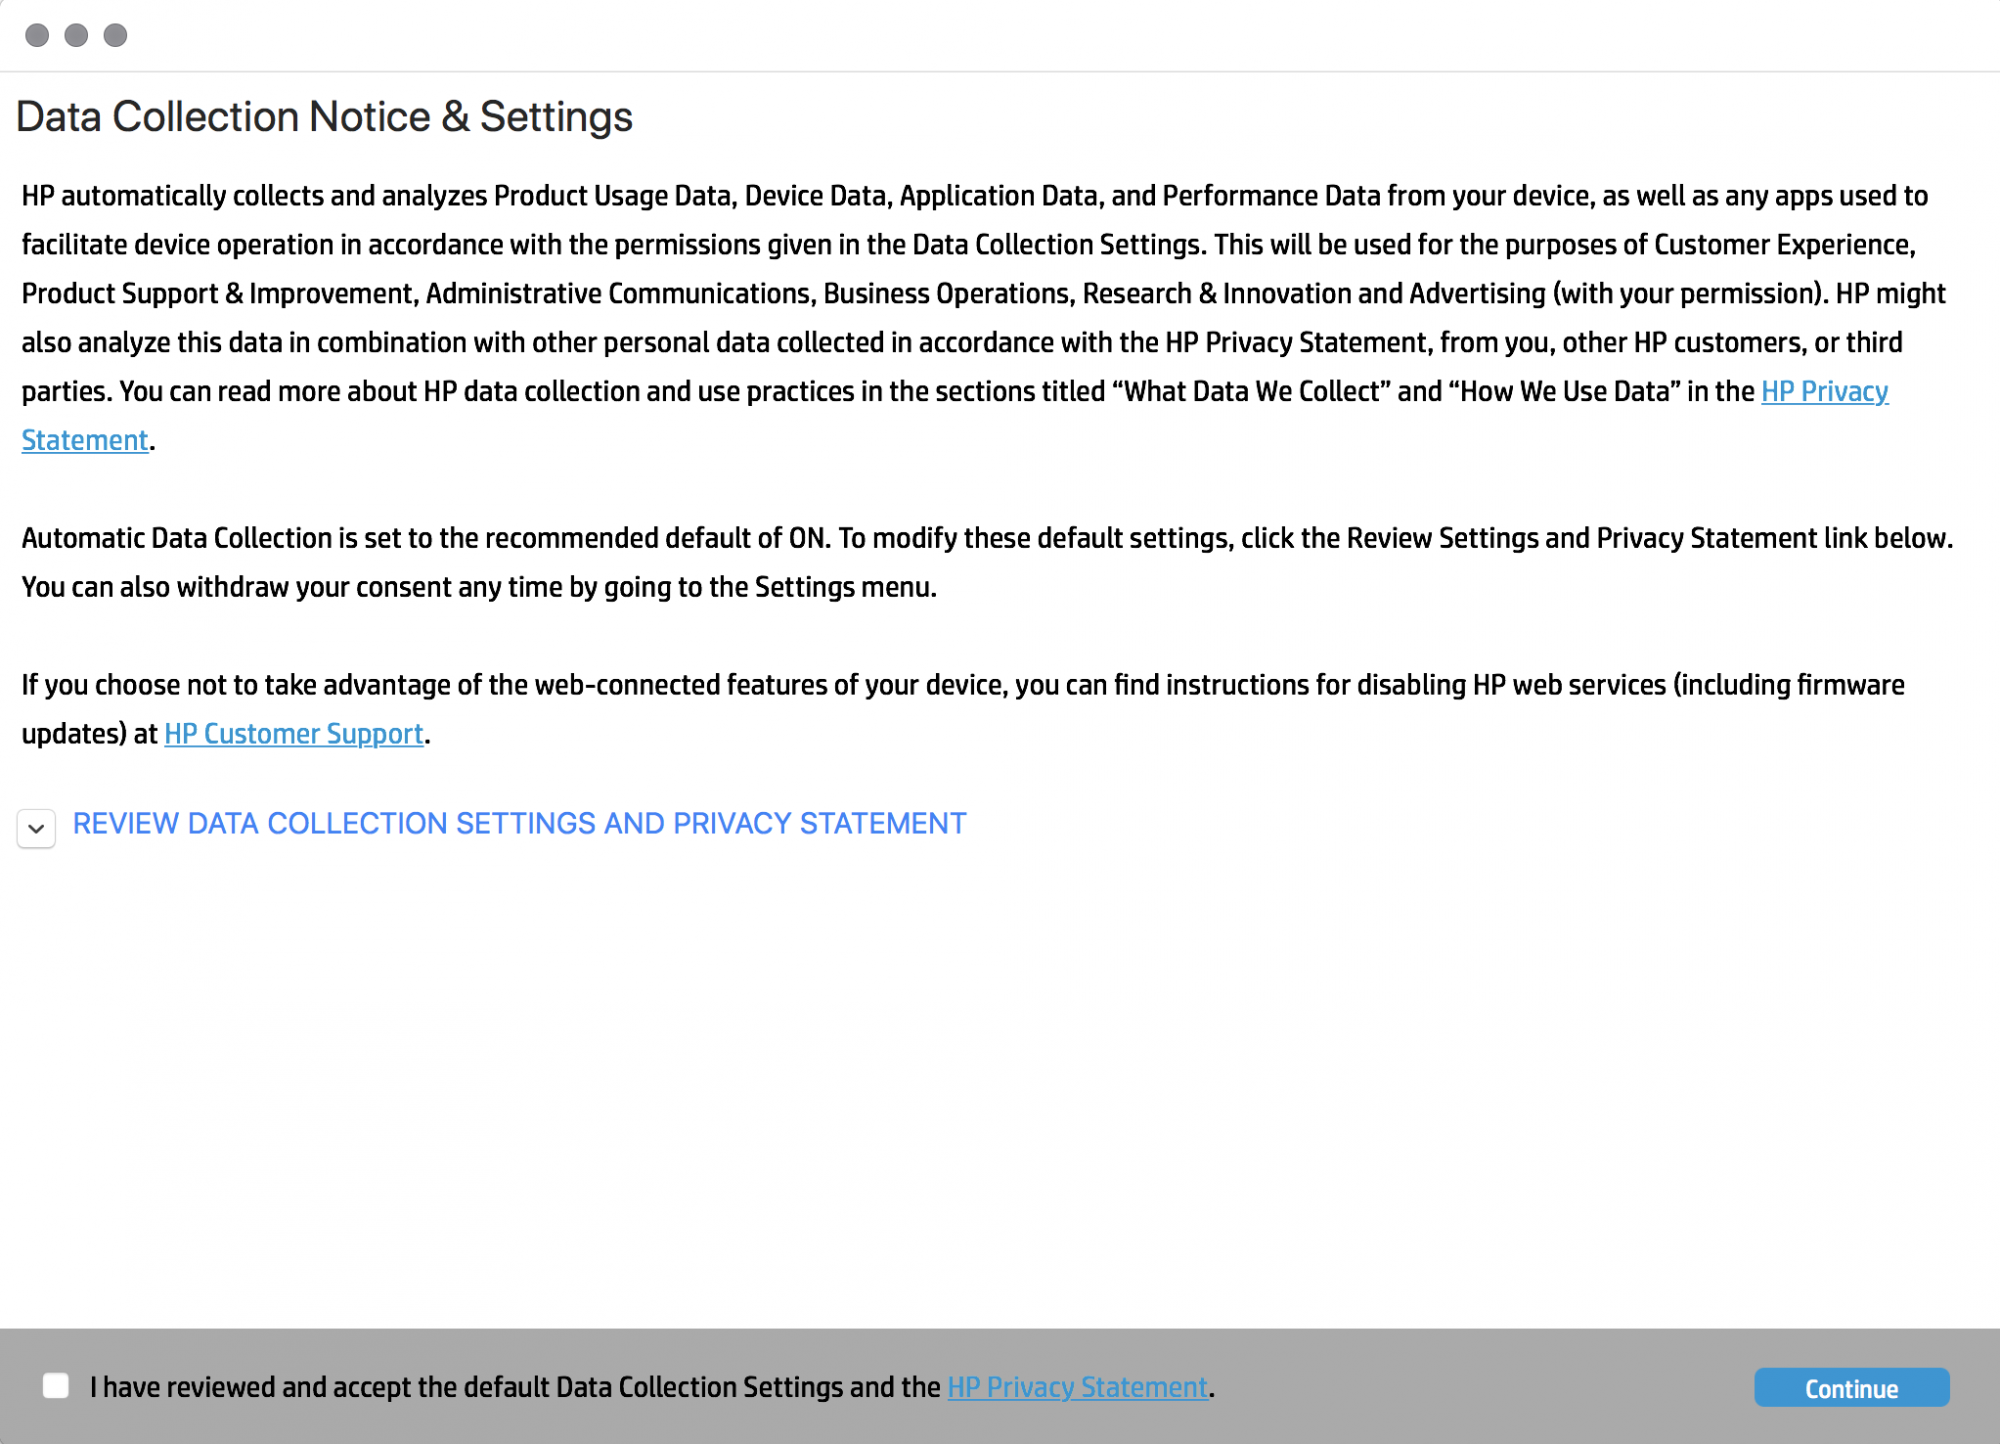
Однако существеннее то, что привлекло внимание исследователя потом — «Уведомление о сборе данных и настройки».

Если обобщать, HP хочет, чтобы принтер собирал все мыслимые и немыслимые типы данных, о которых обычный пользователь даже не подозревает. Среди собираемых данных: метаданные вашего устройства, информация о документах, которые вы печатаете (включая дату и время, количество страниц и приложение, с помощью которого пользователь печатает).

Впоследствии HP использует полученную информацию для самых разных целей, самой вопиющей из которых, пожалуй, является отображение релевантной рекламы. И весь сбор пользовательских данных происходит благодаря приложению, отвечающему за установку и подключение принтера к компьютеру.

«Я думаю, что принтер сам извлекает данные пользователя и отправляет их компании, то есть там вряд ли задействовано какое-либо клиентское программное обеспечение. Как только представители HP получат ваши данные, они могут делать с ними все, что захотят. Мне кажется, компания особо не беспокоится о своей репутации, а просто пытается перехватить любую информацию, которая потенциально может стоить денег», — пишет Роберт Хитон.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru