



Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Разработчик программного обеспечения Роберт Хитон рассказал о своем опыте подключения новенького принтера HP к компьютеру родственников. Изучив процесс и устанавливаемый софт от HP, Хитон пришел к выводу, что устройство может отправлять компании информацию о том, что вы печатаете.

Сначала Хитон обратил внимание, что пользователя пытаются вынудить оформить подписку на дорогие чернила. Для этого предлагается ввести адрес электронной почты в специальное поле. Если пользователь невнимателен или просто не в курсе, что на рынке есть сторонние картриджи, не уступающие по качеству HP и при этом гораздо более дешевые, он пойдет на поводу у предложения.

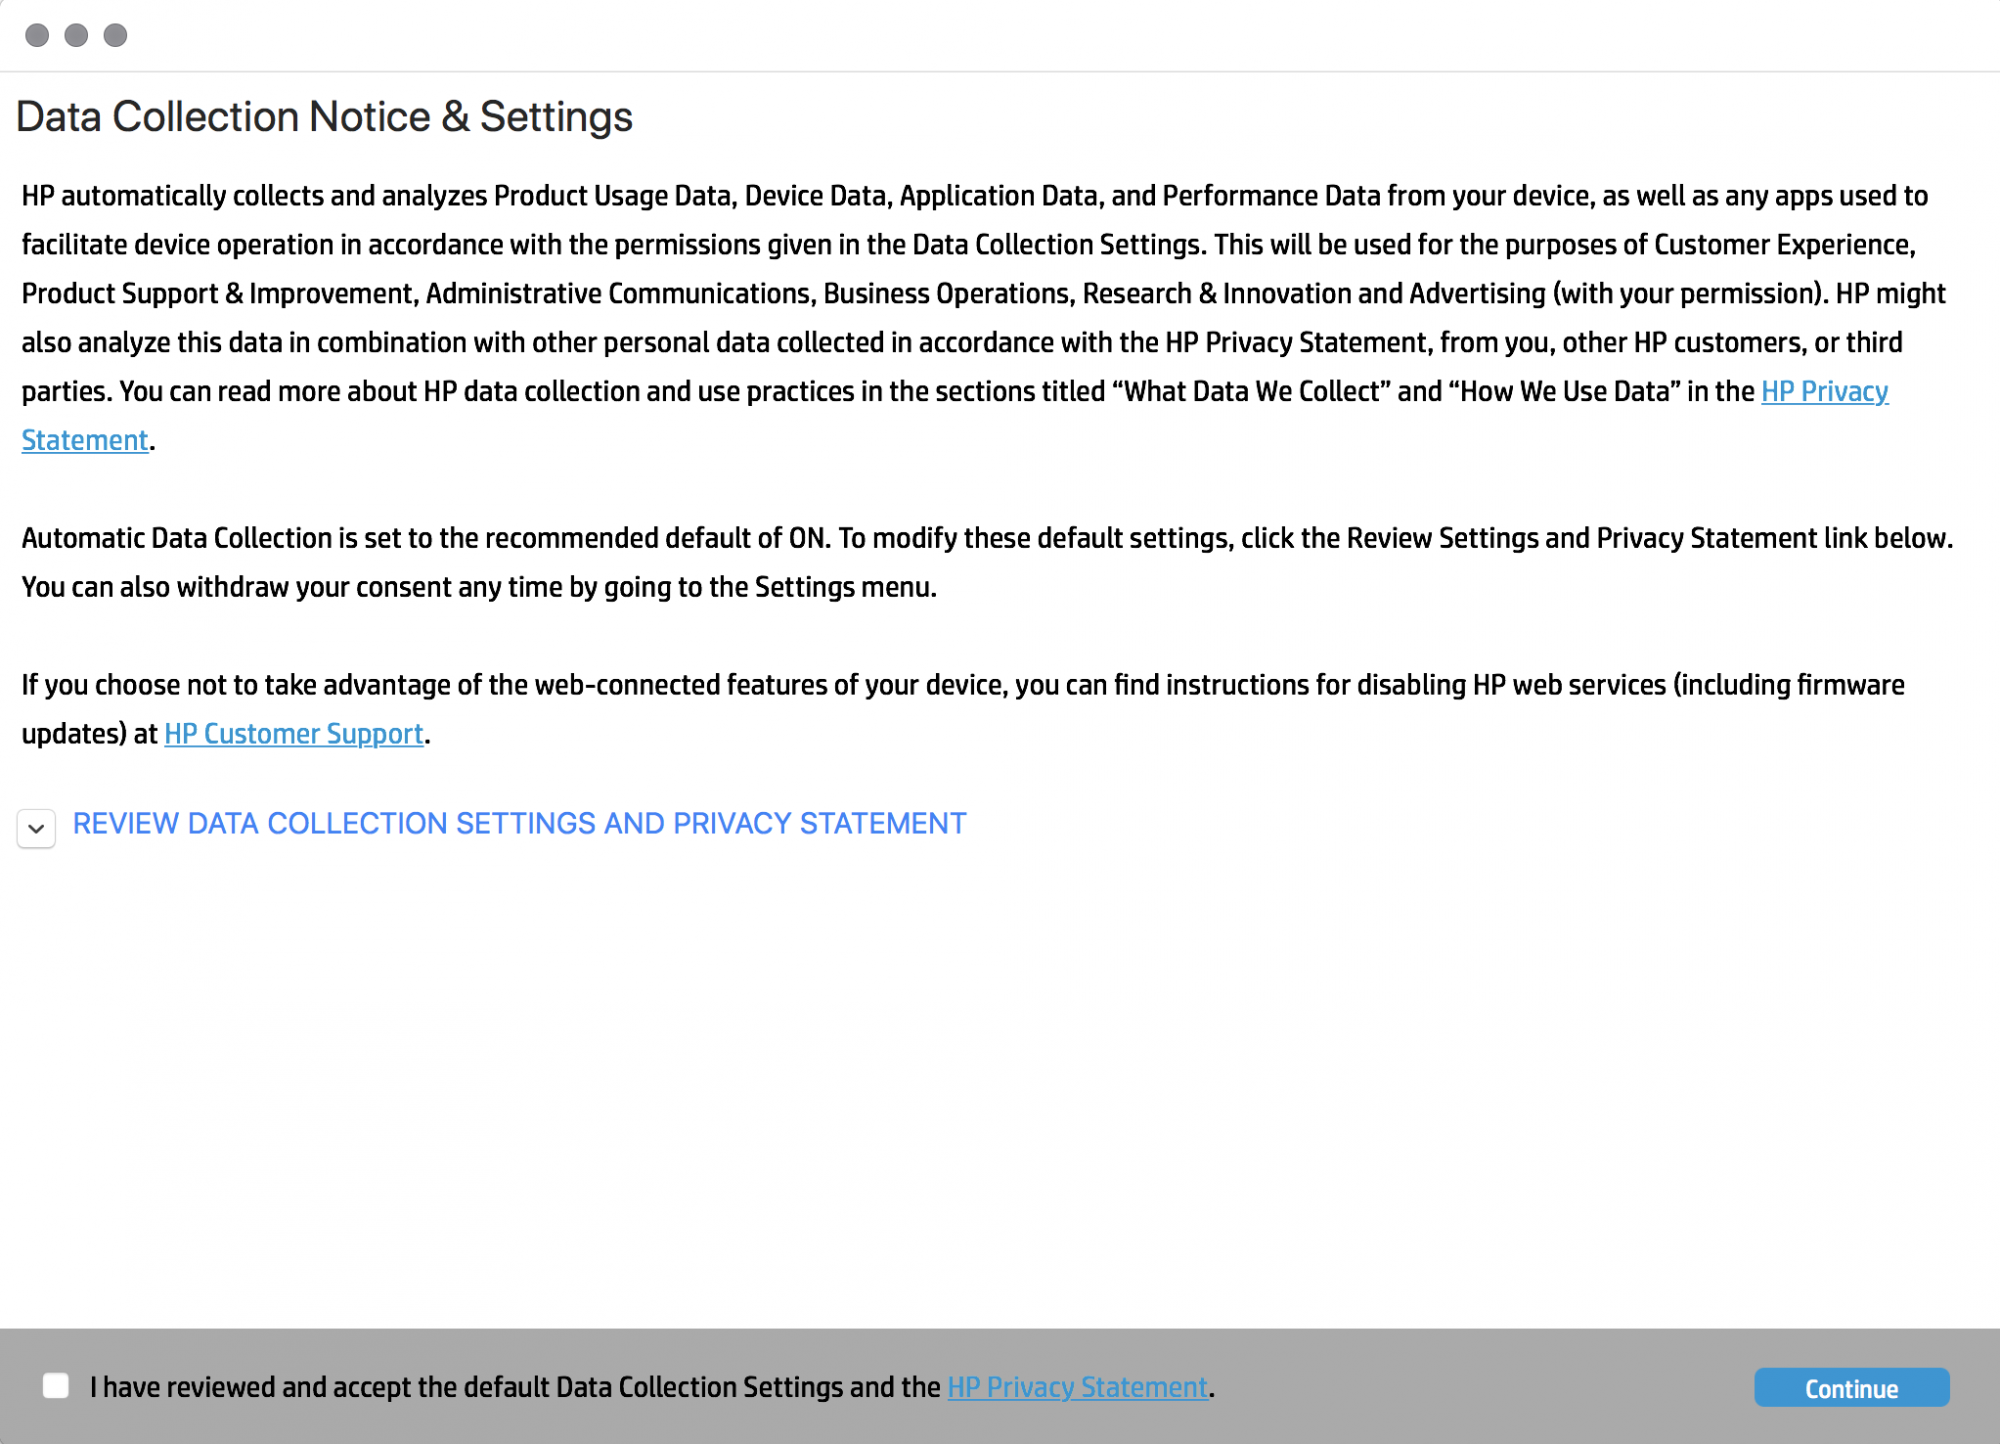
Однако существеннее то, что привлекло внимание исследователя потом — «Уведомление о сборе данных и настройки».

Если обобщать, HP хочет, чтобы принтер собирал все мыслимые и немыслимые типы данных, о которых обычный пользователь даже не подозревает. Среди собираемых данных: метаданные вашего устройства, информация о документах, которые вы печатаете (включая дату и время, количество страниц и приложение, с помощью которого пользователь печатает).

Впоследствии HP использует полученную информацию для самых разных целей, самой вопиющей из которых, пожалуй, является отображение релевантной рекламы. И весь сбор пользовательских данных происходит благодаря приложению, отвечающему за установку и подключение принтера к компьютеру.

«Я думаю, что принтер сам извлекает данные пользователя и отправляет их компании, то есть там вряд ли задействовано какое-либо клиентское программное обеспечение. Как только представители HP получат ваши данные, они могут делать с ними все, что захотят. Мне кажется, компания особо не беспокоится о своей репутации, а просто пытается перехватить любую информацию, которая потенциально может стоить денег», — пишет Роберт Хитон.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru