



Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Разработчик программного обеспечения Роберт Хитон рассказал о своем опыте подключения новенького принтера HP к компьютеру родственников. Изучив процесс и устанавливаемый софт от HP, Хитон пришел к выводу, что устройство может отправлять компании информацию о том, что вы печатаете.

Сначала Хитон обратил внимание, что пользователя пытаются вынудить оформить подписку на дорогие чернила. Для этого предлагается ввести адрес электронной почты в специальное поле. Если пользователь невнимателен или просто не в курсе, что на рынке есть сторонние картриджи, не уступающие по качеству HP и при этом гораздо более дешевые, он пойдет на поводу у предложения.

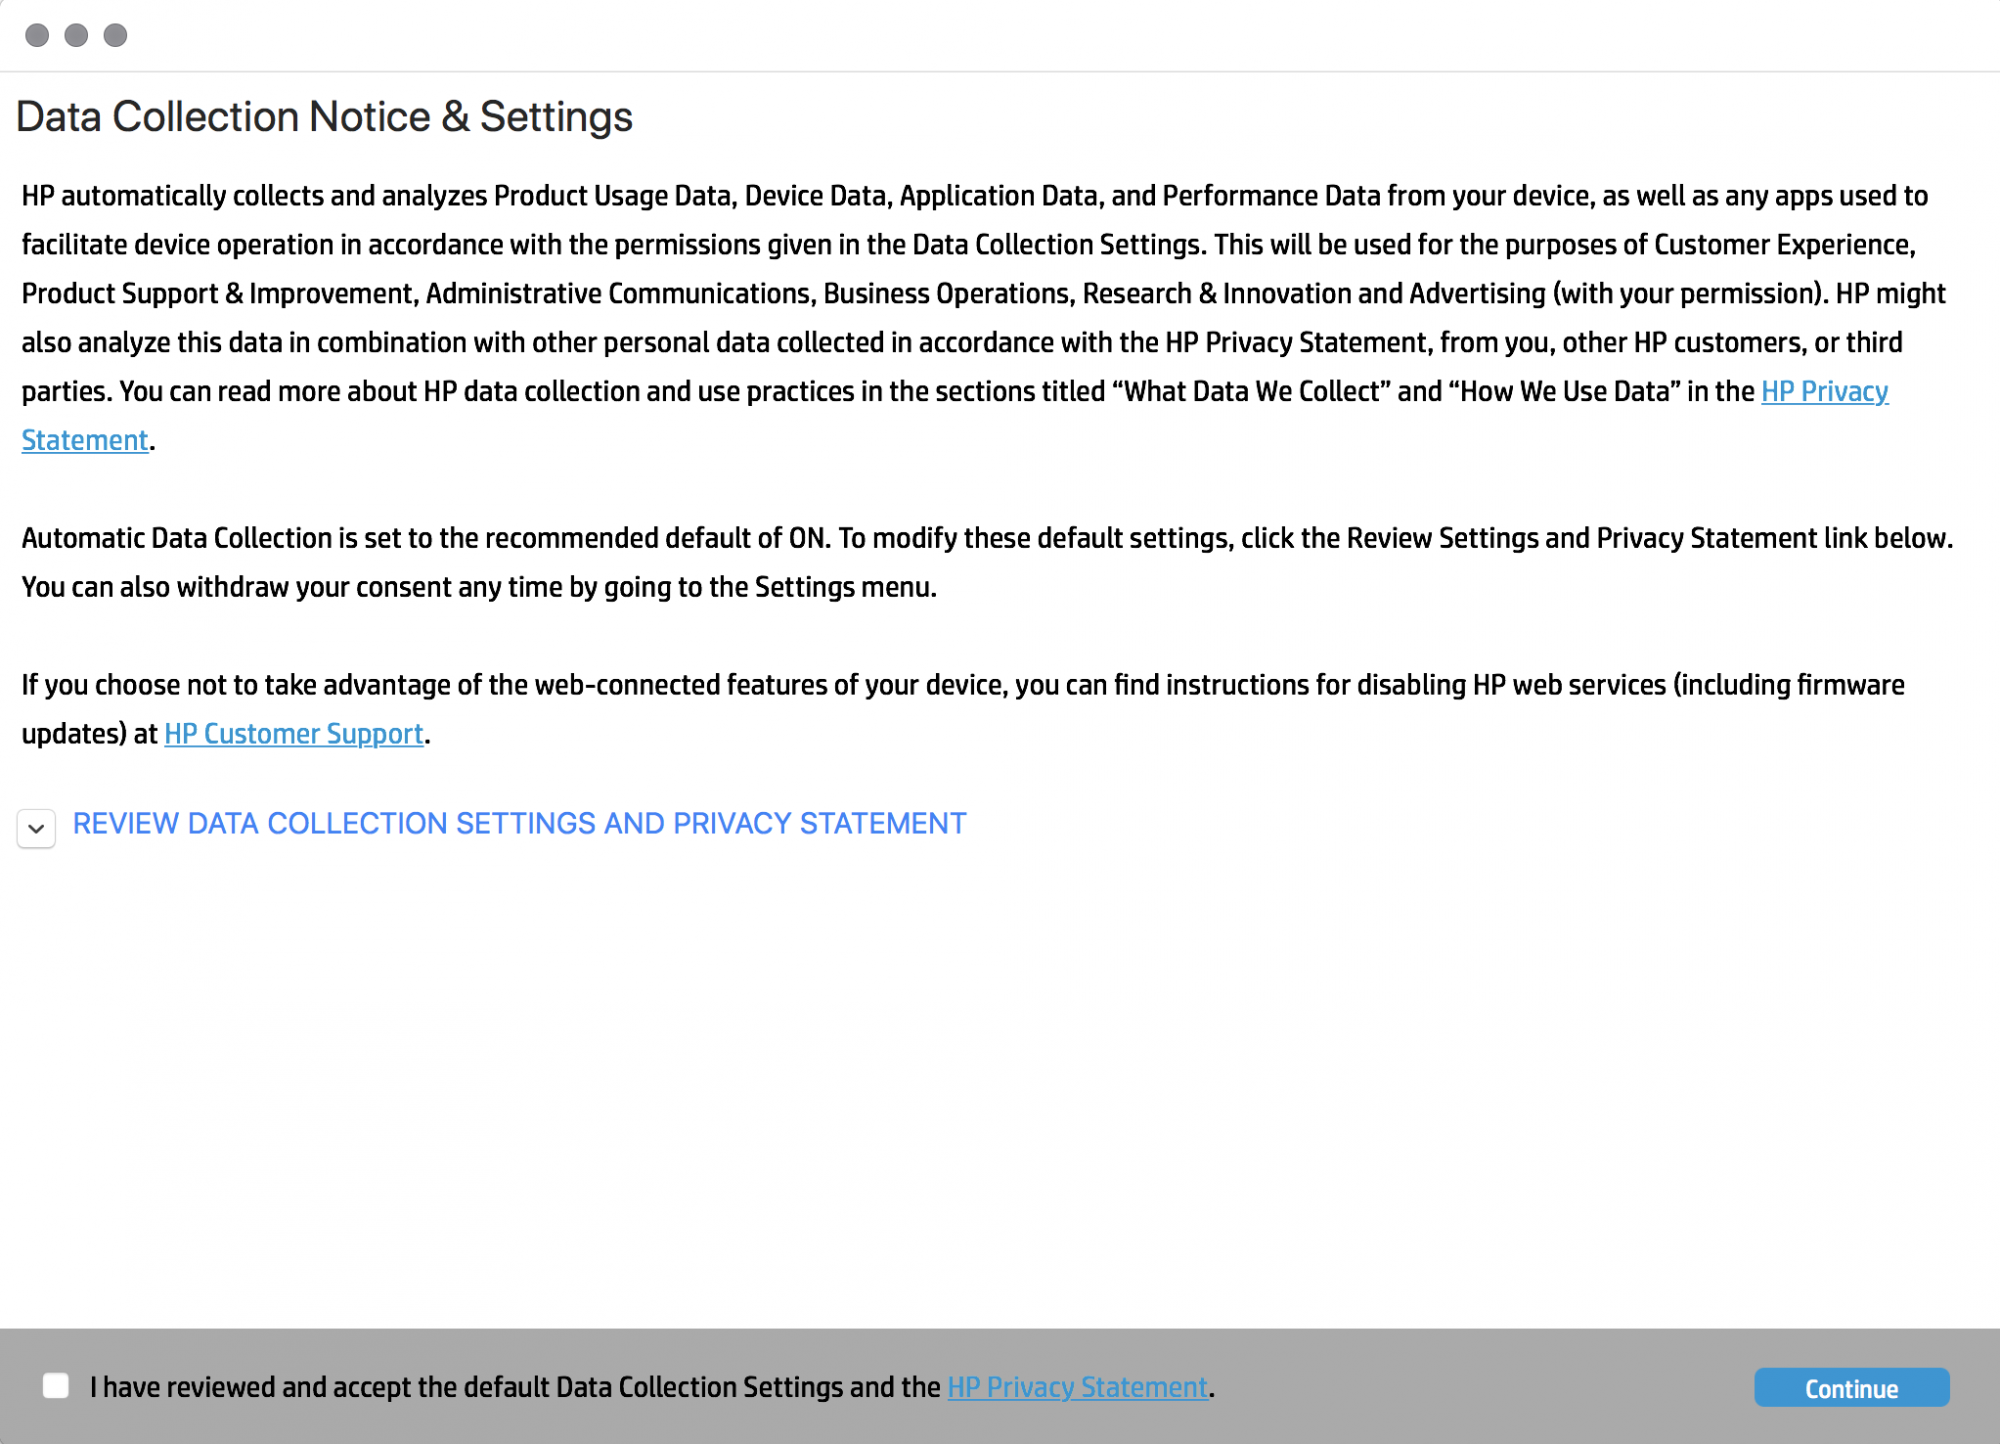
Однако существеннее то, что привлекло внимание исследователя потом — «Уведомление о сборе данных и настройки».

Если обобщать, HP хочет, чтобы принтер собирал все мыслимые и немыслимые типы данных, о которых обычный пользователь даже не подозревает. Среди собираемых данных: метаданные вашего устройства, информация о документах, которые вы печатаете (включая дату и время, количество страниц и приложение, с помощью которого пользователь печатает).

Впоследствии HP использует полученную информацию для самых разных целей, самой вопиющей из которых, пожалуй, является отображение релевантной рекламы. И весь сбор пользовательских данных происходит благодаря приложению, отвечающему за установку и подключение принтера к компьютеру.

«Я думаю, что принтер сам извлекает данные пользователя и отправляет их компании, то есть там вряд ли задействовано какое-либо клиентское программное обеспечение. Как только представители HP получат ваши данные, они могут делать с ними все, что захотят. Мне кажется, компания особо не беспокоится о своей репутации, а просто пытается перехватить любую информацию, которая потенциально может стоить денег», — пишет Роберт Хитон.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru