



Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Разработчик программного обеспечения Роберт Хитон рассказал о своем опыте подключения новенького принтера HP к компьютеру родственников. Изучив процесс и устанавливаемый софт от HP, Хитон пришел к выводу, что устройство может отправлять компании информацию о том, что вы печатаете.

Сначала Хитон обратил внимание, что пользователя пытаются вынудить оформить подписку на дорогие чернила. Для этого предлагается ввести адрес электронной почты в специальное поле. Если пользователь невнимателен или просто не в курсе, что на рынке есть сторонние картриджи, не уступающие по качеству HP и при этом гораздо более дешевые, он пойдет на поводу у предложения.

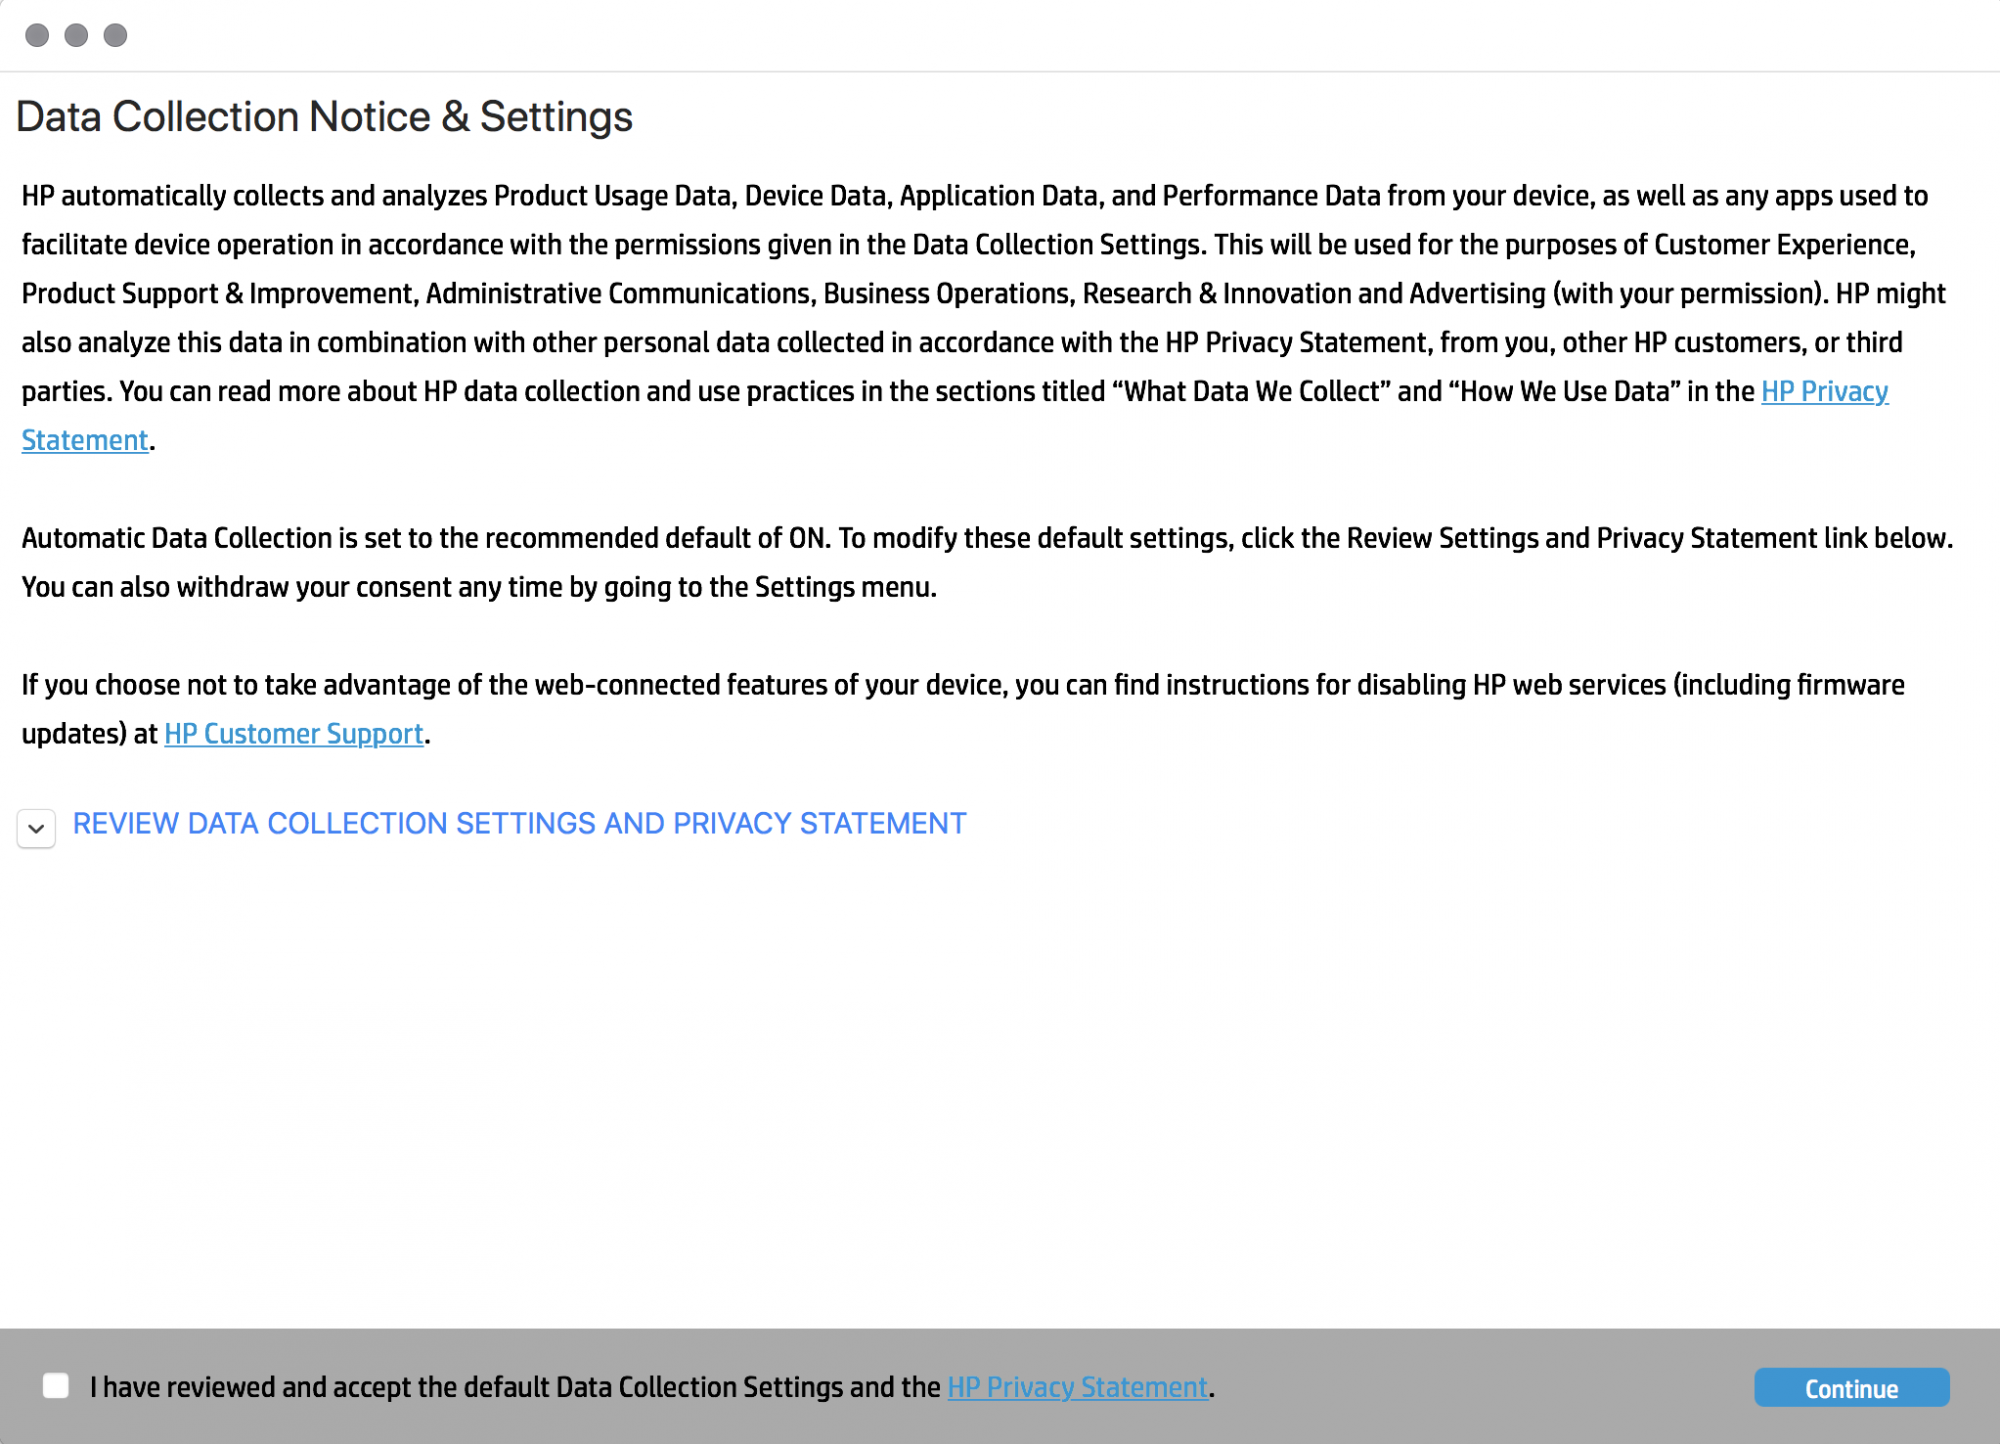
Однако существеннее то, что привлекло внимание исследователя потом — «Уведомление о сборе данных и настройки».

Если обобщать, HP хочет, чтобы принтер собирал все мыслимые и немыслимые типы данных, о которых обычный пользователь даже не подозревает. Среди собираемых данных: метаданные вашего устройства, информация о документах, которые вы печатаете (включая дату и время, количество страниц и приложение, с помощью которого пользователь печатает).

Впоследствии HP использует полученную информацию для самых разных целей, самой вопиющей из которых, пожалуй, является отображение релевантной рекламы. И весь сбор пользовательских данных происходит благодаря приложению, отвечающему за установку и подключение принтера к компьютеру.

«Я думаю, что принтер сам извлекает данные пользователя и отправляет их компании, то есть там вряд ли задействовано какое-либо клиентское программное обеспечение. Как только представители HP получат ваши данные, они могут делать с ними все, что захотят. Мне кажется, компания особо не беспокоится о своей репутации, а просто пытается перехватить любую информацию, которая потенциально может стоить денег», — пишет Роберт Хитон.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru