



Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

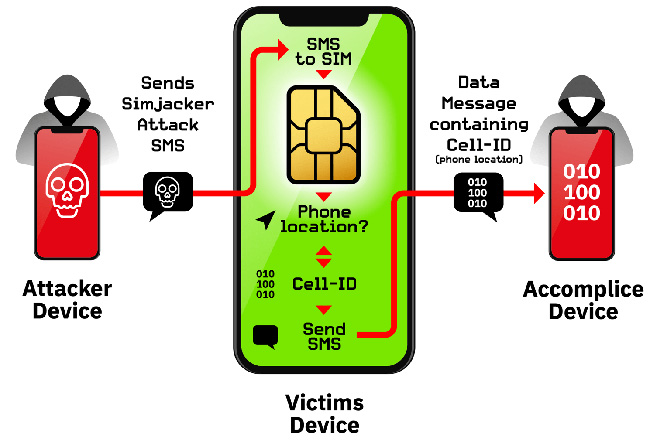
SimJacker — ранее неизвестная уязвимость SIM-карт большинства операторов. Она позволяет удаленным атакующим компрометировать смартфоны пользователей и шпионить за ними.

SimJacker затрагивает определённую часть программного обеспечения — S@T Browser, встроенную в большинство SIM-карт, используемых операторами связи как минимум в 30 странах.

Атакующему совершенно неважно, смартфон какого производителя использует жертва. Уязвимость SimJacker актуальна в любом случае.

По словам обнаруживших проблему безопасности специалистов, некая компания, тесно работающая с властями, активно эксплуатирует SimJacker в реальных атаках. На протяжении последних двух лет эта брешь помогает шпионить за пользователями в нескольких странах.

Что собой представляет S@T Browser (полное название — SIMalliance Toolbox Browser)? Это приложение, устанавливаемое на большинстве SIM-карт. Оно помогает операторам связи поставлять клиентам базовый набор сервисов.

S@T Browser содержит ряд STK-инструкций: отправить короткое сообщение, запустить браузер, отправить данные, осуществить звонок. Любое из этих действий можно вызвать, просто отправив пользователю специальное SMS-сообщение.

То есть любые вредоносные команды можно вызвать точно так же. Атакующему просто надо использовать SimJacker.

Об уязвимости сообщили исследователи компании AdaptiveMobile Security, чему и посвящён их последний отчёт.

В результате успешная эксплуатация может позволить злоумышленнику:

  • Получить местоположение устройства и его IMEI.
  • Оправлять фейковые сообщения от лица жертвы.
  • Осуществлять слежку за пользователем.
  • Устанавливать на смартфон вредоносные программы — для этого в браузере надо открыть специальные злонамеренные сайты.
  • Отключать SIM-карту.
  • Извлечь информацию и языке и уровне заряда устройства.

При этом жертва даже не будет знать, что ее атакуют, все происходит совершенно незаметно.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru