



Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Благодаря повышенному вниманию со стороны киберпреступников число вредоносных программ для мобильной операционной системы iOS увеличивается. Также растет количество уязвимостей в ОС от Apple.

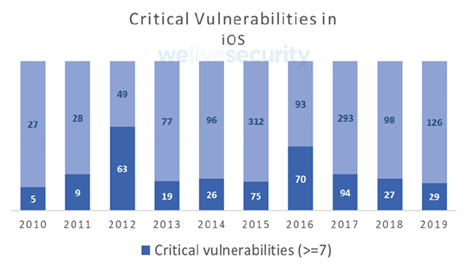
По словам специалистов антивирусной компании ESET, за первую половину 2019 года им удалось обнаружить 155 проблем безопасности в iOS. В первом полугодии 2018 года этот показатель был меньше на 24%.

Примечательно, что у главного конкурента ОС от Apple — Android показатель выявленных уязвимостей ниже в два раза. Что касается опасности обнаруженных брешей, всего 19% дыр в iOS получили статус критических.

Напомним, что в прошлом месяце исследователь в области безопасности, известный под псевдонимом Pwn20wnd, выпустил джейлбрейк для последней версии мобильной операционной системы iOS. Причиной стала ошибка Apple, которая допустила повторное появление уязвимости, устраненной еще в iOS 12.3.

Чуть позже эксперты Google рассказали о вредоносных кампаниях, атаковавших пользователей iPhone годами. В общей сложности исследователи нашли 14 уязвимостей в iOS, связанных в 5 цепочек эксплойтов. Все это распространялось через взломанные сайты с сентября 2016 года.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru