



Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

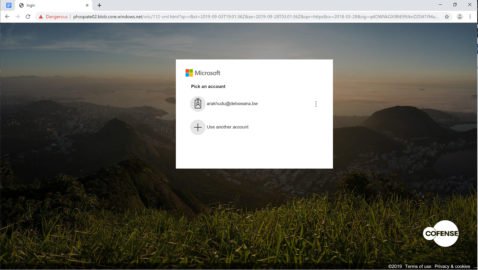
Новая фишинговая кампания использует капчу для защиты фейковой веб-страницы от решений Secure Email Gateway (SEG). Злоумышленники стараются замаскировать страницу под форму для входа в аккаунт Microsoft.

Как правило, бизнес использует SEG для защиты от атак, осуществляемых по электронной почте. Такие решения сканируют письма (как входящие, так и исходящие) на наличие вредоносного содержимого.

Почему фишеры выбрали в этот раз капчу? Дело в том, что капча позволяет заблокировать автоматический анализ URL, пресекая обработку вредоносной веб-страницы.

«Решения SEG не могут попасть на вредоносную страницу и, соответственно, проанализировать ее — они "видят" лишь код капчи. Таким образом, SEG не находит ничего опасного на фишинговой странице и пропускает туда пользователя», — пишут эксперты компании Cofense, первыми обнаружившие злонамеренную кампанию.

Атакующих интересуют учетные данные от аккаунтов Microsoft. Для этого они постарались максимально замаскировать свой сайт под официальный ресурс техногиганта.

Чтобы ввести имя пользователя и пароль, пользователь сначала должен правильно решить задание капчи. Естественно, вся введённая информация отправится мошенникам.

По словам исследователей, фишинговые страницы злоумышленников располагаются в инфраструктуре Microsoft. Это позволяет использовать преимущества легитимного домена верхнего уровня.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru