



Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

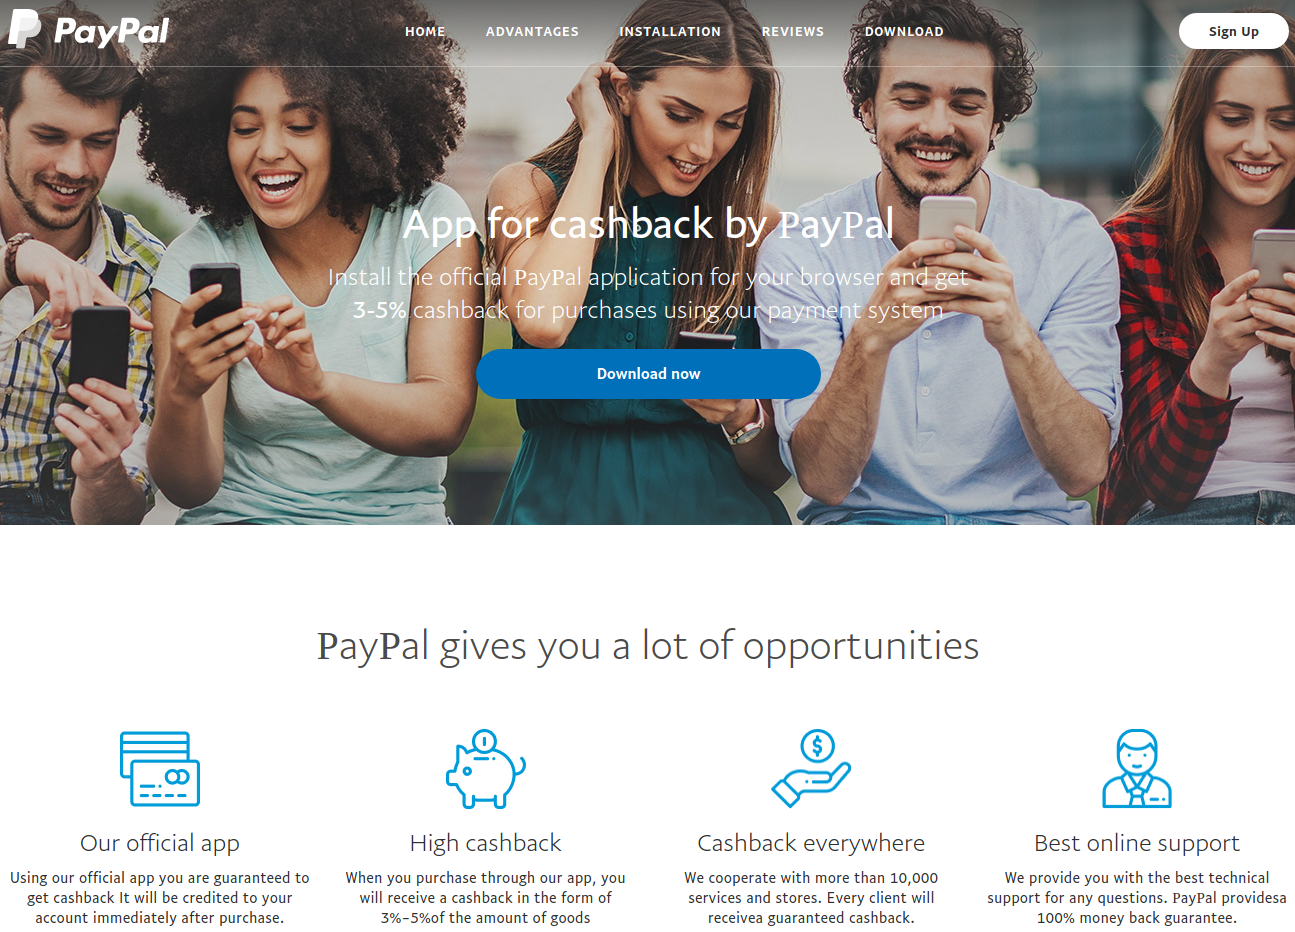
Веб-страница, замаскированная под официальный сайт PayPal, в настоящее время распространяет программу-вымогатель Nemty. Любой невнимательный пользователь, зашедший на эту страницу, рискует заразить компьютер этим зловредом.

Эксперты полагают, что операторы Nemty пробуют различные каналы распространения своей программы. Чтобы установить ее в системе жертвы, злоумышленники используют набор эксплойтов RIG.

Фейковая страница PayPal завлекает пользователей возможностью получить возврат 3-5% от покупок, сделанных через эту систему.

Большинство популярных браузеров предупреждают пользователя о подозрительном ресурсе, однако люди все равно попадаются на уловку. В процессе атаки на компьютер жертвы загружается файл с именем cashback.exe.

Специалист в области кибербезопасности, известный под псевдонимом nao_sec, обнаружил этот канал распространения вымогателя, после чего использовал среду для тестирования AnyRun, чтобы проанализировать активность вредоноса в системе.

Анализ показал, что вымогателю требуется всего около семи минут на весь процесс шифрования файлов. Однако этот показатель может незначительно отличаться от системы к системе.

К счастью, исполняемый файл шифровальщика детектирует большинство антивирусов. Судя по результатам VirusTotal, 36 из 68 антивирусов выявили угрозу.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru