



Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

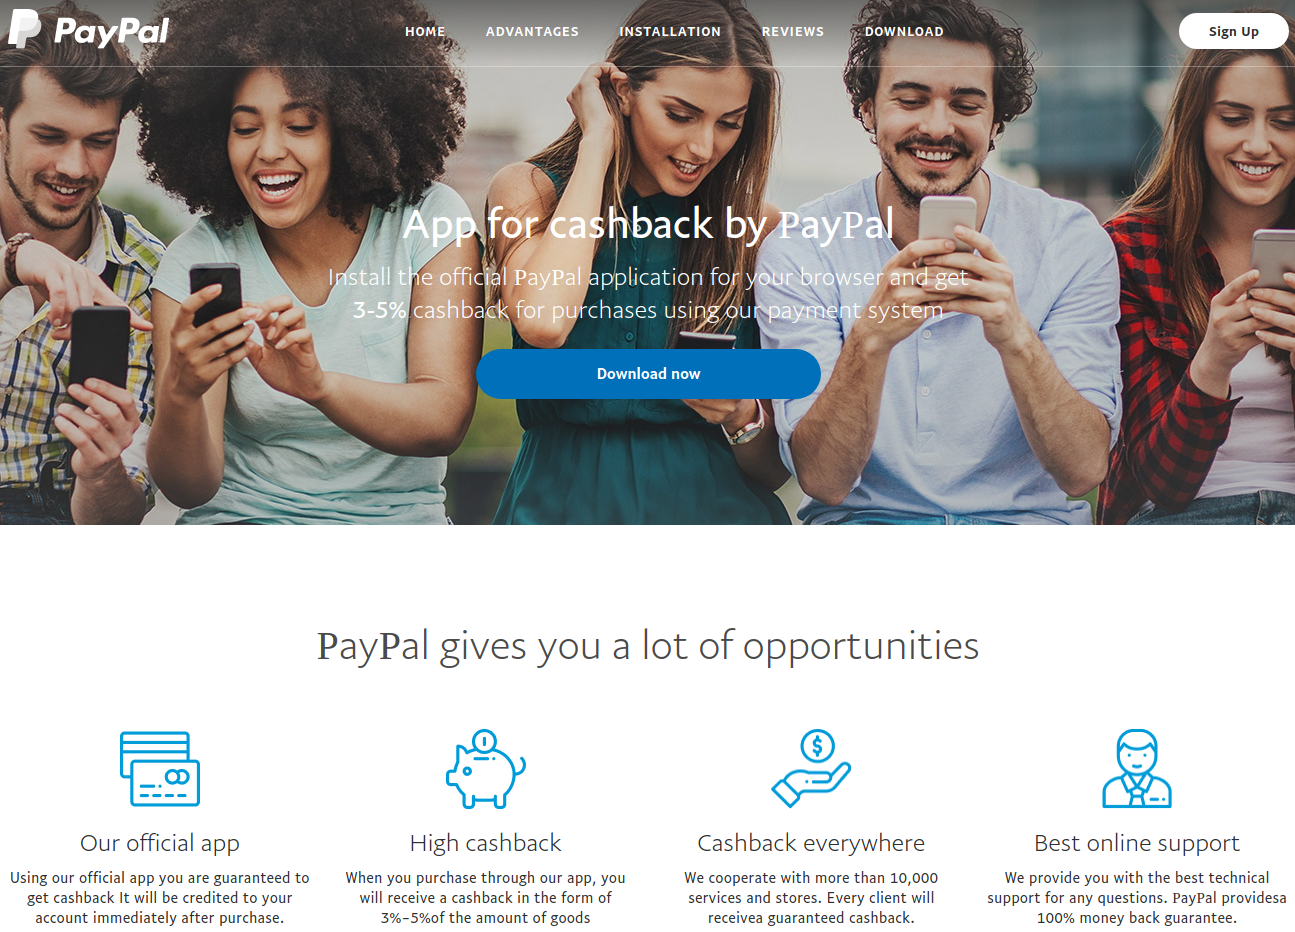
Веб-страница, замаскированная под официальный сайт PayPal, в настоящее время распространяет программу-вымогатель Nemty. Любой невнимательный пользователь, зашедший на эту страницу, рискует заразить компьютер этим зловредом.

Эксперты полагают, что операторы Nemty пробуют различные каналы распространения своей программы. Чтобы установить ее в системе жертвы, злоумышленники используют набор эксплойтов RIG.

Фейковая страница PayPal завлекает пользователей возможностью получить возврат 3-5% от покупок, сделанных через эту систему.

Большинство популярных браузеров предупреждают пользователя о подозрительном ресурсе, однако люди все равно попадаются на уловку. В процессе атаки на компьютер жертвы загружается файл с именем cashback.exe.

Специалист в области кибербезопасности, известный под псевдонимом nao_sec, обнаружил этот канал распространения вымогателя, после чего использовал среду для тестирования AnyRun, чтобы проанализировать активность вредоноса в системе.

Анализ показал, что вымогателю требуется всего около семи минут на весь процесс шифрования файлов. Однако этот показатель может незначительно отличаться от системы к системе.

К счастью, исполняемый файл шифровальщика детектирует большинство антивирусов. Судя по результатам VirusTotal, 36 из 68 антивирусов выявили угрозу.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru