


937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

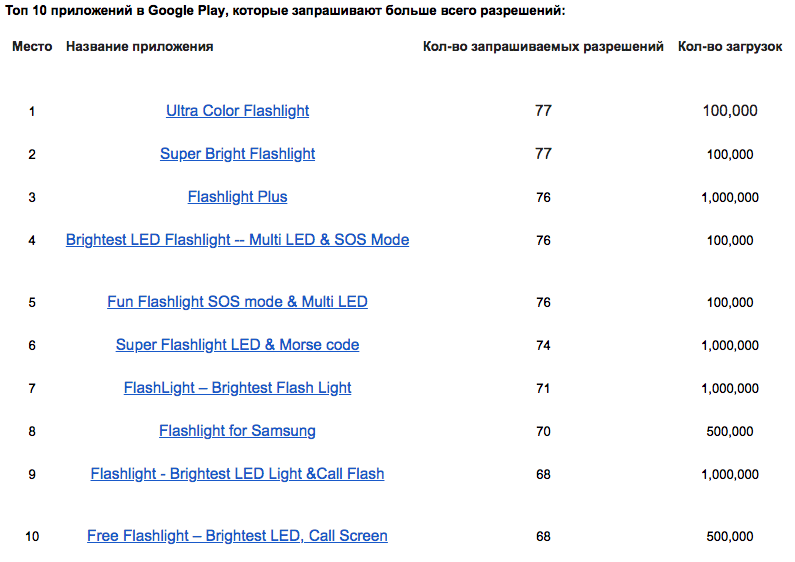
Компания Avast обнаружила, что приложения для фонариков для ОС Android запрашивают в среднем 25 разрешений для доступа к разным функциям и данным смартфонов. С помощью мобильной собственной платформы для анализа угроз apklab.io специалисты Avast проанализировали 937 приложений для фонариков в Google Play Store. Исследователи рассматривали как те приложения, которые до сих пор доступны в Google Play Store, так и те, которые когда-либо появлялись в магазине. Согласно результатам, 408 приложений запрашивают до 10 разрешений, 267 — от 11 до 49 разрешений, а 262 приложения запрашивают от 50 до 77 разрешений.

Приложения действительно могут запрашивать разрешения для доступа к данным или некоторым функциям на устройствах, которые им необходимы для работы. Например, приложению фонарика необходим доступ к вспышке телефона, чтобы использовать ее как подсветку. Однако многие приложения запрашивают доступ к большему количеству данных, чем им действительно нужно.

«Смысл некоторых разрешений, запрашиваемых приложениями-фонариками, которые мы изучали, действительно трудно объяснить. Например, запись звука, которую запросили 77 приложений, или список контактов, который зачем-то нужен 180 приложениям. Самое необычное в этом списке — возможность записывать контакты: 21 приложение-фонарик хотело получить его, — говорит Луис Корронс, ИТ-евангелист в Avast. — Приложения-фонарики, которые мы рассмотрели, являются лишь примером того, как даже самые простые приложения могут получить доступ к приватной информации. Часто к личным данным получают доступ не только разработчики приложений, но и рекламодатели, с которыми они работают, чтобы монетизировать эти сведения. Политики конфиденциальности для разработчиков, к сожалению, не являются исчерпывающими, поскольку во многих случаях политики конфиденциальности, относящиеся к третьим сторонам, тесно переплетены».

Не очень ясно, как стоит отмечать приложения, которые запрашивают много разрешений — как вредоносные или только как потенциально опасные. Приложения действительно могут просить дать доступ к самым разным функциям или данным смартфона — но это не означает, что приложение вредоносное.

Кроме того, пользователь сам решает, давать доступ к той или иной функции или нет. Поэтому крайне важно, чтобы пользователи тщательно проверяли разрешения, запрашиваемые приложением, перед его установкой. Кроме того, пользователи должны внимательно ознакомиться с политикой и условиями конфиденциальности, а также с отзывами пользователей на странице загрузки приложения.

Полный анализ приложений-фонариков можно найти в блоге Avast Decoded.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как рассказывают разработчики, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru