



600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

По меньшей мере 600 тыс. GPS-трекеров, разрабатываемых китайской компанией, использовали один и тот же пароль по умолчанию — «123456». Об этой проблеме сообщили специалисты антивирусной компании Avast.

Само собой, использование таких слабых паролей создаёт дополнительные риски безопасности — злоумышленники могут взломать аккаунты пользователей и прослушивать разговоры неподалёку от трекера. Помимо этого, открывается возможность для слежки за перемещением человека.

По словам команды Avast, данная проблема затрагивает более 30 моделей GPS-трекеров. Все уязвимые устройства производит одна компания.

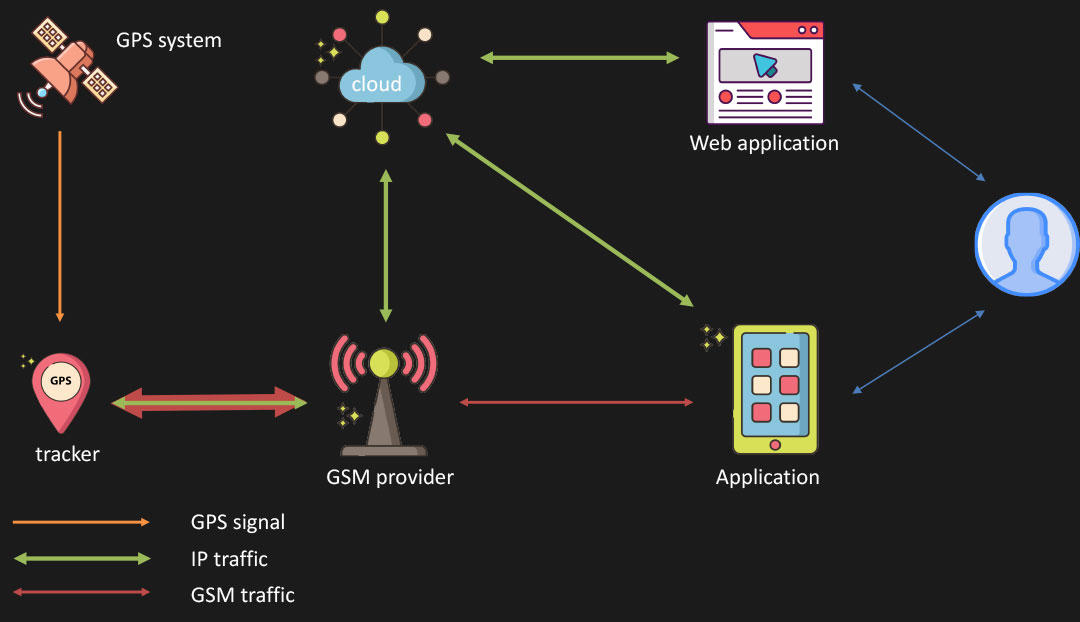
Инфраструктура всех моделей выглядела одинаково: был облачный сервер, которому трекеры отправляли данные, была также веб-панель, в которую пользователи могли заходить для проверки местоположения трекера, и, наконец, мобильное приложение, которое тоже подключалось к облачному серверу.

Однако вся эта инфраструктура была полна дыр. Самая главная брешь — использование легкоугадываемого идентификатора пользователя и пароля.

Идентификатор пользователя генерировался при помощи IMEI GPS-трекера, а пароль и того хуже — «123456».

Это значит, что атакующий легко может запустить атаки, в которых ID будет подбираться автоматом, а пароль при этом уже известен.

Конечно, пользователи могут изменить учетные данные при первом входе в систему, но взгляните на статистику, которую собрал Avast: из четырёх миллионов пользователей 600 тыс. использовали пароль по умолчанию.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru