



Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Злоумышленники научились подделывать специальные SMS-сообщения, которые обычно приходят от операторов связи. В результате такой атаки пользователям меняют настройки устройства, что позволяет перенаправлять электронную почту и трафик через вредоносный сервер. По словам экспертов, под угрозой почти половина всех смартфонов на Android.

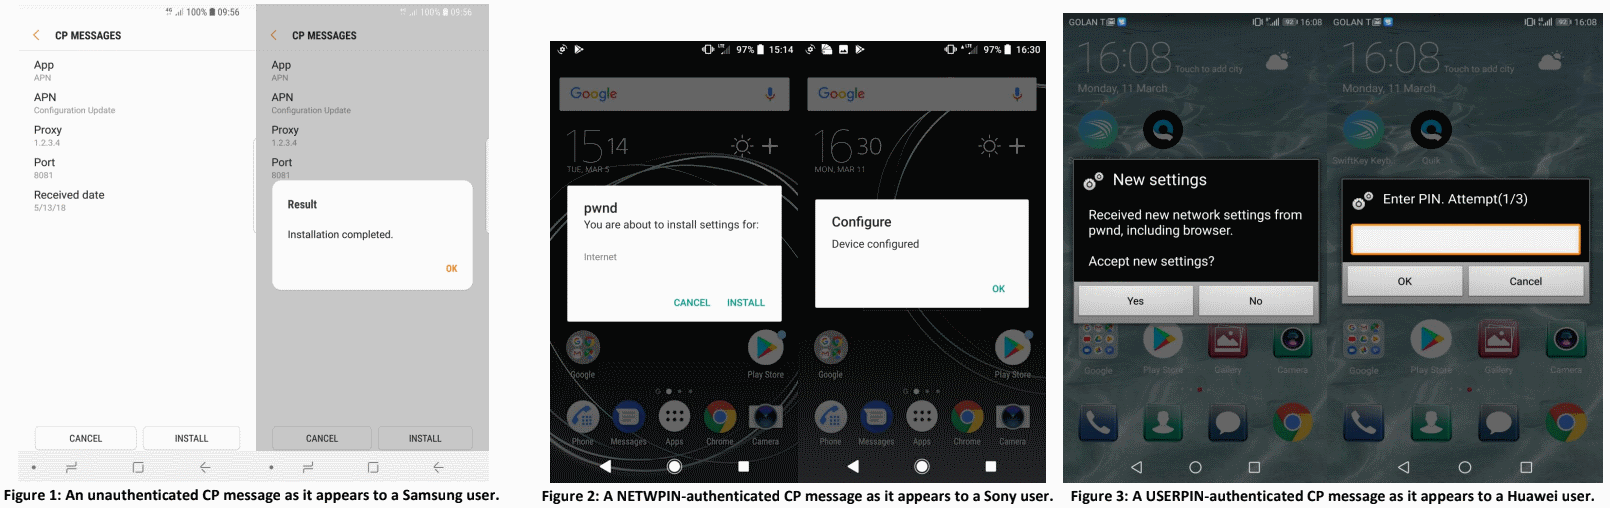
О новом векторе атаки подробно рассказали в своём отчете эксперты компании Check Point. Речь идёт о сообщениях, в которых операторы рассылают инструкции OMA CP.

Такие инструкции используются для автоматической установки настроек сети на мобильном устройстве пользователя. Для этого оператор отправляет специальное SMS-сообщение.

Стандарт OMA CP используется не только при взаимодействии абонента и поставщика связи — крупные предприятия задействуют рассылку таких сообщений для установки прокси на всех корпоративных устройствах.

Согласно отчёту Check Point, четыре крупных производителя смартфонов на Android не смогли обеспечить безопасную имплементацию этого стандарта. Этими производителями стали: Samsung, Huawei, LG и Sony.

Устройства вышеозначенных компаний принимают такие сообщения даже от непроверенных источников.

Легче всего в этом случае атаковать смартфоны от Samsung. По словам команды Check Point, устройства корейского производителя принимали любые сообщения OMA CP без аутентификации и верификации.

Смартфоны Huawei, LG и Sony оказались защищены чуть лучше — прежде чем принять сообщение, они требовали, чтобы отправитель предоставил код IMSI.

IMSI-код является эквивалентом IP-адреса, именно благодаря этому коду операторы отличают своих абонентов.

В теории код IMSI не должен быть легкодоступен, но на деле все печальнее. Мобильные операторы предоставляют платные сервисы, с помощью которых можно перевести номера телефонов в IMSI-коды.

Это значит, что атакующий может получить IMSI непосредственно у оператора за небольшую плату. Более того, почти треть приложений для Android имеют доступ к IMSI. Другими словами, злоумышленник может получить этот код через вредоносное приложение.

Большинство затронутых производителей смартфонов уже выпустили патчи:

  • Samsung устранил уязвимость SVE-2019-14073.
  • LG выпустила патч для LVE-SMP-190006.
  • Huawei планирует устранить эту проблему с выходом следующего поколения Mate.

Sony — единственная на данный момент компания, отказавшаяся признать наличие уязвимости. Стало быть, патчи для смартфонов этой компании пока не планируются.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru