



Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

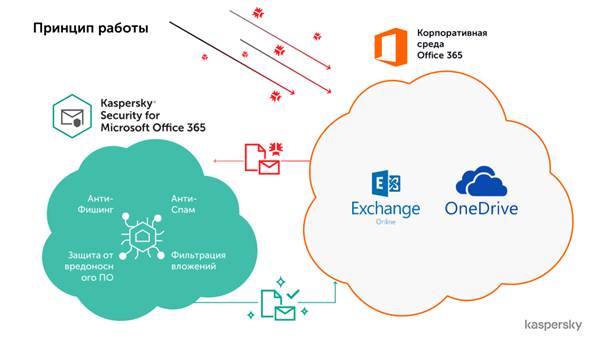
«Лаборатория Касперского» выпустила новую версию своего решения для защиты облачной корпоративной почты Kaspersky Security для Microsoft Office 365: теперь продукт распознаёт и блокирует киберугрозы не только в сервисе Exchange Online, но и в хранилище OneDrive. Обновлённое решение использует эвристические методы, машинное обучение и другие технологи нового поколения для защиты электронной почты от программ-вымогателей и шифровальщиков, вредоносных вложений, спама, фишинга, а также ранее неизвестных угроз.

Облачное хранилище документов даёт организациям столь необходимые сегодня гибкость, оперативность и возможность вести дела в любое время и в любом месте. В то же время такой способ хранения корпоративной информации несёт с собой и потенциальные риски, поскольку среди большого количества файлов не всегда можно заметить что-то подозрительное. Более того, как показывают результаты опроса «Лаборатории Касперского», две трети офисных работников в России (65%) с трудом могут вспомнить, что именно они добавили в общие облачные папки.

Kaspersky Security для Microsoft Office 365 предотвратит проникновение и распространение угроз в корпоративной почте и облачном хранилище. Решение фильтрует входящие и исходящие сообщения, проверяя их по множеству различных критериев. К примеру, обновлённый Kaspersky Security для Microsoft Office 365 способен распознать вредоносное вложение, даже если злоумышленник тщательно пытался замаскировать подлинные форматы и атрибуты файлов. А для борьбы с такой распространённой и опасной угрозой, как фишинг, решение применяет множество новейших технологий, включая нейросети: благодаря такому подходу можно выявить даже так называемой фишинг «нулевого часа», предотвратив тем самым утечку ценных корпоративных данных.    

«Облачные хранилища, в частности OneDrive, – популярный и широко используемый в бизнесе инструмент. Но быстрый и лёгкий доступ к общим файлам есть не только у сотрудников, в облачные папки может проникнуть и вредоносное ПО. Так что этот ценный ресурс, как и любые другие активы компании, надо тщательно защищать. Наше специальное решение Kaspersky Security для Microsoft Office 365 позволяет организациям получать максимум преимуществ от сервисов совместной работы, не беспокоясь о целостности и защищённости хранимых в них данных», – отметил Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Подробнее о возможностях Kaspersky Security для Microsoft Office 365 можно узнать здесь: https://www.kaspersky.ru/small-to-medium-business-security/microsoft-off....

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru