



Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft начала использовать глубокое обучение для совершенствования функции детектирования вредоносных скриптов PowerShell, которой оснащено защитное решение Microsoft Defender Advanced Threat Protection (ATP).

Разработчики считают, что злонамеренные PowerShell-скрипты на сегодняшний день представляют критический вектор атаки. Именно поэтому корпорация хочет сосредоточиться на противодействии этой киберугрозе.

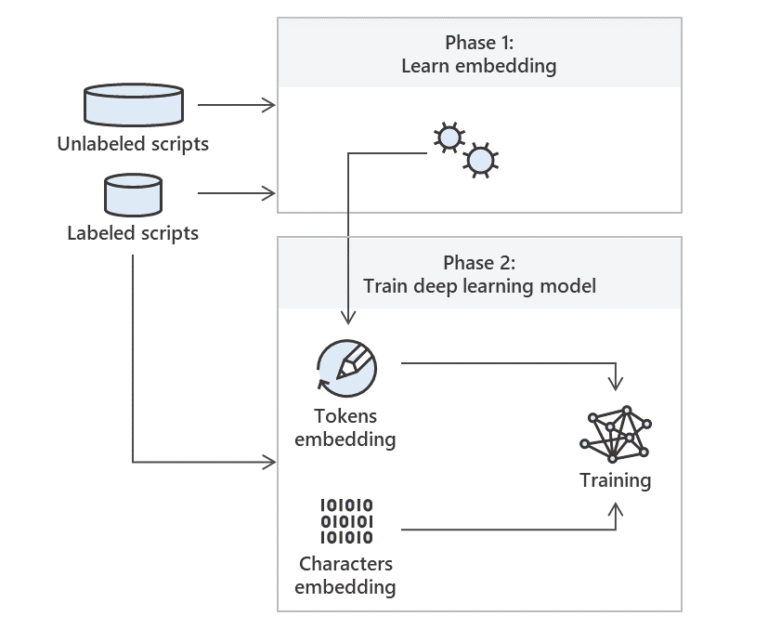
«Используемая для детектирования вредоносных скриптов модель глубокого обучения сочетает в себе технологии свёрточной нейронной сети (CNN) и долгой краткосрочной памяти (Long short-term memory, LSTM)», — отметили представители Microsoft.

Американский техногигант задействовал лучшую модель, разработанную для обработки естественного языка (Natural Language Processing, NLP) и «натравил» ее на коллекцию скриптов PowerShell.

В результате модель глубокого обучения начала приносить плоды — вредоносные PowerShell-скрипты, которым удалось обойти Microsoft Defender ATP, были детектированы.

«Более качественное детектирование злонамеренных скриптов PowerShell на конечных точках, для которого будет использоваться глубокое обучение, выльется в более совершенную защиту Microsoft Threat Protection», — подытожила команда Microsoft Defender ATP.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru