



Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

Microsoft использует глубокое обучение для детекта PowerShell-скриптов

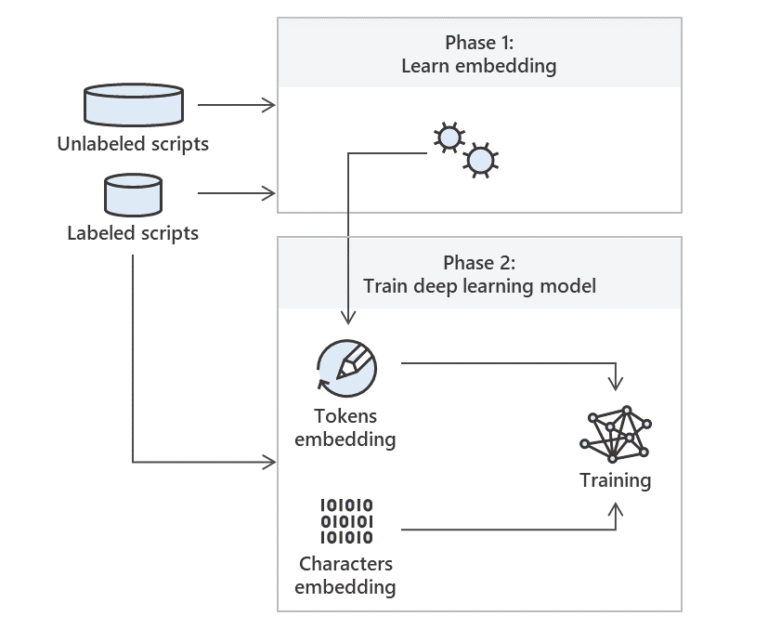
Microsoft начала использовать глубокое обучение для совершенствования функции детектирования вредоносных скриптов PowerShell, которой оснащено защитное решение Microsoft Defender Advanced Threat Protection (ATP).

Разработчики считают, что злонамеренные PowerShell-скрипты на сегодняшний день представляют критический вектор атаки. Именно поэтому корпорация хочет сосредоточиться на противодействии этой киберугрозе.

«Используемая для детектирования вредоносных скриптов модель глубокого обучения сочетает в себе технологии свёрточной нейронной сети (CNN) и долгой краткосрочной памяти (Long short-term memory, LSTM)», — отметили представители Microsoft.

Американский техногигант задействовал лучшую модель, разработанную для обработки естественного языка (Natural Language Processing, NLP) и «натравил» ее на коллекцию скриптов PowerShell.

В результате модель глубокого обучения начала приносить плоды — вредоносные PowerShell-скрипты, которым удалось обойти Microsoft Defender ATP, были детектированы.

«Более качественное детектирование злонамеренных скриптов PowerShell на конечных точках, для которого будет использоваться глубокое обучение, выльется в более совершенную защиту Microsoft Threat Protection», — подытожила команда Microsoft Defender ATP.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru