



Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

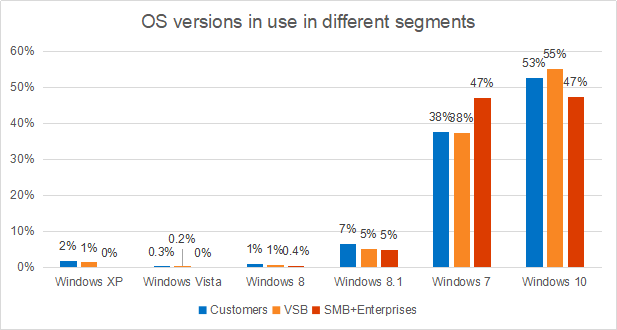
Собранные «Лабораторией Касперского» данные говорят о том, что почти половина малых и средних предприятий до сих пор используют систему Windows 7, поддержку которой Microsoft планирует прекратить буквально через несколько месяцев.

По словам исследователей антивирусной компании, 47% малого и среднего бизнеса используют Windows 7. К счастью, из проанализированных предприятий никто не пользуется Windows XP или Vista, однако у 0,4% установлена Windows 8, не получавшая обновлений с января 2016.

Windows 8.1 используется в 5% организаций — основная поддержка этой версии ОС закончилась в январе 2018 года, а расширенная закончится в январе 2023. Windows 10 занимает ту же долю, что и Windows 7 — 47%.

«Лаборатория Касперского» также уделила внимание очень малым предприятиям и потребителям. Оказалось, что приблизительно 10% потребителей и 7% самых малых организаций используют неактуальные Windows XP, Vista, 8 или 8.1. Что касается Windows 7 — ее доля в этой среде составляет 38%.

Специалист Kaspesky Алексей Панкратов убеждён, что использование операционных систем, отживших свой срок, создаёт совершенно лишние риски кибербезопасности. В результате компания может потратить больше денег на ликвидацию последствий инцидента, чем потратила бы на обновление ОС.

Microsoft, к слову, предупредила пользователей Windows 10 версии 1703 о приближающемся окончании срока поддержки. 9 октября 2019 года жизненный цикл выпусков Enterprise (для предприятий) и Education (для сферы образования) подойдёт к концу.

Что касается «Лаборатории Касперского», на днях Евгений Касперский в своём блоге углубился в анализ методов детектирования вредоносных программ. В частности, основатель и бессменный лидер антивирусного гиганта особо выделил способ эмуляции, который, по его мнению, реализован у Kaspersky максимально эффективно.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru