


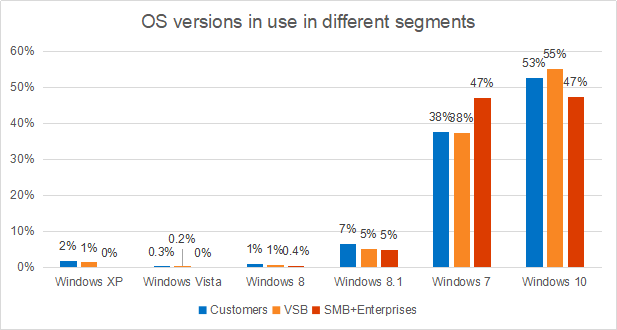

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Собранные «Лабораторией Касперского» данные говорят о том, что почти половина малых и средних предприятий до сих пор используют систему Windows 7, поддержку которой Microsoft планирует прекратить буквально через несколько месяцев.

По словам исследователей антивирусной компании, 47% малого и среднего бизнеса используют Windows 7. К счастью, из проанализированных предприятий никто не пользуется Windows XP или Vista, однако у 0,4% установлена Windows 8, не получавшая обновлений с января 2016.

Windows 8.1 используется в 5% организаций — основная поддержка этой версии ОС закончилась в январе 2018 года, а расширенная закончится в январе 2023. Windows 10 занимает ту же долю, что и Windows 7 — 47%.

«Лаборатория Касперского» также уделила внимание очень малым предприятиям и потребителям. Оказалось, что приблизительно 10% потребителей и 7% самых малых организаций используют неактуальные Windows XP, Vista, 8 или 8.1. Что касается Windows 7 — ее доля в этой среде составляет 38%.

Специалист Kaspesky Алексей Панкратов убеждён, что использование операционных систем, отживших свой срок, создаёт совершенно лишние риски кибербезопасности. В результате компания может потратить больше денег на ликвидацию последствий инцидента, чем потратила бы на обновление ОС.

Microsoft, к слову, предупредила пользователей Windows 10 версии 1703 о приближающемся окончании срока поддержки. 9 октября 2019 года жизненный цикл выпусков Enterprise (для предприятий) и Education (для сферы образования) подойдёт к концу.

Что касается «Лаборатории Касперского», на днях Евгений Касперский в своём блоге углубился в анализ методов детектирования вредоносных программ. В частности, основатель и бессменный лидер антивирусного гиганта особо выделил способ эмуляции, который, по его мнению, реализован у Kaspersky максимально эффективно.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru