



Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Киберпреступники запустили новую фишинговую кампанию, на этот раз под прицелом пользователи социальной сети Instagram. При этом злоумышленники используют не только фейковые поля ввода логина и пароля, но и задействуют в схеме коды двухфакторной аутентификации (2FA).

В рассылаемых фишинговых письмах атакующие пытаются привлечь внимание пользователей сообщениями о том, что сторонний человек пытается войти в их аккаунт. Чтобы подтвердить свою личность, пользователей просят перейти по ссылке и ввести свои учетные данные.

Злоумышленники старались визуально придать этим письмам максимальное сходство с официальными сообщениями от Instagram.

«Если не брать во внимание несколько пунктуационных ошибок и отсутствие пробела перед словом ‘Пожалуйста’, эти письма идеальны. Они с большой долей вероятности не вызовут подозрений пользователей», — рассказывает анализировавший эту кампанию эксперт компании Sophos Пол Даклин.

Чтобы придать дополнительную иллюзию легитимности, мошенники добавили поле для ввода кода двухфакторной аутентификации.

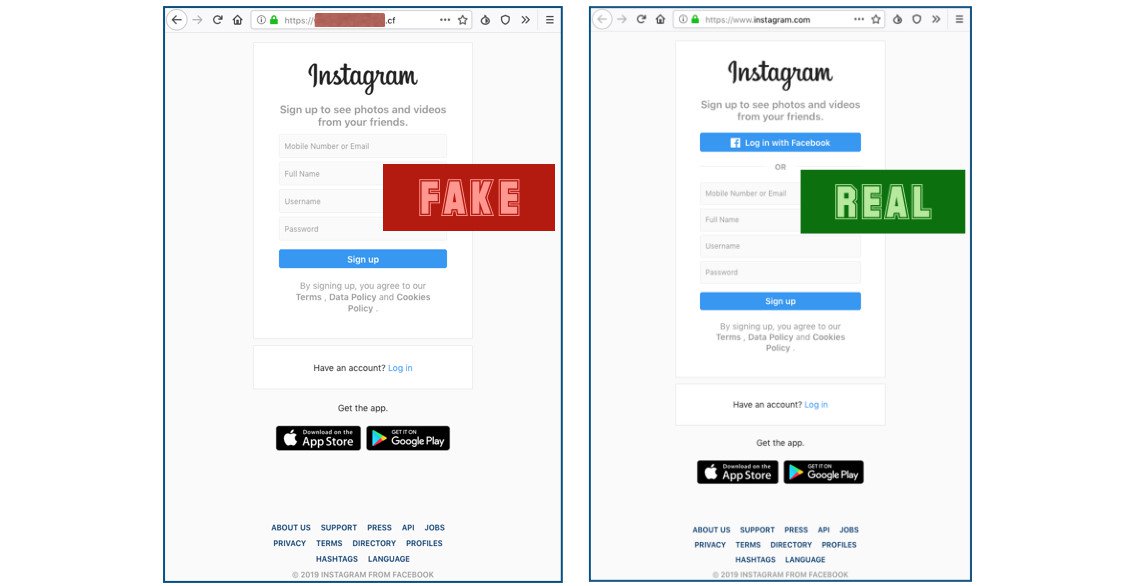
Сама фишинговая страница также представляет собой идеальный клон официальной страницы Instagram для входа. Киберпреступники позаботились даже об установке действующего SSL-сертификата — в результате жертвы видят протокол HTTPS и зелёный замочек, окончательно рассеивающий их сомнения в том, что это легитимная страница.

В адресной строке браузера можно увидеть домен в зоне .CF. Это уловка мошенников, призванная создать схожее с instagram.com написание домена.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru