



Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Разработчики программного обеспечения из Гонконга опубликовали информацию о баге в Telegram и предупредили, что мессенджер опасно использовать для координации протестов.

По словам специалистов, им удалось обнаружить лазейку, которая может позволить властям и спецслужбам Китая собрать номера телефонов, на которые зарегистрированы Telegram-аккаунты протестующих.

Само собой, с помощью этих данных спецслужбам не составит труда вычислить личность и отследить местоположение конкретного человека.

Разработчики считают, что эта брешь особо опасна для чрезмерно активных протестующих, которые в группах Telegram регулярно призывают граждан принять участие в митингах.

Специалисты утверждают, что обнаруженный ими баг позволяет раскрыть номер телефона пользователя, причём даже если последний настроил мессенджер таким образом, что никому не должен быть доступен его телефон.

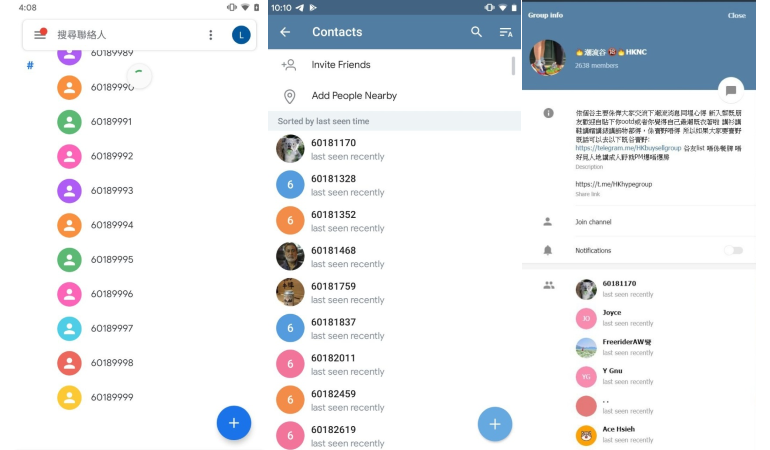
Согласно сообщению разработчиков, потенциальный злоумышленник может добавить десятки тысяч последовательных телефонных номеров в адресную книгу смартфона. После этого атакующий добавляется в интересующую его группу Telegram, где организуются протесты, и синхронизирует все контакты.

На данном этапе мессенджер должен оповестить атакующего о том, какой из занесённых телефонных номеров принадлежит участнику группы, посвящённой протестам.

После этого спецслужба направляет оператору связи требование предоставить имена абонентов, находящихся за выявленными телефонами. В результате власти получают список организаторов и лидеров протестов.

Представители Telegram также прокомментировали сообщения об уязвимости:

«У нас есть соответствующие меры безопасности, предотвращающие импортирование слишком большого количества контактов. Эти меры вводились именно для борьбы с описанным сценарием».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru