



Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новое семейство программ-вымогателей, обнаруженных недавно экспертами компании Cyren, атакует исключительно любителей игры Fortnite. Сам вымогатель основан на вредоносе Hidden-Cry с открытым исходным кодом.

Игра Fortnite пользуется огромной популярностью, пользовательская база насчитывает более 250 миллионов игроков по всему миру.

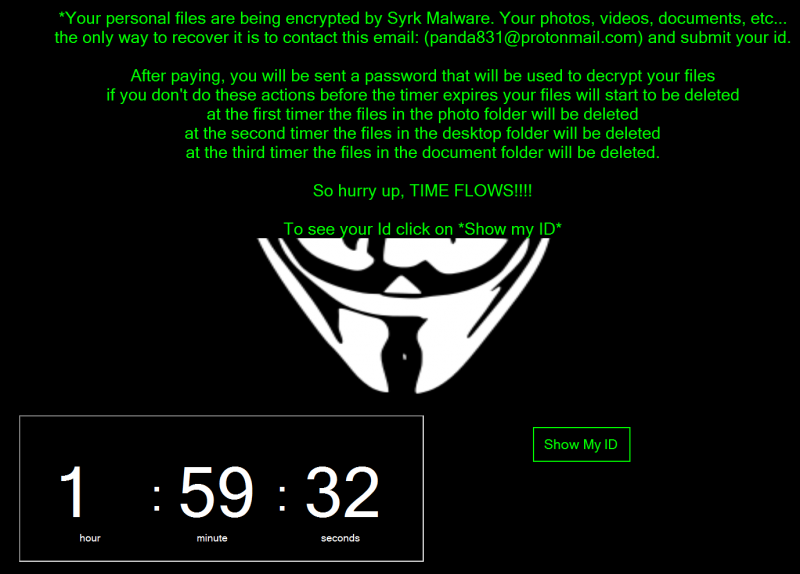
Новый шифровальщик, получивший имя Syrk, пытается паразитировать на популярности Fortnite, предлагая геймерам хакерский инструмент для этой игры. После запуска вредоносная программа сразу начинает шифровать файлы жертвы, параллельно добавляя к ним расширение .Syrk.

Анализ Cyren показал, что новый вредонос позаимствовал основу у другой киберугрозы — Hidden-Cry. С конца 2018 года исходный код Hidden-Cry доступен на GitHub.

Вымогатель пытается заставить жертв заплатить выкуп как можно скорее, для этого он удаляет часть файлов каждые два часа. Однако исследователи Cyren уверены, что пострадавшие могут восстановить и расшифровать свои файлы без помощи злоумышленников.

Бинарник Syrk весит 12 Мб, в процессе запуска зловред также пытается отключить «Защитник Windows» и Контроль учетных записей пользователей (User Account Control, UAC), для этого программа использует реестр ОС.

Помимо этого, шифровальщик отслеживает программы, которые могут завершить его процесс: Task Manager, Procmon64 и ProcessHacker. Кроме того, Syrk пробует заразить подключенные USB-устройства.

Команда Cyren нашла два способа расшифровки пострадавших файлов. Один из них — dh35s3h8d69s3b1k.exe, дешифратор для Hidden-Cry. Второй — использовать файлы, содержащие ID и пароль, необходимые для расшифровки (эти файлы сам вымогатель устанавливает в систему).

Список файлов с ID и паролями: -i+.txt, -pw+.txt, and +dp-.txt, все они находятся в директории C:\Users\Default\AppData\Local\Microsoft\.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru