



Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новое семейство программ-вымогателей, обнаруженных недавно экспертами компании Cyren, атакует исключительно любителей игры Fortnite. Сам вымогатель основан на вредоносе Hidden-Cry с открытым исходным кодом.

Игра Fortnite пользуется огромной популярностью, пользовательская база насчитывает более 250 миллионов игроков по всему миру.

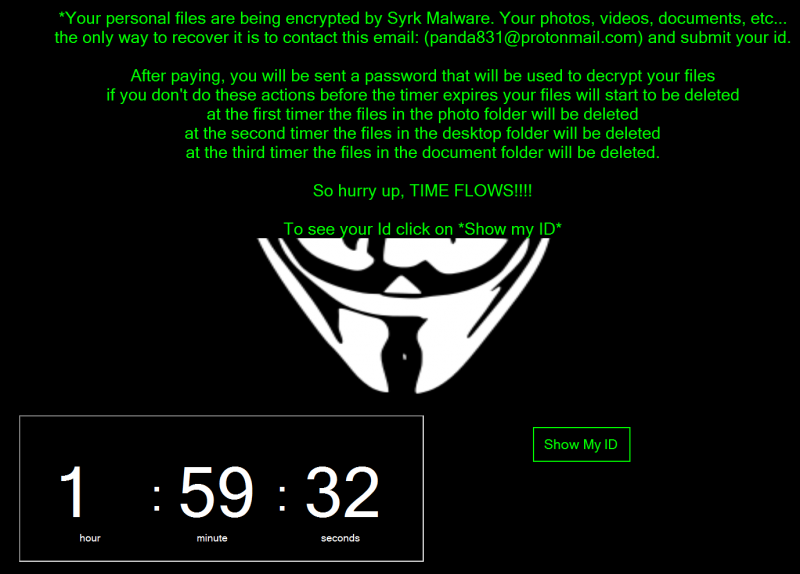
Новый шифровальщик, получивший имя Syrk, пытается паразитировать на популярности Fortnite, предлагая геймерам хакерский инструмент для этой игры. После запуска вредоносная программа сразу начинает шифровать файлы жертвы, параллельно добавляя к ним расширение .Syrk.

Анализ Cyren показал, что новый вредонос позаимствовал основу у другой киберугрозы — Hidden-Cry. С конца 2018 года исходный код Hidden-Cry доступен на GitHub.

Вымогатель пытается заставить жертв заплатить выкуп как можно скорее, для этого он удаляет часть файлов каждые два часа. Однако исследователи Cyren уверены, что пострадавшие могут восстановить и расшифровать свои файлы без помощи злоумышленников.

Бинарник Syrk весит 12 Мб, в процессе запуска зловред также пытается отключить «Защитник Windows» и Контроль учетных записей пользователей (User Account Control, UAC), для этого программа использует реестр ОС.

Помимо этого, шифровальщик отслеживает программы, которые могут завершить его процесс: Task Manager, Procmon64 и ProcessHacker. Кроме того, Syrk пробует заразить подключенные USB-устройства.

Команда Cyren нашла два способа расшифровки пострадавших файлов. Один из них — dh35s3h8d69s3b1k.exe, дешифратор для Hidden-Cry. Второй — использовать файлы, содержащие ID и пароль, необходимые для расшифровки (эти файлы сам вымогатель устанавливает в систему).

Список файлов с ID и паролями: -i+.txt, -pw+.txt, and +dp-.txt, все они находятся в директории C:\Users\Default\AppData\Local\Microsoft\.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru