



Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новое семейство программ-вымогателей, обнаруженных недавно экспертами компании Cyren, атакует исключительно любителей игры Fortnite. Сам вымогатель основан на вредоносе Hidden-Cry с открытым исходным кодом.

Игра Fortnite пользуется огромной популярностью, пользовательская база насчитывает более 250 миллионов игроков по всему миру.

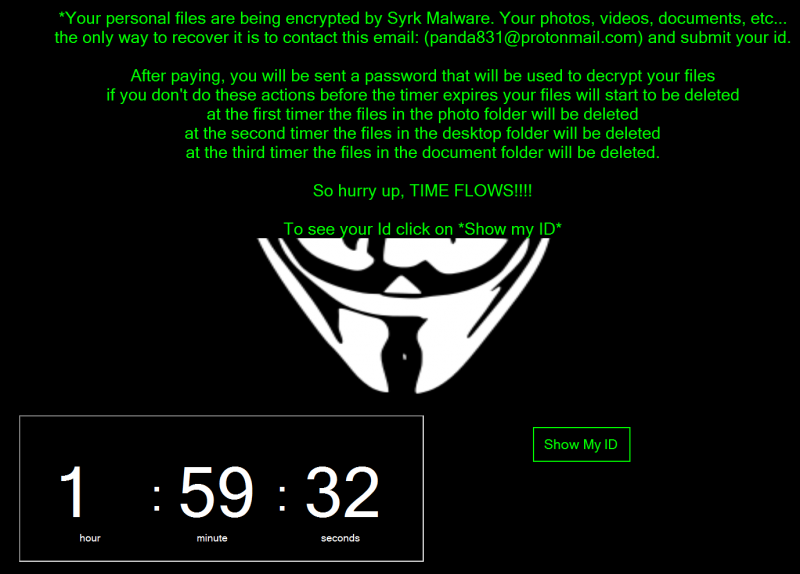
Новый шифровальщик, получивший имя Syrk, пытается паразитировать на популярности Fortnite, предлагая геймерам хакерский инструмент для этой игры. После запуска вредоносная программа сразу начинает шифровать файлы жертвы, параллельно добавляя к ним расширение .Syrk.

Анализ Cyren показал, что новый вредонос позаимствовал основу у другой киберугрозы — Hidden-Cry. С конца 2018 года исходный код Hidden-Cry доступен на GitHub.

Вымогатель пытается заставить жертв заплатить выкуп как можно скорее, для этого он удаляет часть файлов каждые два часа. Однако исследователи Cyren уверены, что пострадавшие могут восстановить и расшифровать свои файлы без помощи злоумышленников.

Бинарник Syrk весит 12 Мб, в процессе запуска зловред также пытается отключить «Защитник Windows» и Контроль учетных записей пользователей (User Account Control, UAC), для этого программа использует реестр ОС.

Помимо этого, шифровальщик отслеживает программы, которые могут завершить его процесс: Task Manager, Procmon64 и ProcessHacker. Кроме того, Syrk пробует заразить подключенные USB-устройства.

Команда Cyren нашла два способа расшифровки пострадавших файлов. Один из них — dh35s3h8d69s3b1k.exe, дешифратор для Hidden-Cry. Второй — использовать файлы, содержащие ID и пароль, необходимые для расшифровки (эти файлы сам вымогатель устанавливает в систему).

Список файлов с ID и паролями: -i+.txt, -pw+.txt, and +dp-.txt, все они находятся в директории C:\Users\Default\AppData\Local\Microsoft\.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru