



Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новое семейство программ-вымогателей, обнаруженных недавно экспертами компании Cyren, атакует исключительно любителей игры Fortnite. Сам вымогатель основан на вредоносе Hidden-Cry с открытым исходным кодом.

Игра Fortnite пользуется огромной популярностью, пользовательская база насчитывает более 250 миллионов игроков по всему миру.

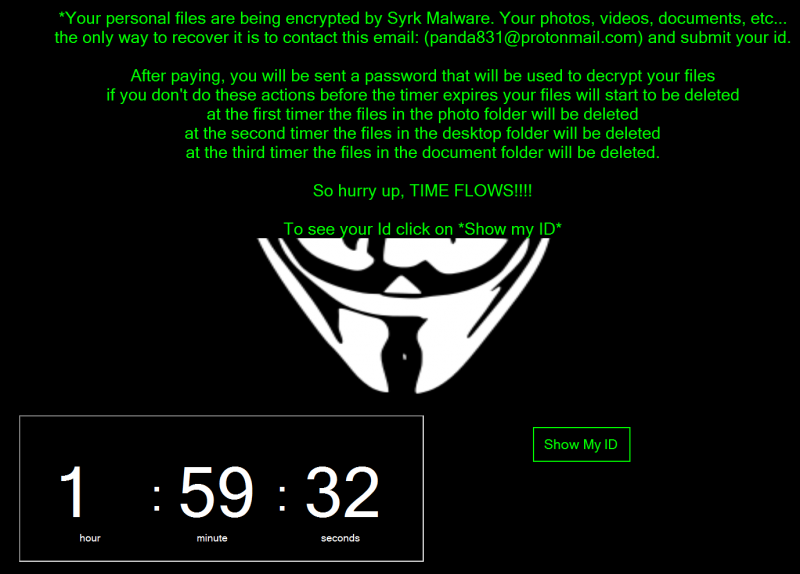
Новый шифровальщик, получивший имя Syrk, пытается паразитировать на популярности Fortnite, предлагая геймерам хакерский инструмент для этой игры. После запуска вредоносная программа сразу начинает шифровать файлы жертвы, параллельно добавляя к ним расширение .Syrk.

Анализ Cyren показал, что новый вредонос позаимствовал основу у другой киберугрозы — Hidden-Cry. С конца 2018 года исходный код Hidden-Cry доступен на GitHub.

Вымогатель пытается заставить жертв заплатить выкуп как можно скорее, для этого он удаляет часть файлов каждые два часа. Однако исследователи Cyren уверены, что пострадавшие могут восстановить и расшифровать свои файлы без помощи злоумышленников.

Бинарник Syrk весит 12 Мб, в процессе запуска зловред также пытается отключить «Защитник Windows» и Контроль учетных записей пользователей (User Account Control, UAC), для этого программа использует реестр ОС.

Помимо этого, шифровальщик отслеживает программы, которые могут завершить его процесс: Task Manager, Procmon64 и ProcessHacker. Кроме того, Syrk пробует заразить подключенные USB-устройства.

Команда Cyren нашла два способа расшифровки пострадавших файлов. Один из них — dh35s3h8d69s3b1k.exe, дешифратор для Hidden-Cry. Второй — использовать файлы, содержащие ID и пароль, необходимые для расшифровки (эти файлы сам вымогатель устанавливает в систему).

Список файлов с ID и паролями: -i+.txt, -pw+.txt, and +dp-.txt, все они находятся в директории C:\Users\Default\AppData\Local\Microsoft\.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru