



Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Злоумышленники, стоящие за банковским трояном Win32.Bolik.2, придумали новую схему его распространения. Теперь киберпреступники создают клоны легитимных сайтов, заражающих посетителей этой вредоносной программой.

Ранее преступники взламывали официальные сайты разработчиков известных программ и подменяли безопасные ссылки, по которым пользователи скачивали приложения, на вредоносные, загружающие в систему троян.

Смена тактики — создание вредоносных клонов — помогла злоумышленникам сосредоточиться на совершенствовании своей программы.

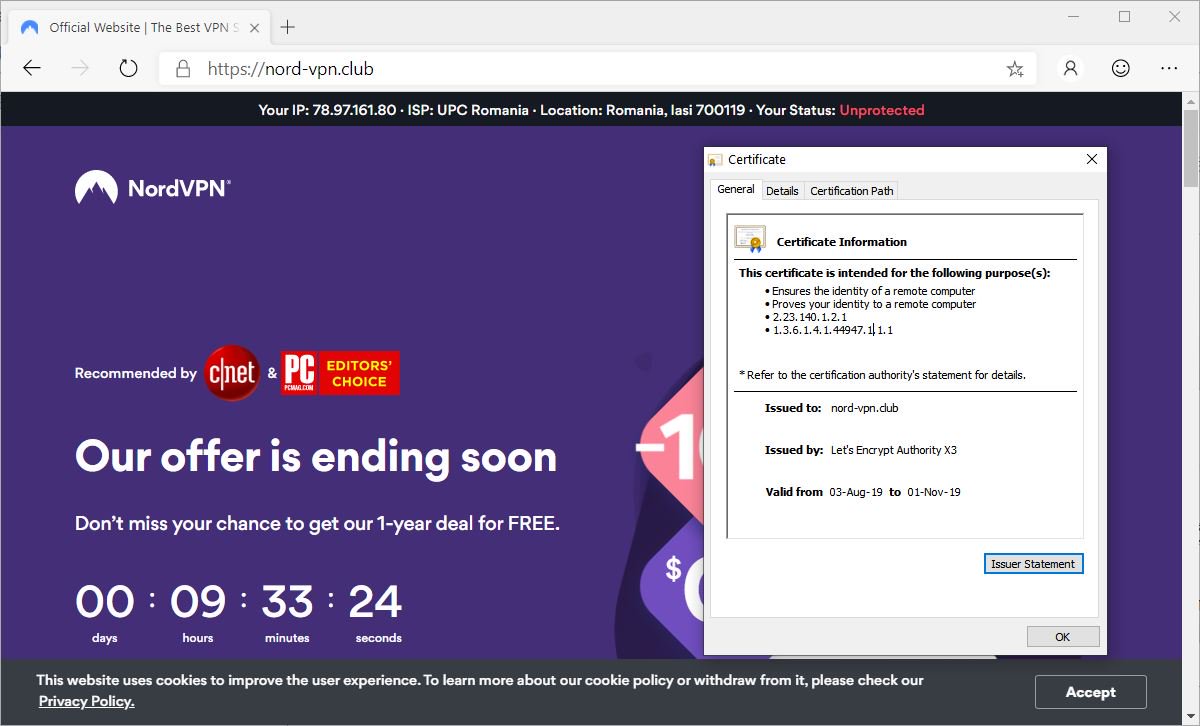
В последних кампаниях киберпреступники маскировали свой ресурс под официальный сайт популярного VPN-сервиса NordVPN. В результате вредоносный сайт, располагающийся по адресу nord-vpn[.]club, стал почти идеальной копией официального ресурса, настоящий адрес которого — nordvpn.com.

При этом принадлежащий злоумышленникам веб-сайт имел действительный SSL-сертификат, выданный центром сертификации Let’s Encrypt 3 августа. Срок жизни этого сертификата подойдёт к концу 1 ноября.

«Троян Win32.Bolik.2 представляет собой усовершенствованную версию Win32.Bolik.1. В новом образце были замечены полиморфные способности», — рассказали эксперты антивирусной компании «Доктор Веб», которые первыми обнаружили кампанию злоумышленников.

«Используя этот вредонос, атакующие могут осуществлять веб-инъекции, перехватывать трафик, выполнять функции кейлоггера и красть информацию из разных банковских клиентов».

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru