



Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

На просторах Сети появилась новая изощренная мошенническая схема, с помощью которой злоумышленники атакуют пользователей Steam. Специальный сайт, который якобы бесплатно раздаёт игры, на деле используется для взлома аккаунтов Steam.

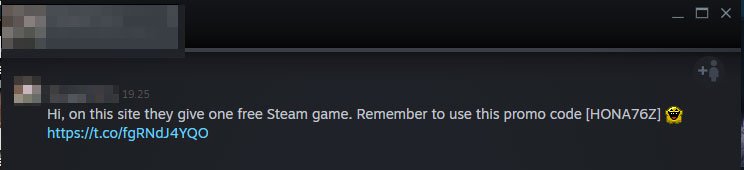
Получив контроль над одной учетной записью, киберпреступники рассылают сообщения по списку контактов жертвы. В сообщениях говорится, что пользователь может получить игру бесплатно, для этого надо посетить определённый сайт и ввести специальный промокод.

Если пользователь нажимает на ссылку в сообщении, его перебрасывает на URL http://steamsafe[.]fun/?ref=freegame. Далее идёт ещё один редирект, ведущий на один из нескольких зарегистрированных злоумышленниками мошеннических сайтов.

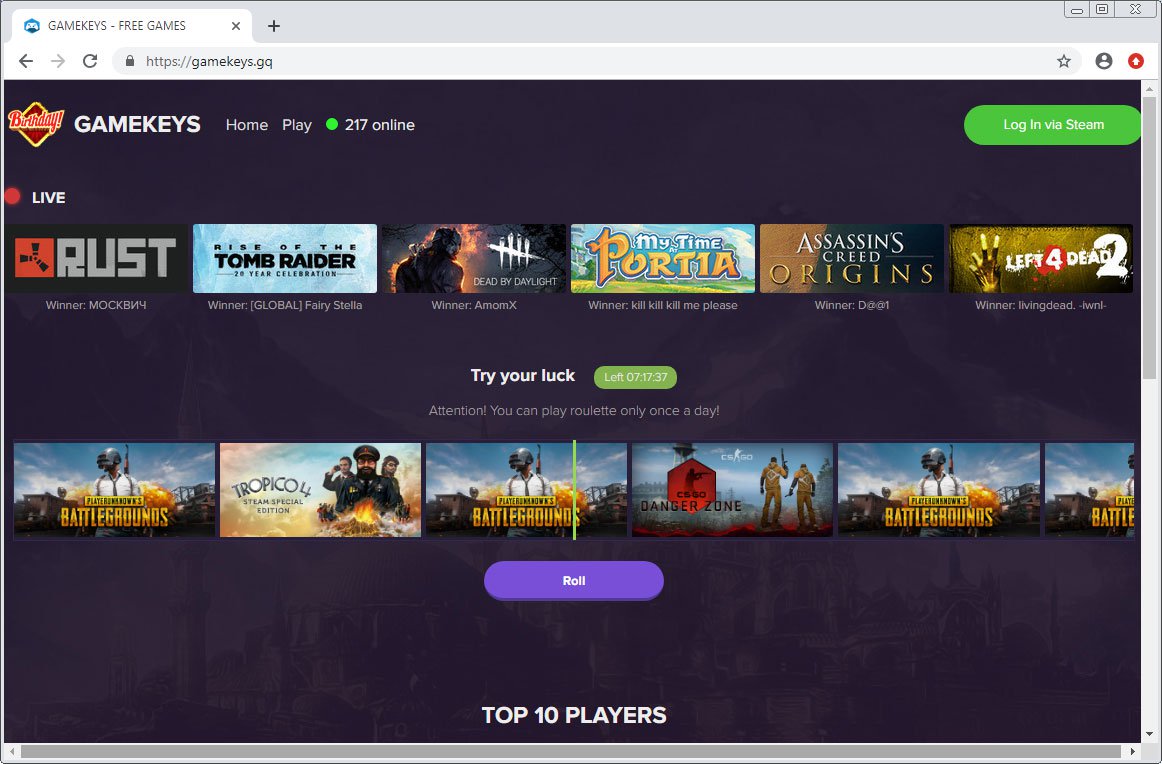
Ниже на скриншоте показан один из таких сайтов:

Предположим, жертва решила воспользоваться предложением и нажимает на кнопку «Roll». В этом случае сайт делает вид, что случайным образом выбирает из наиболее популярных игр: PUBG, CSGO, Tropico 4, ARK: Survival Evolved, Assassin's Creed.

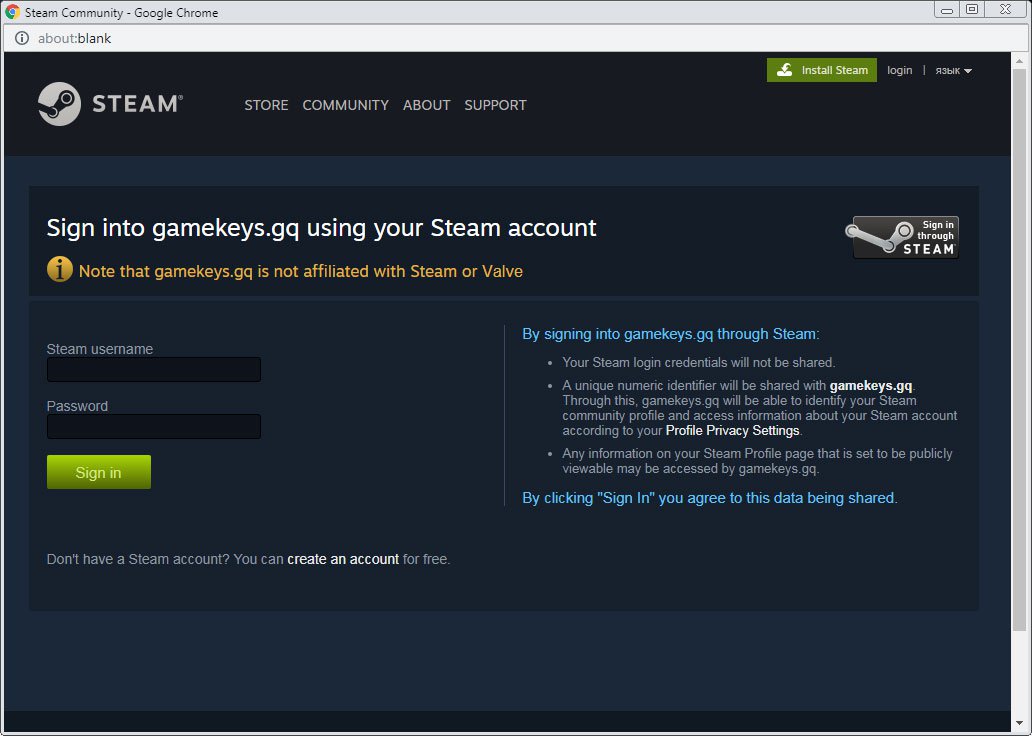
Далее пользователю отображается часть кода Steam и его просят войти в свой аккаунт, чтобы забрать игру. Звучит логично.

Стоит ли говорить, что форма для ввода учетных данных располагается не на официальной платформе Steam, а на мошенническом ресурсе.

При этом злоумышленники предусмотрели и обход двухфакторной аутентификации — на сайте есть специальная форма для ввода кода 2FA, который высылается пользователю.

Напомним, что на днях компания Valve выпустила патч, устраняющий уязвимость повышения привилегий (LPE) в клиенте Steam для систем Windows. Тем не менее эксперты в области кибербезопасности считают, что проблемы все еще актуальны для этого программного обеспечения.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru