



Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Эксперты в области безопасности проанализировали новый интересный банковский троян для мобильной операционной системы Android. Вредонос получил имя Cerberus, а его автор сдает свою разработку в аренду (схема malware-as-a-service).

Cerberus представляет собой троян удаленного доступа (RAT), разработанный с нуля — без частичного или полного использования кода другой вредоносной программы.

Зловред попал под «микроскоп» исследователей из компании Threat Fabric. Как выяснили эксперты в ходе анализа, Cerberus позволяет своим операторам получить полный контроль над атакуемым устройством.

Новый вредонос обладает всеми возможностями банковского трояна: наложение своих окон поверх других приложений, перехват SMS-сообщений и доступ к списку контактов жертвы.

Помимо этого, Cerberus умеет снимать скриншоты, записывать аудио, фиксировать нажатия клавиш и прочее подобное.

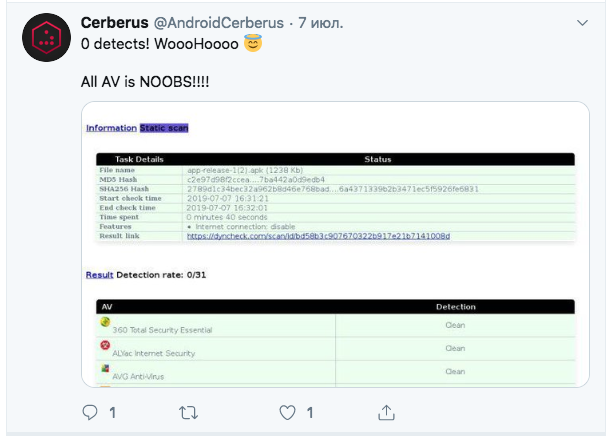
Автор этой вредоносной программы ведет довольно активную деятельность в Twitter. Там он смеется над разработчиками антивирусных решений — дескать, ему два года удавалось обходить детектирование.

«В июне наши аналитики нашли новую вредоносную программу для Android, ей было присвоено имя “Cerberus“. Авторы трояна утверждают, что им два года удавалось избегать детекта антивирусными продуктами. Также есть информацию о том, что вредонос был написан с нуля», — говорится в отчете Threat Fabric.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru