



Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple расширила свою программу по поиску уязвимостей в операционных системах iOS и macOS. Теперь исследователи, сумевшие взломать устройства на этих ОС, а также представить доказательства успешного взлома, могут рассчитывать на $1 миллион в качестве максимального вознаграждения.

Корпорация из Купертино запустила свою программу по поиску багов в 2016 году. Тогда максимальная сумма вознаграждения составляла $200 000, ее можно было получить за успешную эксплуатацию бреши, которая позволила бы получить полный контроль над iOS-устройством. При этом обязательным условием было отсутствие взаимодействия с атакуемым пользователем.

На прошедшей в Лас-Вегасе конференции Black Hat (прошла с 3 по 8 августа 2019 года) Иван Крстич, глава безопасности в Apple, анонсировал существенные изменения в программе по поиску уязвимостей.

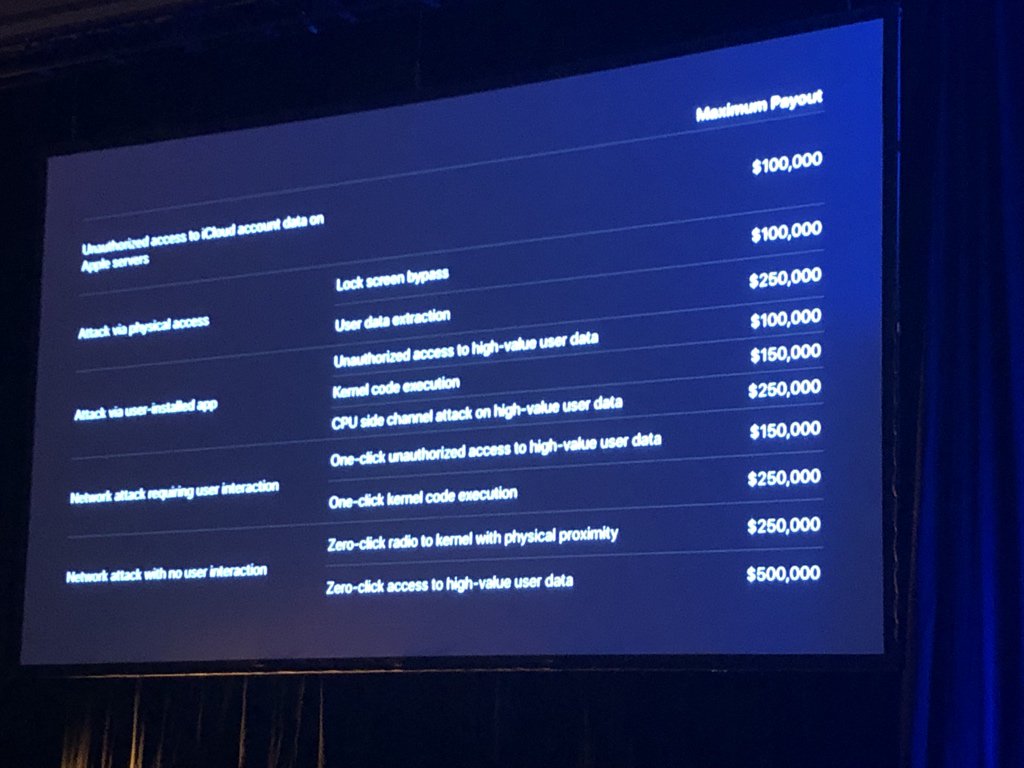
Уже этой осенью максимальная сумма вознаграждения увеличится до $1 миллиона и будет распространяться на все платформы Apple: iOS, iCloud, tvOS, iPadOS, watchOS и macOS.

Как и прошлое максимальное вознаграждение, миллион долларов можно получить за полную удаленную компрометацию устройства без взаимодействия с пользователем.

Также предусматриваются и более мелкие суммы выплат. Например, $500 000 можно заработать за обнаружение уязвимости обхода экрана блокировки iPhone.

А выполнения кода с помощью установленного пользователем приложения принесет исследователям $150 000.

Напомним, что на Black Hat эксперт Google Project Zero Натали Силванович рассказала о проблемах безопасности в клиенте iMessage. В случае успешной эксплуатации этих багов злоумышленник может получить контроль над устройством пользователя.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru