



Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Помните, как власти Казахстана обязали пользователей интернета установить специальные сертификаты, которые помогали перехватывать весь HTTP-трафик в стране? Так вот теперь эти же власти утверждают, что это было всего лишь тестирование.

На этой неделе несколько казахских адвокатов подали в суд на трех интернет-провайдеров страны. Суть претензий заключалась в незаконном ограничении доступа в Сеть тем гражданам, которые отказались установить выпущенный правительством сертификат.

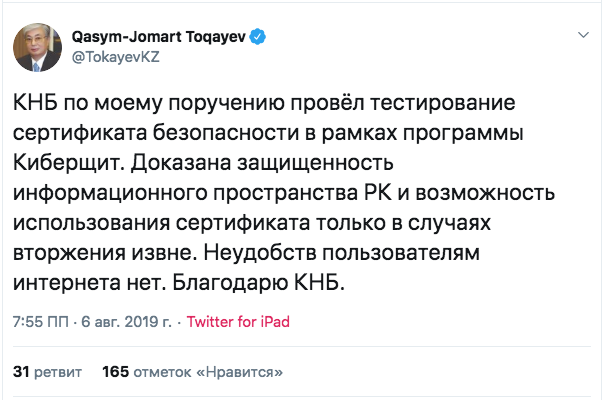
Однако вчера власти спохватились, заявив, что использование вышеозначенных сертификатов для перехвата трафика было всего лишь тестированием, которое подошло к концу. Теперь граждане могут удалить их.

Нынешний глава Казахстана Касым-Жомарт Токаев в Twitter заявил, что лично поручил провести вышеозначенное тестирование, показавшее, что эти «меры безопасности» не помешают казахским пользователям интернета.

Напомним, что благодаря отчету Censored Planet стали известны подробности прослушки HTTPS-трафика в Казахстане. Ранее стало известно, что с 17 июля власти страны могут расшифровывать и просматривать содержимое защищённого трафика граждан.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru