



Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Помните, как власти Казахстана обязали пользователей интернета установить специальные сертификаты, которые помогали перехватывать весь HTTP-трафик в стране? Так вот теперь эти же власти утверждают, что это было всего лишь тестирование.

На этой неделе несколько казахских адвокатов подали в суд на трех интернет-провайдеров страны. Суть претензий заключалась в незаконном ограничении доступа в Сеть тем гражданам, которые отказались установить выпущенный правительством сертификат.

Однако вчера власти спохватились, заявив, что использование вышеозначенных сертификатов для перехвата трафика было всего лишь тестированием, которое подошло к концу. Теперь граждане могут удалить их.

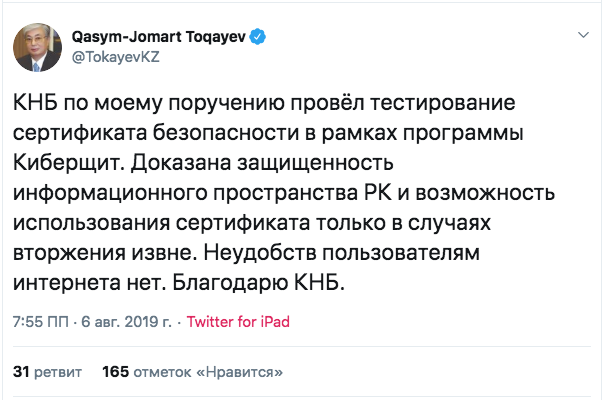
Нынешний глава Казахстана Касым-Жомарт Токаев в Twitter заявил, что лично поручил провести вышеозначенное тестирование, показавшее, что эти «меры безопасности» не помешают казахским пользователям интернета.

Напомним, что благодаря отчету Censored Planet стали известны подробности прослушки HTTPS-трафика в Казахстане. Ранее стало известно, что с 17 июля власти страны могут расшифровывать и просматривать содержимое защищённого трафика граждан.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru