



Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Перехват трафика в Казахстане — просто тест, который теперь окончен

Помните, как власти Казахстана обязали пользователей интернета установить специальные сертификаты, которые помогали перехватывать весь HTTP-трафик в стране? Так вот теперь эти же власти утверждают, что это было всего лишь тестирование.

На этой неделе несколько казахских адвокатов подали в суд на трех интернет-провайдеров страны. Суть претензий заключалась в незаконном ограничении доступа в Сеть тем гражданам, которые отказались установить выпущенный правительством сертификат.

Однако вчера власти спохватились, заявив, что использование вышеозначенных сертификатов для перехвата трафика было всего лишь тестированием, которое подошло к концу. Теперь граждане могут удалить их.

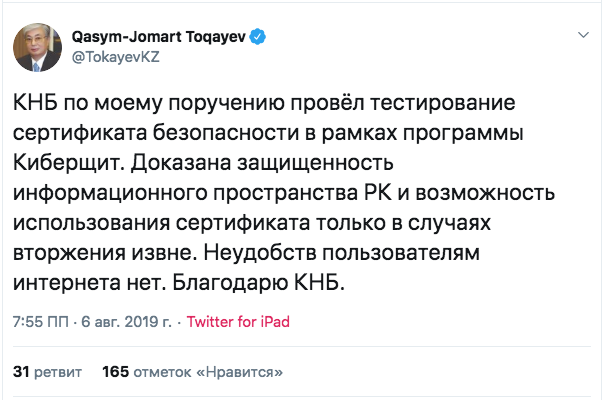
Нынешний глава Казахстана Касым-Жомарт Токаев в Twitter заявил, что лично поручил провести вышеозначенное тестирование, показавшее, что эти «меры безопасности» не помешают казахским пользователям интернета.

Напомним, что благодаря отчету Censored Planet стали известны подробности прослушки HTTPS-трафика в Казахстане. Ранее стало известно, что с 17 июля власти страны могут расшифровывать и просматривать содержимое защищённого трафика граждан.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru