



Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

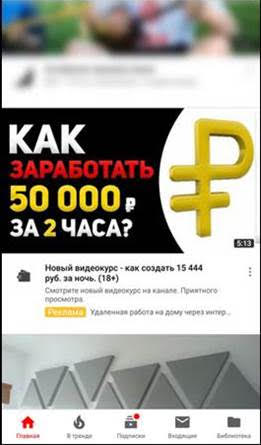
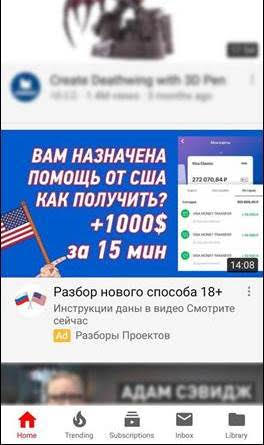
Кибермошенники использовали новую схему атак на российских пользователей — с помощью платной таргетированной рекламы на самом популярном видеохостинге YouTube. Жертв привлекают банальным обещанием заплатить крупную сумму за прохождение опроса.

Злоумышленники сосредоточили свое внимание на пользователях из России и других стран СНГ. По оценкам специалистов «Лаборатории Касперского», за первую половину этого года пользователи пытались зайти на подобные фишинговые ресурсы около 17 млн раз.

Об этом говорит статистика, собранная защитными решениями антивирусной компании, которые постоянно блокируют переходы на опасные сайты.

Жертвы завлекаются на фишинговые сайты посредством рекламных видео, в которых предлагается получить крупную сумму денег за несколько простых действий. Обычно такие видео попадаются пользователям в ленте — таргетированная реклама.

В самом ролике, как правило, наглядно демонстрируются действия, которые необходимо предпринять для получения выигрыша. Обычно жертву убеждают в том, что нужно заплатить комиссию, которая может достигать нескольких тысяч рублей.

Мошенники также стараются создать иллюзию рабочей схемы за счет комментариев к видео, где люди описывают свой опыт. Примечательно, что часто комментарии не содержат хвалебных отзывов, а являются скорее нейтральными. А иногда и вообще комментирующий выказывает откровенное сомнение.

В описании к видео злоумышленники оставляют ссылку на мошеннический сайт, попав на который пользователь должен будет заполнить все формы и перевести комиссию. Естественно, жертва просто лишается своих денег, а ни о каком выигрыше речь и не идет.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru