



Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

Юзеров из России атаковали с помощью таргетированной рекламы на YouTube

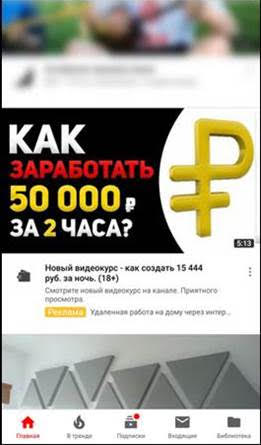
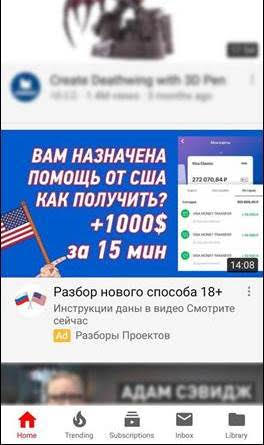
Кибермошенники использовали новую схему атак на российских пользователей — с помощью платной таргетированной рекламы на самом популярном видеохостинге YouTube. Жертв привлекают банальным обещанием заплатить крупную сумму за прохождение опроса.

Злоумышленники сосредоточили свое внимание на пользователях из России и других стран СНГ. По оценкам специалистов «Лаборатории Касперского», за первую половину этого года пользователи пытались зайти на подобные фишинговые ресурсы около 17 млн раз.

Об этом говорит статистика, собранная защитными решениями антивирусной компании, которые постоянно блокируют переходы на опасные сайты.

Жертвы завлекаются на фишинговые сайты посредством рекламных видео, в которых предлагается получить крупную сумму денег за несколько простых действий. Обычно такие видео попадаются пользователям в ленте — таргетированная реклама.

В самом ролике, как правило, наглядно демонстрируются действия, которые необходимо предпринять для получения выигрыша. Обычно жертву убеждают в том, что нужно заплатить комиссию, которая может достигать нескольких тысяч рублей.

Мошенники также стараются создать иллюзию рабочей схемы за счет комментариев к видео, где люди описывают свой опыт. Примечательно, что часто комментарии не содержат хвалебных отзывов, а являются скорее нейтральными. А иногда и вообще комментирующий выказывает откровенное сомнение.

В описании к видео злоумышленники оставляют ссылку на мошеннический сайт, попав на который пользователь должен будет заполнить все формы и перевести комиссию. Естественно, жертва просто лишается своих денег, а ни о каком выигрыше речь и не идет.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru