



За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

26 июля проекту No More Ransom исполнилось три года. По словам Европола, за это время No More Ransom привёл к убыткам киберпреступников на сумму $108 миллионов. А все потому, что многие пользователи скачивали с сайта проекта бесплатные инструменты для расшифровки файлов.

Скачать бесплатные дешифраторы можно здесь https://www.nomoreransom.org/. Как сообщили представители Европол, дешифраторы для одного только GandCrab привели к убыткам злоумышленников на сумму $50 миллионов.

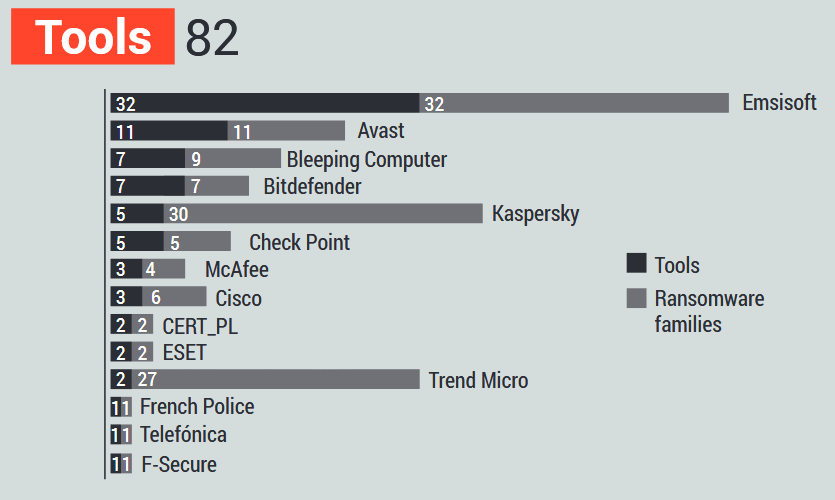
В настоящий момент No More Ransom может предложить 82 инструмента, которые расшифруют 109 разных типов шифровальщиков. Большинство дешифраторов разработали антивирусные эксперты из компаний Emsisoft, Avast и Bitdefender.

Рекордсменом по количеству выпущенных дешифраторов стала компания Emsisoft — из-под рук ее экспертов вышли 32 инструмента, расшифровывающие файлы, зашифрованные 32 различными типами программ-вымогателей.

По данным Европола, сайт No More Ransom посетило более трёх миллионов пользователей. А инструменты для расшифровки скачали более 200 тыс. жертв вымогателей.

Больше всего посетителей сайта проекта пришли из следующих стран: Южная Корея, США, Нидерланды, Россия и Бразилия.

Несмотря на заявление Европола, в Emsisoft уверены: сумма причинённого вымогателям ущерба значительно больше.

«Они не учитывали наши инструменты, которые скачали более 1,6 млн раз. Справедливо сказать, что эти дешифраторы помогли сэкономить жертвам около $800 миллионов», — заявили представители Emsisoft.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru