



За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

26 июля проекту No More Ransom исполнилось три года. По словам Европола, за это время No More Ransom привёл к убыткам киберпреступников на сумму $108 миллионов. А все потому, что многие пользователи скачивали с сайта проекта бесплатные инструменты для расшифровки файлов.

Скачать бесплатные дешифраторы можно здесь https://www.nomoreransom.org/. Как сообщили представители Европол, дешифраторы для одного только GandCrab привели к убыткам злоумышленников на сумму $50 миллионов.

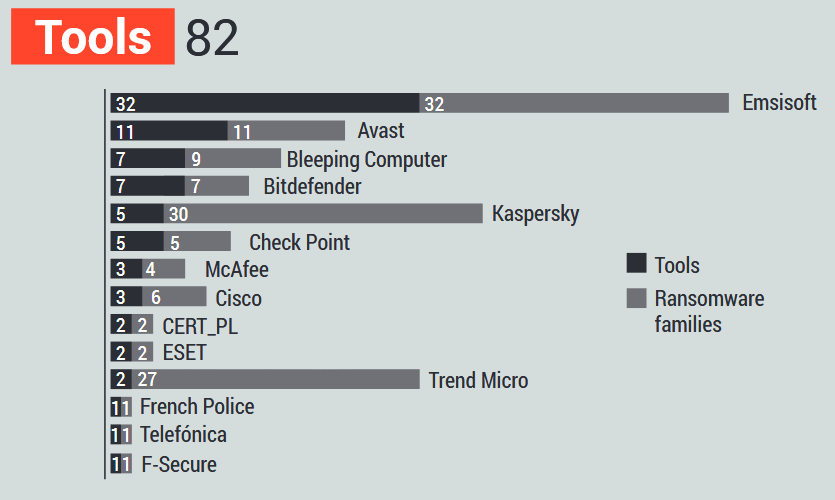
В настоящий момент No More Ransom может предложить 82 инструмента, которые расшифруют 109 разных типов шифровальщиков. Большинство дешифраторов разработали антивирусные эксперты из компаний Emsisoft, Avast и Bitdefender.

Рекордсменом по количеству выпущенных дешифраторов стала компания Emsisoft — из-под рук ее экспертов вышли 32 инструмента, расшифровывающие файлы, зашифрованные 32 различными типами программ-вымогателей.

По данным Европола, сайт No More Ransom посетило более трёх миллионов пользователей. А инструменты для расшифровки скачали более 200 тыс. жертв вымогателей.

Больше всего посетителей сайта проекта пришли из следующих стран: Южная Корея, США, Нидерланды, Россия и Бразилия.

Несмотря на заявление Европола, в Emsisoft уверены: сумма причинённого вымогателям ущерба значительно больше.

«Они не учитывали наши инструменты, которые скачали более 1,6 млн раз. Справедливо сказать, что эти дешифраторы помогли сэкономить жертвам около $800 миллионов», — заявили представители Emsisoft.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru